Érintettek: a Tor-hálózat kilépő csomópontjainak (exit relay) üzemeltetői, valamint azok a felhasználók, akik a Tor-hálózaton keresztül SSH-val léptek be szerverekre
Időszak: a szerverek kompromittálása 2026 augusztusában (a kutató szerint), a lehallgatás 2026. október 2–5.
Támadás típusa: közbeékelődéses (man-in-the-middle, MITM) támadás feltört Tor-kilépő csomópontokon, SSH-hitelesítő adatok lopása, titkosítatlan levélforgalom gyűjtése
Elkövető: ismeretlen
Mi történt
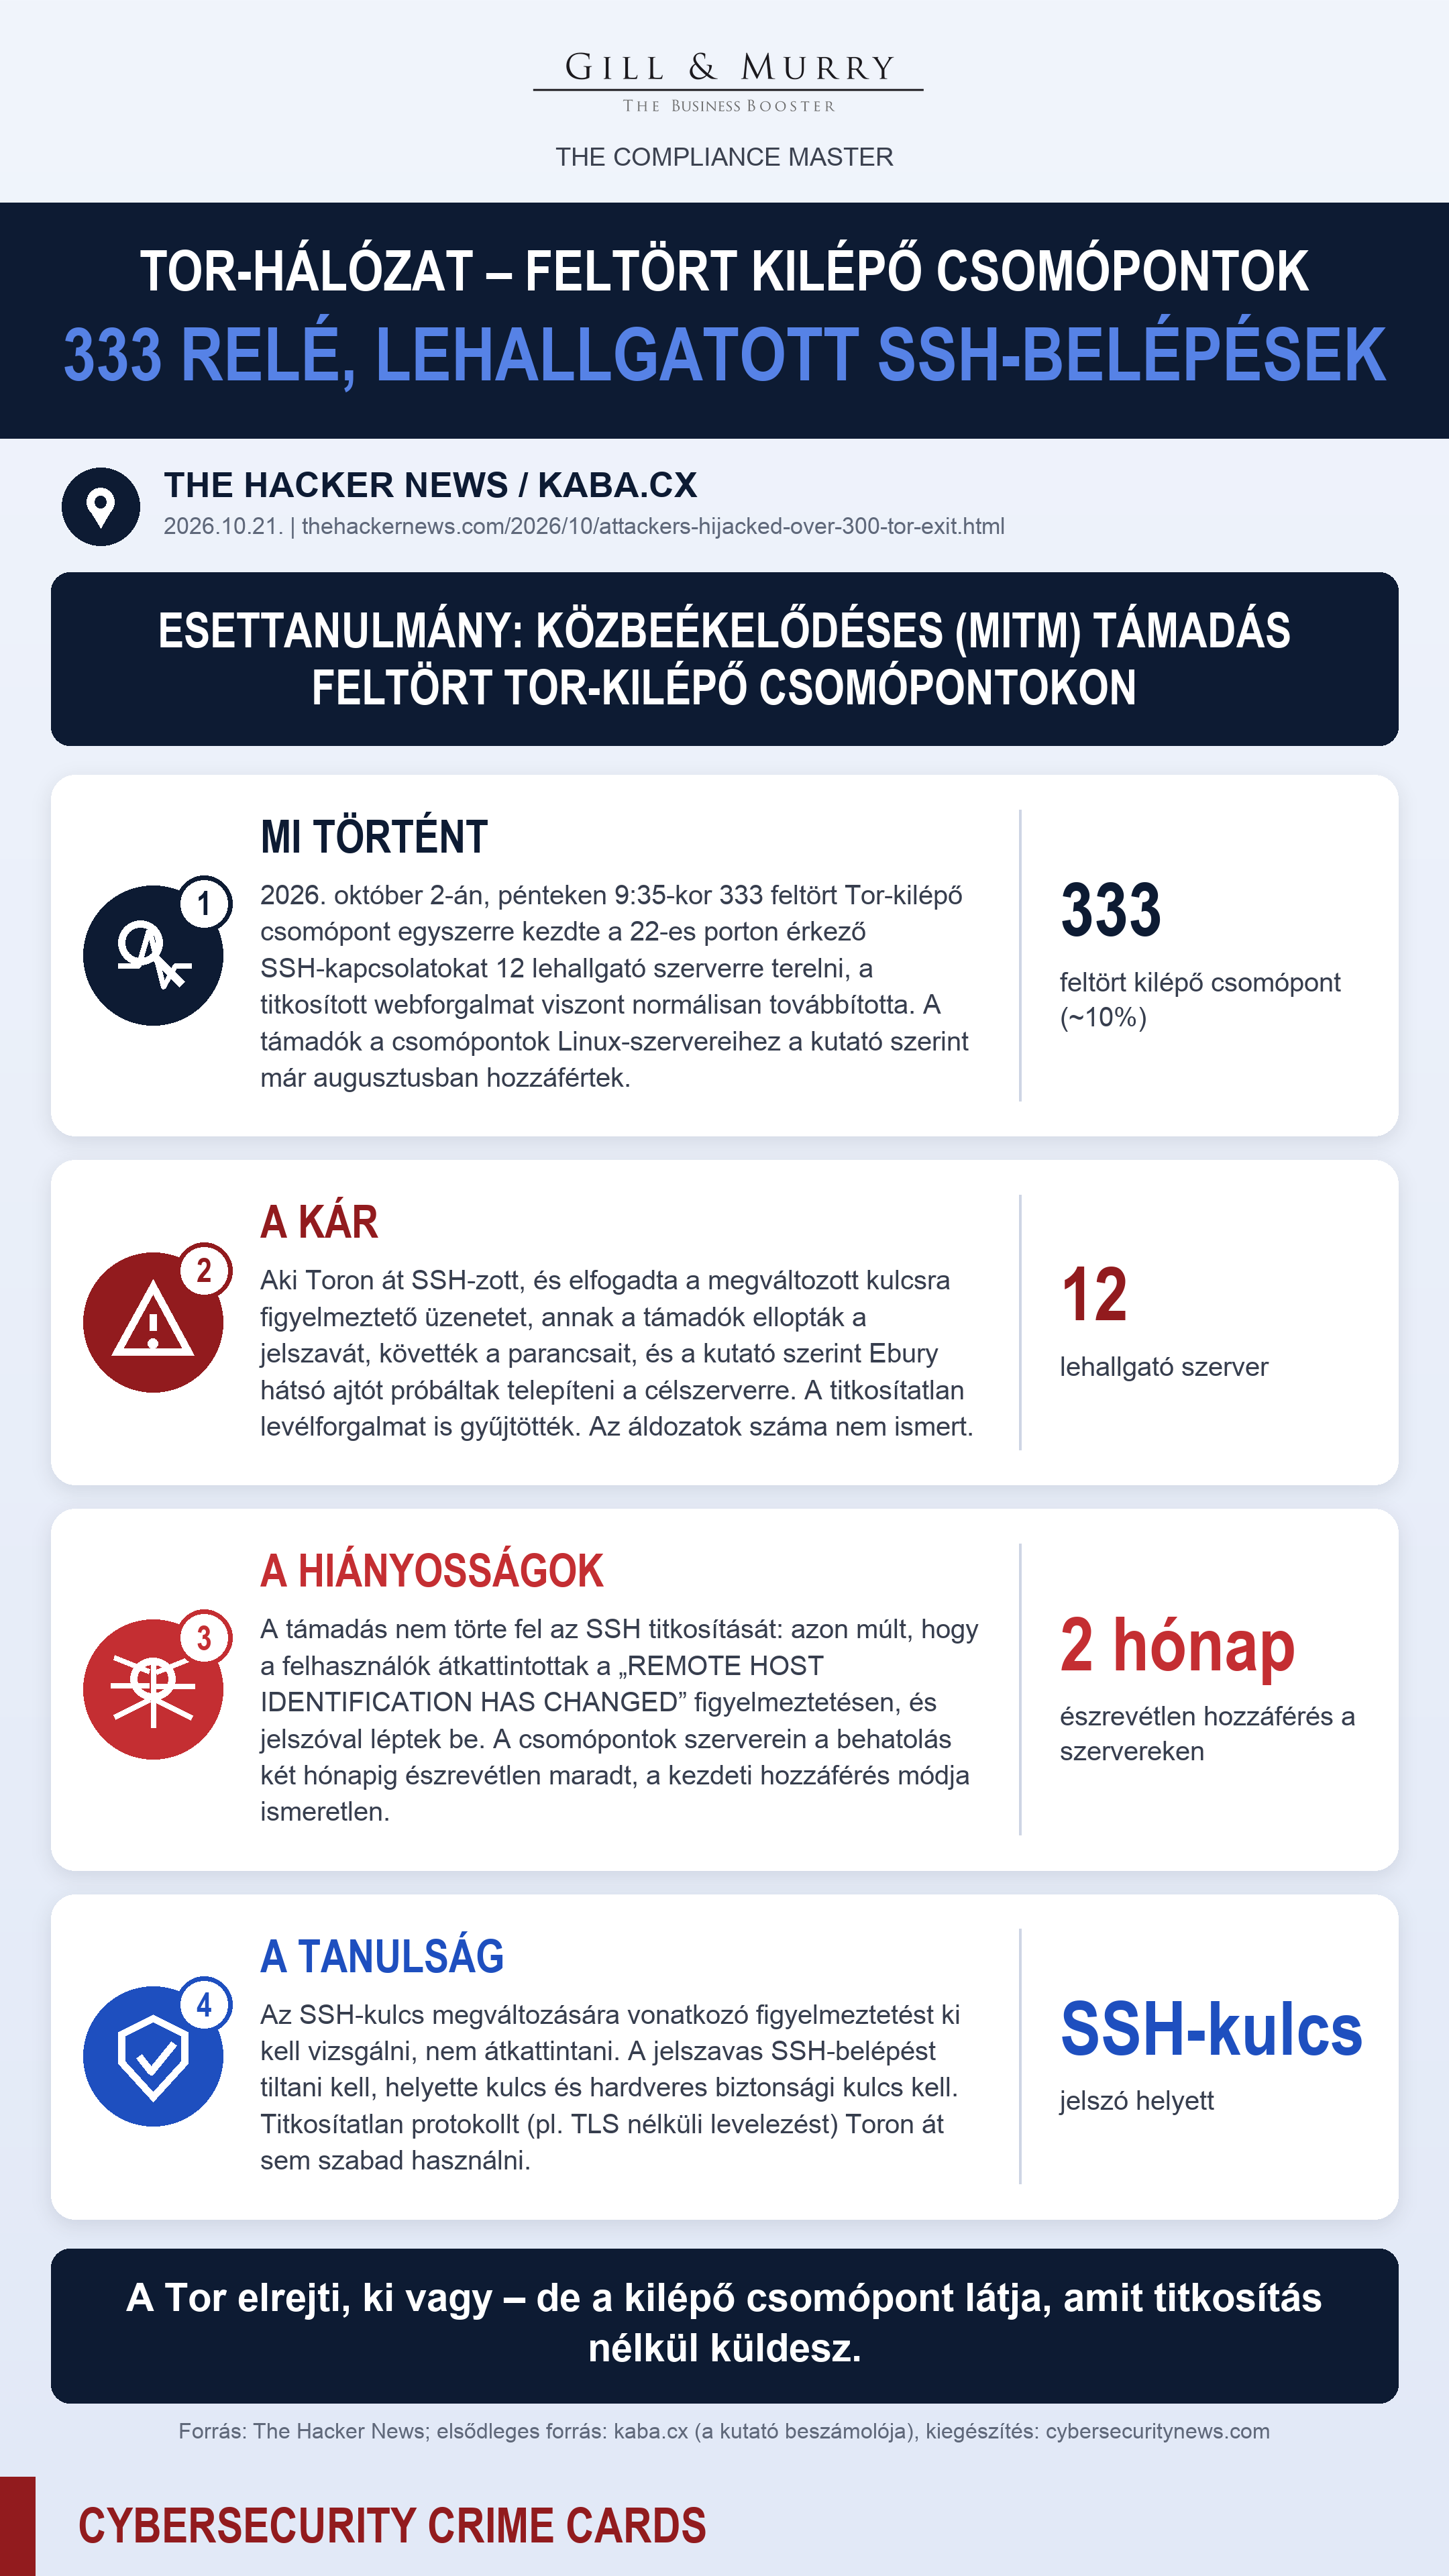
2026 október 2-án, pénteken 9:35-kor 333 feltört Tor-kilépő csomópont összehangoltan elkezdte lehallgatni a rajtuk áthaladó SSH-kapcsolatokat. Ez a Tor-hálózat kb. 3000 kilépő csomópontjának nagyjából 10%-a. A csomópontok a titkosított webforgalmat a megszokott módon továbbították, a 22-es portra irányuló SSH-kapcsolatokat viszont 12 lehallgató szerver valamelyikére terelték. Bizonyos portok letiltásával a támadók azt is elérték, hogy ezek a kilépő csomópontok főként titkosítatlan levélforgalmat kezeljenek, és azt is gyűjtötték.
A Tor Project hálózatfelügyeleti csapata szerint a támadók a nem kilépőként működő csomópontok Linux-szervereihez fértek hozzá, és a torrc konfigurációs fájl átírásával kilépő csomóponttá alakították őket. A csapat úgy fogalmazott: „We've not seen an attack like that before.” A kutató szerint a szervereket már augusztusban, két hónappal a támadás előtt feltörték, és rájuk telepítették az Ebury 1.8.3-at, egy OpenSSH-hátsóajtót és hitelesítőadat-lopó kártevőt.
Az esemény idővonala:
- 2026. augusztus: a szerverek kompromittálása (a kutató szerint).
- Október 2., péntek, 9:35: megkezdődik a lehallgatás. A kutató még aznap este jelzi a Tor hálózatfelügyeleti csapatának, amely megerősíti, hogy új típusú támadásról van szó.
- Október 4., vasárnap: a csapat értesíti a csomópontok üzemeltetőit, akik elkezdik leállítani a kilépő csomópontjaikat. Az érintett csomópontok BadExit jelölést kapnak, így a kliensek nem használják őket kilépésre.
- Október 5., hétfő: a támadók sok csomópontot újraindítanak, de a jelölés miatt ezek csak köztes csomópontként működhettek. Még aznap minden azonosított fertőzött szerver leáll, részben az üzemeltetők, részben a támadók által.
A kutató úgy véli, a pénteki kezdést szándékosan választották, hogy a reagálás lassabb legyen (a kutató feltételezése).
Milyen kár keletkezett
- Az SSH-felhasználóknál: aki a Toron keresztül SSH-val csatlakozott egy szerverhez, az a kulcs megváltozására figyelmeztető üzenetet kapott. Ha ezt figyelmen kívül hagyta, és jelszóval belépett, a támadó:
- ellopta a jelszavát;
- egy második kapcsolaton keresztül valós időben követte a beírt parancsait;
- egy újabb kapcsolattal megpróbálta az Ebury hátsó ajtót telepíteni a célszerverre.
- A levelezésben: a titkosítatlan levélforgalom tartalma a támadók kezébe kerülhetett.
- A csomópontok üzemeltetőinél: a szervereiket feltörték, és két hónapig hátsó ajtó futott rajtuk. Egy szakértő szerint az Ebury 2009 és 2023 között kb. 400 ezer szervert fertőzött meg, így „there are most likely other compromised Tor relays out there”.
- A Tor-hálózatban: a kilépő csomópontok száma október 4-én visszaesett, és a kutató szerint október 19-re sem állt helyre.
Az áldozatok száma nem ismert. Egyik forrás sem közli, hány felhasználó jelszava vagy levele került a támadókhoz.
Milyen biztonsági hiányosságok vezettek az esethez
- A felhasználók átkattintottak a figyelmeztetésen. A támadás nem törte fel az SSH titkosítását. Csak azoknál működött, akik a „REMOTE HOST IDENTIFICATION HAS CHANGED” üzenet ellenére folytatták a csatlakozást, vagyis elfogadták a támadó szerverének kulcsát.
- Jelszavas SSH-belépés. A jelszót csak azért lehetett ellopni, mert jelszóval léptek be. Kulcsalapú hitelesítésnél a támadó nem szerez újra felhasználható titkot (következtetés a kutató ajánlásából).
- Titkosítatlan protokollok használata Toron át. A Tor csak a felhasználó kilétét rejti el, a kilépő csomópont viszont látja a titkosítatlan forgalmat. A titkosítás nélkül küldött levelek ezért olvashatók voltak.
- A csomópontok szervereinek gyenge védelme és felügyelete. A támadók két hónapig észrevétlenül voltak jelen a szervereken. Átírták a Tor konfigurációját, és ezt sem vették észre. A kezdeti hozzáférés módja ismeretlen. A kutató felvetette, hogy a tárhelyszolgáltatót törhették fel, de ez nem igazolt feltételezés.
Mi a tanulság, mit kellett volna tenni
- A kulcsváltozásra figyelmeztető üzenetet ki kell vizsgálni, nem átkattintani. Ha egy szerver kulcsa váratlanul megváltozik, a kapcsolatot meg kell szakítani, és más csatornán ellenőrizni kell az ujjlenyomatot.
- A jelszavas SSH-belépést le kell tiltani. Helyette SSH-kulcsot kell használni, kiemelt fiókoknál hardveres biztonsági kulccsal. A kutató is ezt a kettőt javasolja.
- Toron át csak végponttól végpontig titkosított protokollt szabad használni. Titkosítatlan levelezés, webes vagy egyéb forgalom ne menjen a Toron keresztül, mert a kilépő csomópont azt látja.
- Szervereket üzemeltetőknek: a konfigurációs fájlok (itt a
torrc) integritását figyelni kell, és riasztani kell a jogosulatlan módosításra. A kiszolgálókat pedig rendszeresen ellenőrizni kell ismert hátsóajtók, például az Ebury nyomai után. A Tor egyik közösségi tagja szerint a csomópontokat „highly targeted production machines”-ként kell kezelni. - A gyors jelzés megállította a támadást. A kutató az exitmap eszközzel mind a kb. 3000 kilépő csomópontot végigtesztelte. Még a támadás napján jelzett, és két napon belül kizárták a fertőzött csomópontokat. A független ellenőrzés és a gyors bejelentési csatorna ugyanolyan fontos, mint a megelőzés.
Egy mondatban: a Tor elrejti, ki vagy, de a kilépő csomópont látja, amit titkosítás nélkül küldesz. Egy átkattintott kulcsfigyelmeztetés és egy jelszavas belépés elég volt a jelszó ellopásához.
Megjegyzések a forrásokhoz
- A The Hacker News cikke nem volt megnyitható (automatikus lekérésre 403-as hibát ad). A tényeket ezért a kutató eredeti beszámolójából (kaba.cx) és a Cybersecurity News cikkéből ellenőriztem. Mindkettő egybehangzó a fő számokban: 333 csomópont, 12 lehallgató szerver, október 2-i kezdés, BadExit október 4-én.
- Az Ebury és az augusztusi behatolás a kutató állítása, független megerősítést nem találtam. Egyes hírösszefoglalók a támadókat nem azonosítottnak tekintik.
- Nem igazolt adatok kimaradtak. Kereső-összefoglalókban további adatok is szerepeltek (pl. 342 csomóponton nyitott 22-es port, 24 átalakított nem kilépő csomópont, 7,46%-os forgalmi részesedés, október 1–5. közötti áldozati időablak). Ezeket a megnyitott forrásokban nem találtam, ezért kihagytam.
- Az elkövető ismeretlen. A kutató pénzügyi motivációjú bűnözői csoportra gyanakszik az Ebury használata és a titkosítatlan adatok tömeges gyűjtése alapján, de ez feltételezés.
- Az áldozatok száma egyik forrásban sem szerepel.
Hivatalos források
- The Hacker News: Attackers Hijacked Over 300 Tor Exit Relays to Intercept SSH Connections (2026.10.21.)
- Elsődleges forrás, a támadást felfedező kutató beszámolója: How I got over 300 Tor exit nodes removed* (2026.10.20.)
- Kiegészítés: Cybersecurity News: Hackers Hijack 333 Tor Exit Nodes to Intercept SSH Logins and Steal Credentials