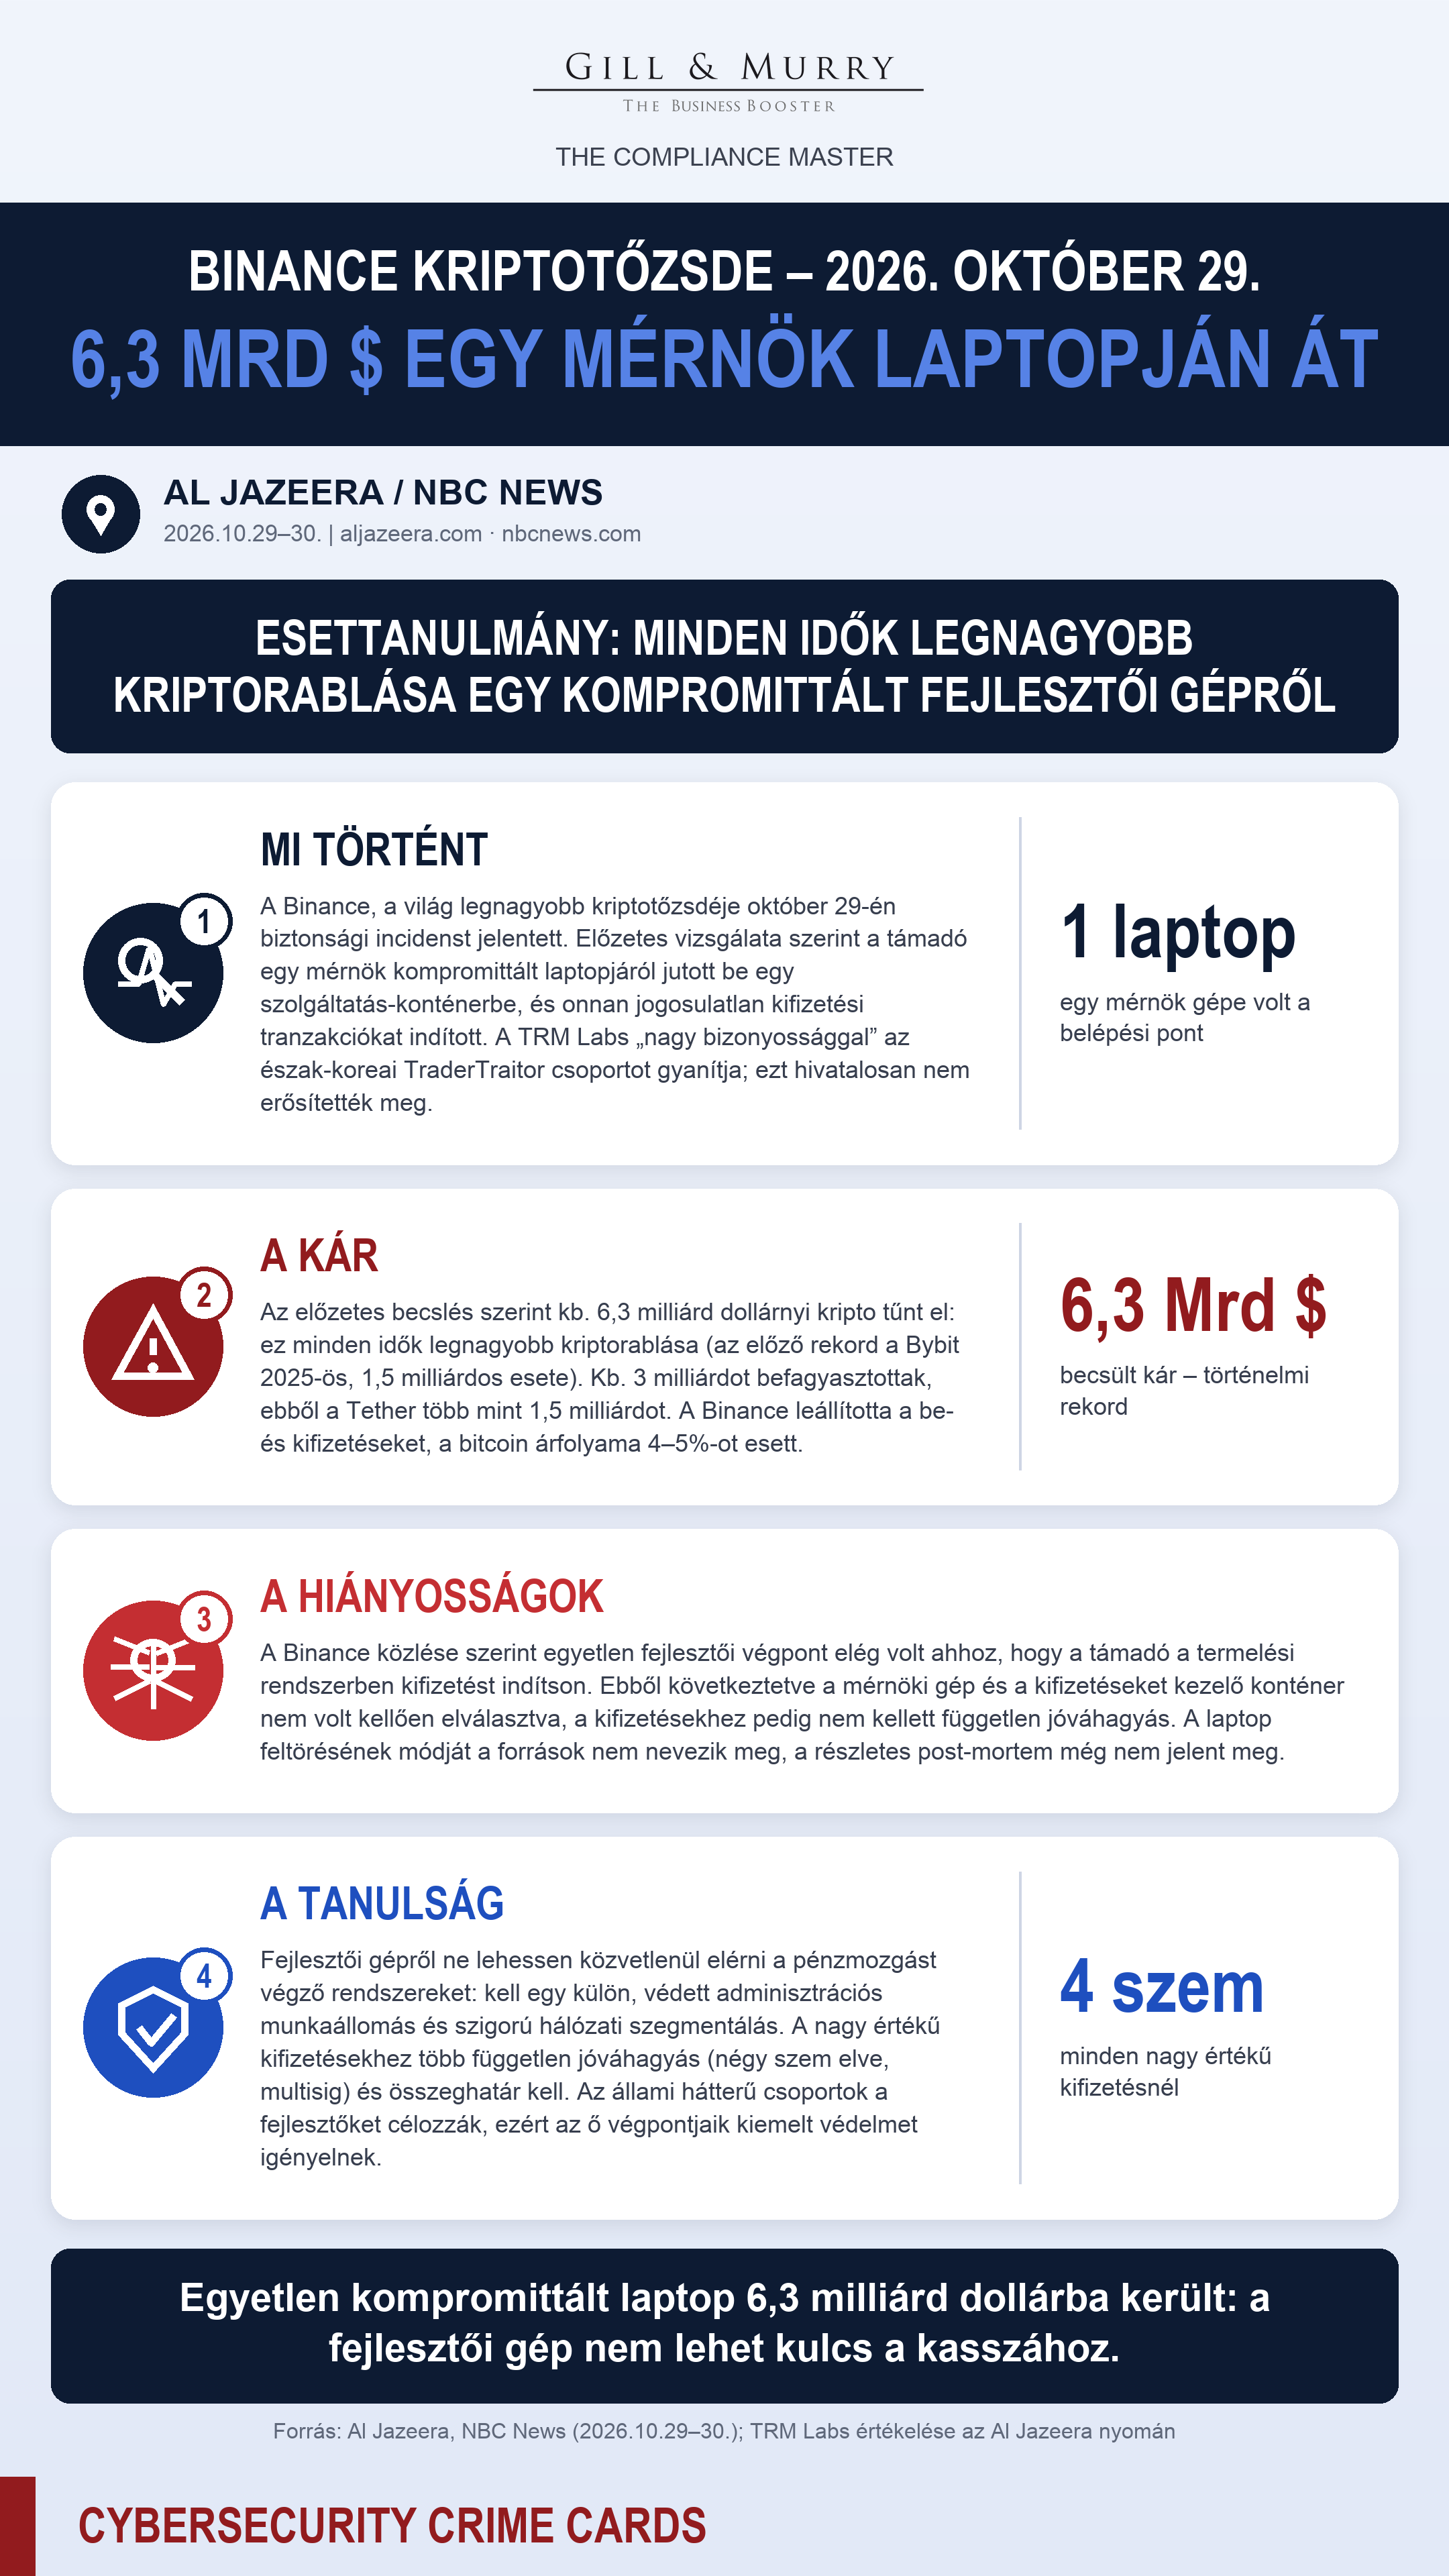
Áldozat: Binance (a világ legnagyobb kriptotőzsdéje forgalom alapján)
Bejelentés: 2026. október 29. (csütörtök)
Támadástípus: Végpont-kompromittálás → hozzáférés egy szolgáltatás-konténerhez → jogosulatlan kifizetési tranzakciók
Becsült kár: kb. 6,3 milliárd USD (előzetes adat)
Gyanított elkövető: TraderTraitor, Észak-Korea (TRM Labs értékelése; hivatalosan nem megerősített)
Mi történt
2026 október 29-én a Binance „biztonsági incidenst” jelentett, és felfüggesztett minden be- és kifizetést. A cég előzetes vizsgálata szerint a támadás egy kompromittált laptopról indult, amely egy Binance-mérnöké volt. Erről a gépről a támadó hozzáfért egy szolgáltatás-konténerhez (service container), és onnan jogosulatlan kifizetési tranzakciókat indított.
A TRM Labs blokklánc-elemző cég „nagy bizonyossággal” az észak-koreai TraderTraitor hekkeregységnek tulajdonítja a támadást. A nyomozók a csoportot a Lazarus Grouphoz kötik. Ari Redbord (TRM) „példátlannak” és „vízválasztónak” nevezte az esetet. Az NBC News szerint a Binance még dolgozik az elkövetők azonosításán, a hivatalos megerősítés tehát még hiányzik. Changpeng Zhao alapító is megerősítette, hogy a tőzsdét láthatóan feltörték.
Milyen kár keletkezett
- Pénzügyi: az előzetes becslés kb. 6,3 milliárd USD, ezzel ez minden idők legnagyobb kriptorablása. Az előző rekord a Bybit 1,5 milliárd dolláros esete volt 2025 februárjában, amelyet szintén a Lazarus Groupnak tulajdonítanak. A Binance szerint az összeg még változhat.
- Befagyasztott eszközök: kb. 3 milliárd USD értékű, a támadóhoz köthető tárcákon átmozgatott eszközt azonosítottak és fagyasztottak be. Ebből a Tether egymaga több mint 1,567 milliárd USD-t (Paolo Ardoino vezérigazgató). A Circle „több százmillió” dollárt fagyasztott be (Jeremy Allaire vezérigazgató). A Ripple is részt vett a befagyasztásban.
- Működési: az összes be- és kifizetést felfüggesztették az infrastruktúra biztosításáig.
- Ügyfelek: a Binance szerint az ügyfelek pénze „biztonságban van”, és minden veszteséget megtérít. Az NBC megjegyzi, hogy a tőzsdei egyenlegekre nincs automatikus biztosítás, a megtérítés a tőzsde döntésén múlik.
- Piaci: a bitcoin kb. 4,3–5%-ot esett (77 000 USD alá), az ether kb. 4,6%-ot.
Milyen biztonsági hiányosságok vezettek az esethez
A források szerint a támadási lánc a következő volt: egy mérnök kompromittált laptopja → hozzáférés egy szolgáltatás-konténerhez → jogosulatlan kifizetési tranzakciók. Ebből a következő hiányosságok valószínűsíthetők (következtetés, a források nem mondják ki):
- Hiányzó elválasztás: egyetlen fejlesztői végpontról elérhető volt a pénzmozgást végző termelési környezet.
- Hiányzó független jóváhagyás: a kifizetési tranzakciókhoz nem kellett független, többszereplős jóváhagyás, vagy az ilyen kontroll megkerülhető volt.
Nem ismert: hogyan kompromittálták a laptopot (adathalászat, kártevő, ellátási lánc stb.). A Binance részletes technikai post-mortemet ígért.
Mi a tanulság, mit kellett volna tenni
- Szegmentálás: fejlesztői vagy irodai gépről ne lehessen közvetlenül elérni a pénzmozgást végző rendszereket. Ehhez külön, megerősített adminisztrációs munkaállomás (PAW) és szigorú hálózati szegmentálás kell.
- Négy szem elve a kifizetéseknél: a nagy értékű tranzakciókhoz több független jóváhagyás (multisig, MPC) kell, összeghatárral és időzített késleltetéssel.
- Valós idejű anomália-észlelés: a szokatlan kiáramlásnál automatikus leállítás (circuit breaker) kell.
- Kiemelt végpontvédelem: a kritikus rendszerekhez hozzáférő fejlesztők gépei kapjanak kiemelt védelmet (EDR, alkalmazás-engedélyezőlista), mert az állami hátterű csoportok kifejezetten őket célozzák.
(Ezek a javaslatok szakmai következtetések. A Binance saját korrekciós lépéseit a források még nem ismertetik.)
Egyetlen kompromittált laptop 6,3 milliárd dollárba került: a fejlesztői gép nem lehet kulcs a kasszához.
Megjegyzések a forrásokhoz
- A felhasználó által megadott CNN-cikk innen nem volt elérhető (HTTP 451, „Content Unavailable For Legal Reasons”). Az esettanulmány ezért az Al Jazeera és az NBC News ugyanerről az esetről szóló cikkein alapul.
- Az összegek előzetesek, a Binance szerint változhatnak.
- Az észak-koreai elkövetést a TRM Labs értékelése állítja. A Binance és a hatóságok hivatalosan nem erősítették meg.
- A 3. és a 4. szakasz következtetéseit jelöltük. A pontos támadási vektor a Binance post-mortemjéig nem ismert.
Hivatalos források