KORMÁNYZATI OLDALAKAT
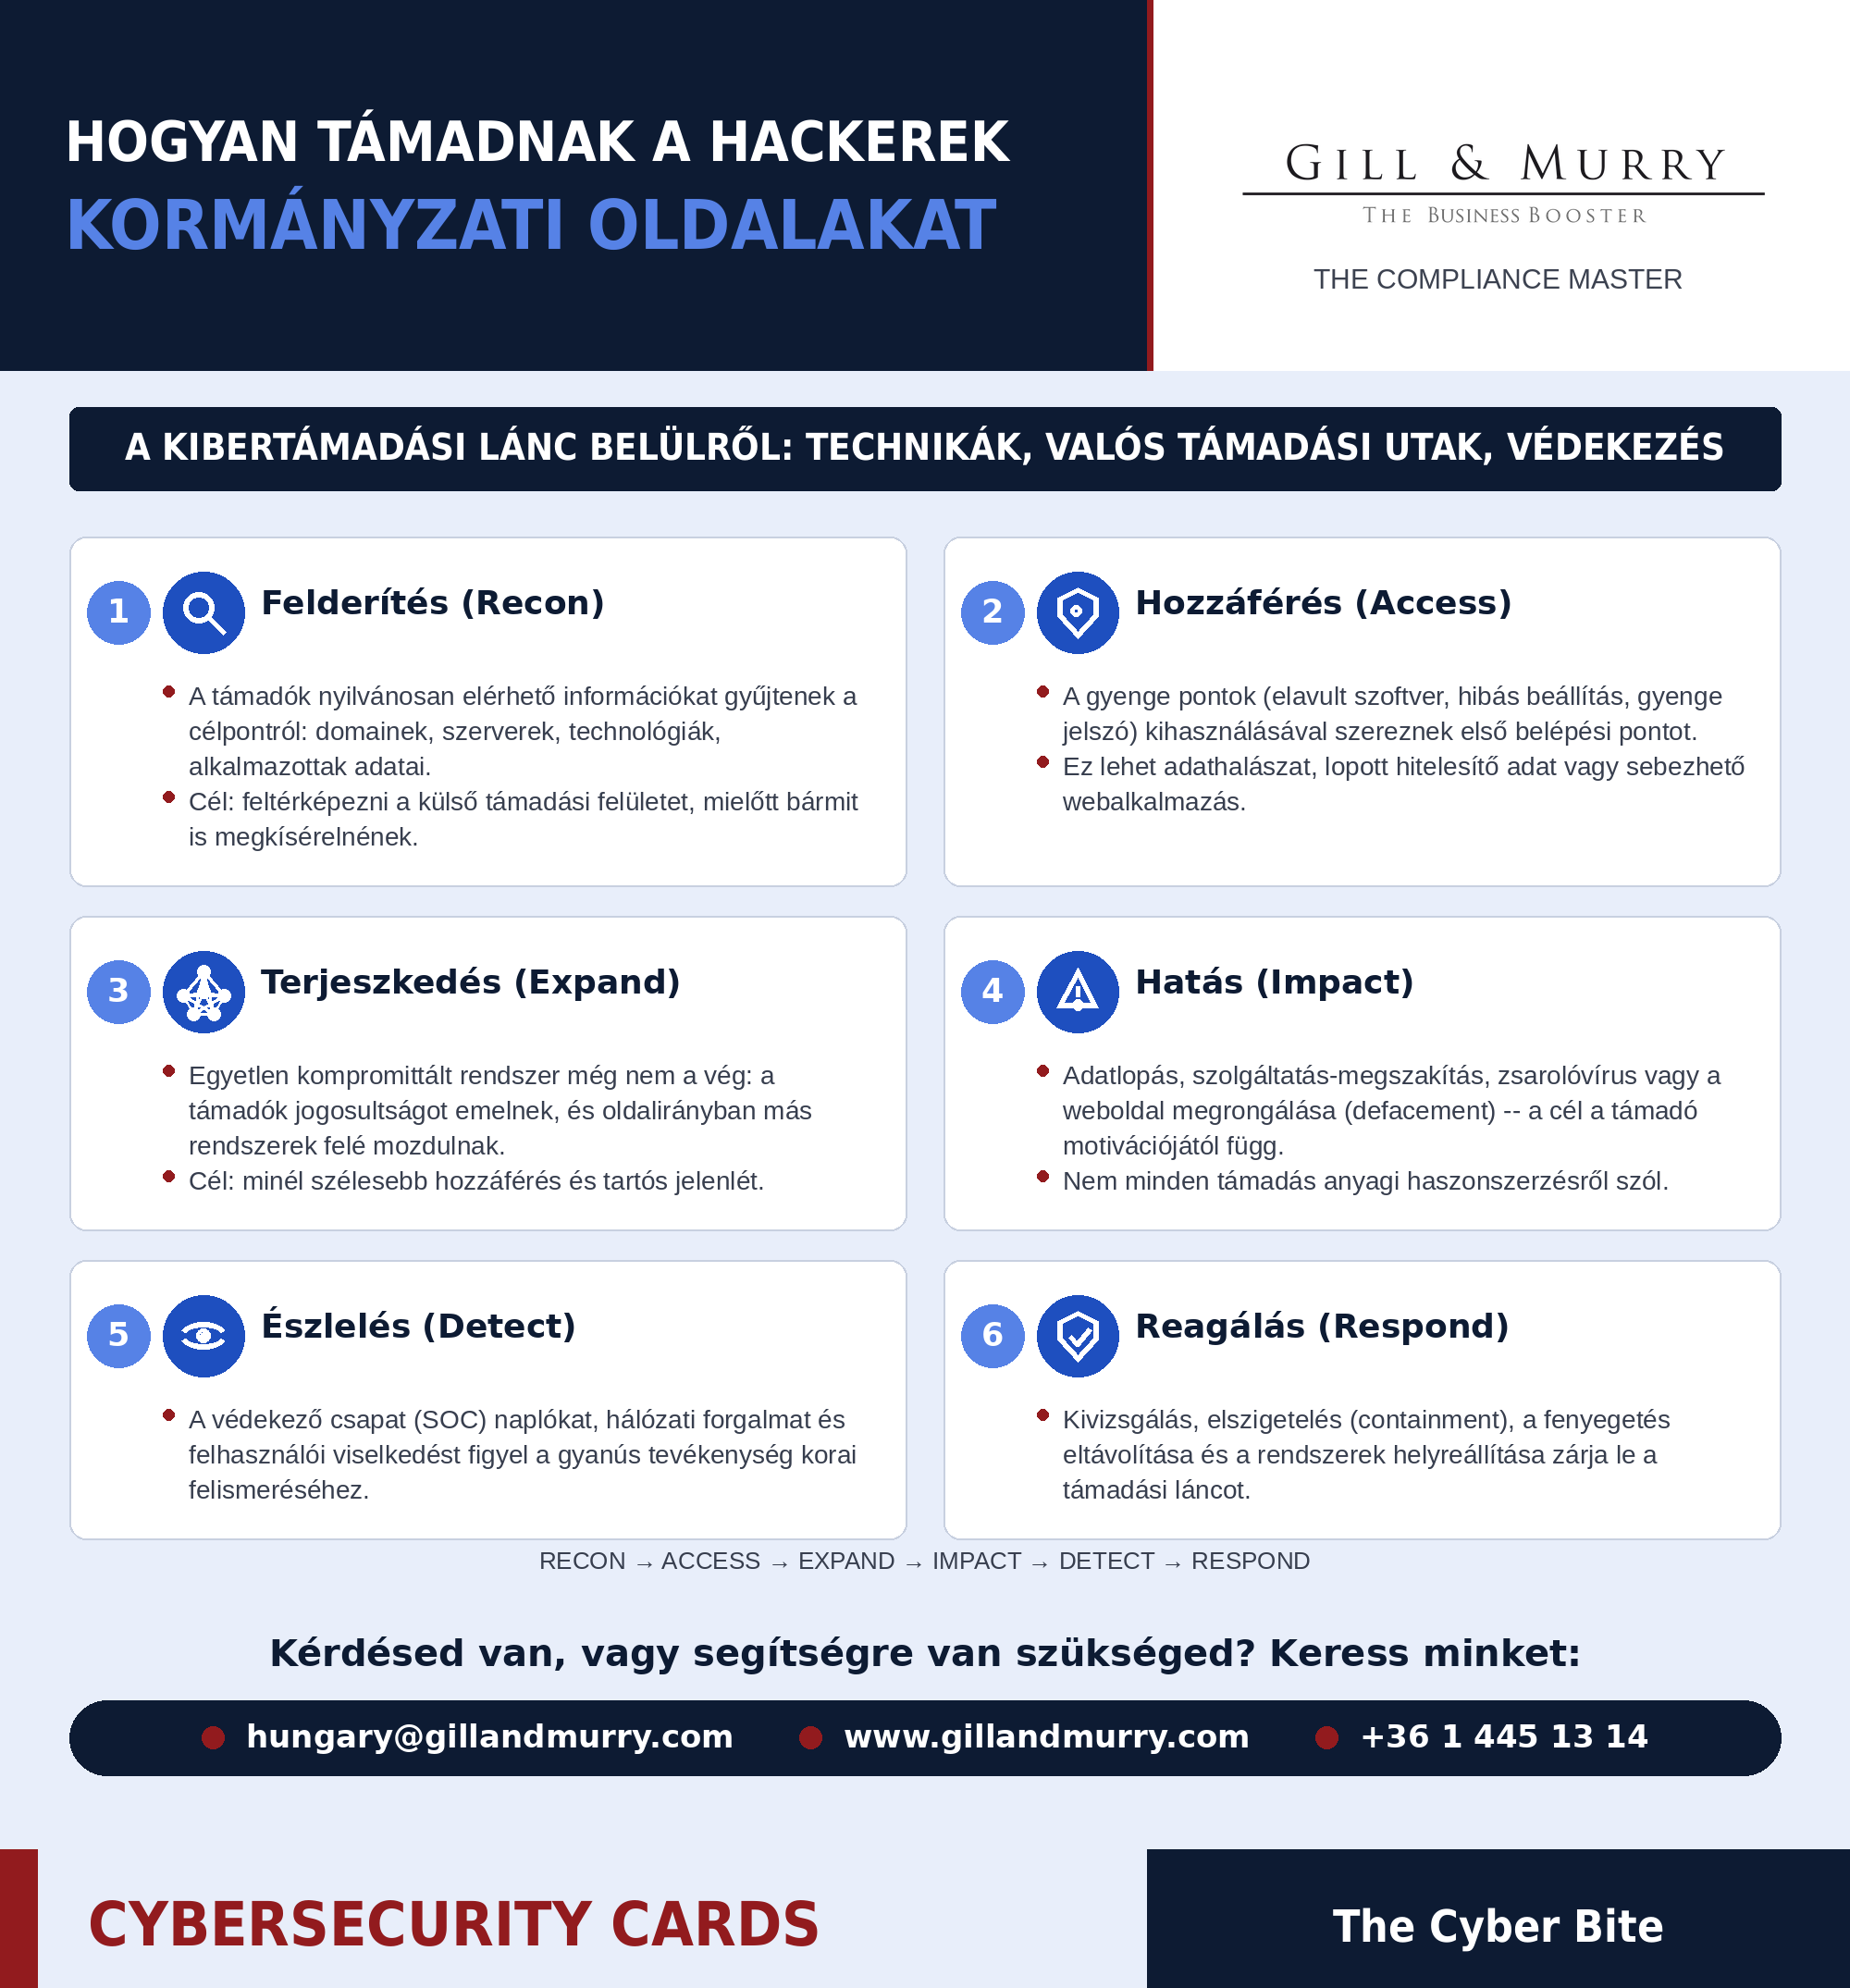
Gill & Murry Cybersecurity Cards -- 1/10. kártya a "Hogyan támadnak a hackerek kormányzati oldalakat" sorozatból. Forrás: The Cyber Bite
A KIBERTÁMADÁSI LÁNC BELÜLRŐL: TECHNIKÁK, VALÓS TÁMADÁSI UTAK, VÉDEKEZÉS
Felderítés (Recon)
- A támadók nyilvánosan elérhető információkat gyűjtenek a célpontról: domainek, szerverek, technológiák, alkalmazottak adatai.
- Cél: feltérképezni a külső támadási felületet, mielőtt bármit is megkísérelnének.
Hozzáférés (Access)
- A gyenge pontok (elavult szoftver, hibás beállítás, gyenge jelszó) kihasználásával szereznek első belépési pontot.
- Ez lehet adathalászat, lopott hitelesítő adat vagy sebezhető webalkalmazás.
Terjeszkedés (Expand)
- Egyetlen kompromittált rendszer még nem a vég: a támadók jogosultságot emelnek, és oldalirányban más rendszerek felé mozdulnak.
- Cél: minél szélesebb hozzáférés és tartós jelenlét.
Hatás (Impact)
- Adatlopás, szolgáltatás-megszakítás, zsarolóvírus vagy a weboldal megrongálása (defacement) -- a cél a támadó motivációjától függ.
- Nem minden támadás anyagi haszonszerzésről szól.
Észlelés (Detect)
- A védekező csapat (SOC) naplókat, hálózati forgalmat és felhasználói viselkedést figyel a gyanús tevékenység korai felismeréséhez.
Reagálás (Respond)
- Kivizsgálás, elszigetelés (containment), a fenyegetés eltávolítása és a rendszerek helyreállítása zárja le a támadási láncot.
RECON → ACCESS → EXPAND → IMPACT → DETECT → RESPOND
Kérdésed van, vagy segítségre van szükséged? Keress minket: hungary@gillandmurry.com | www.gillandmurry.com | +36 1 445 13 14