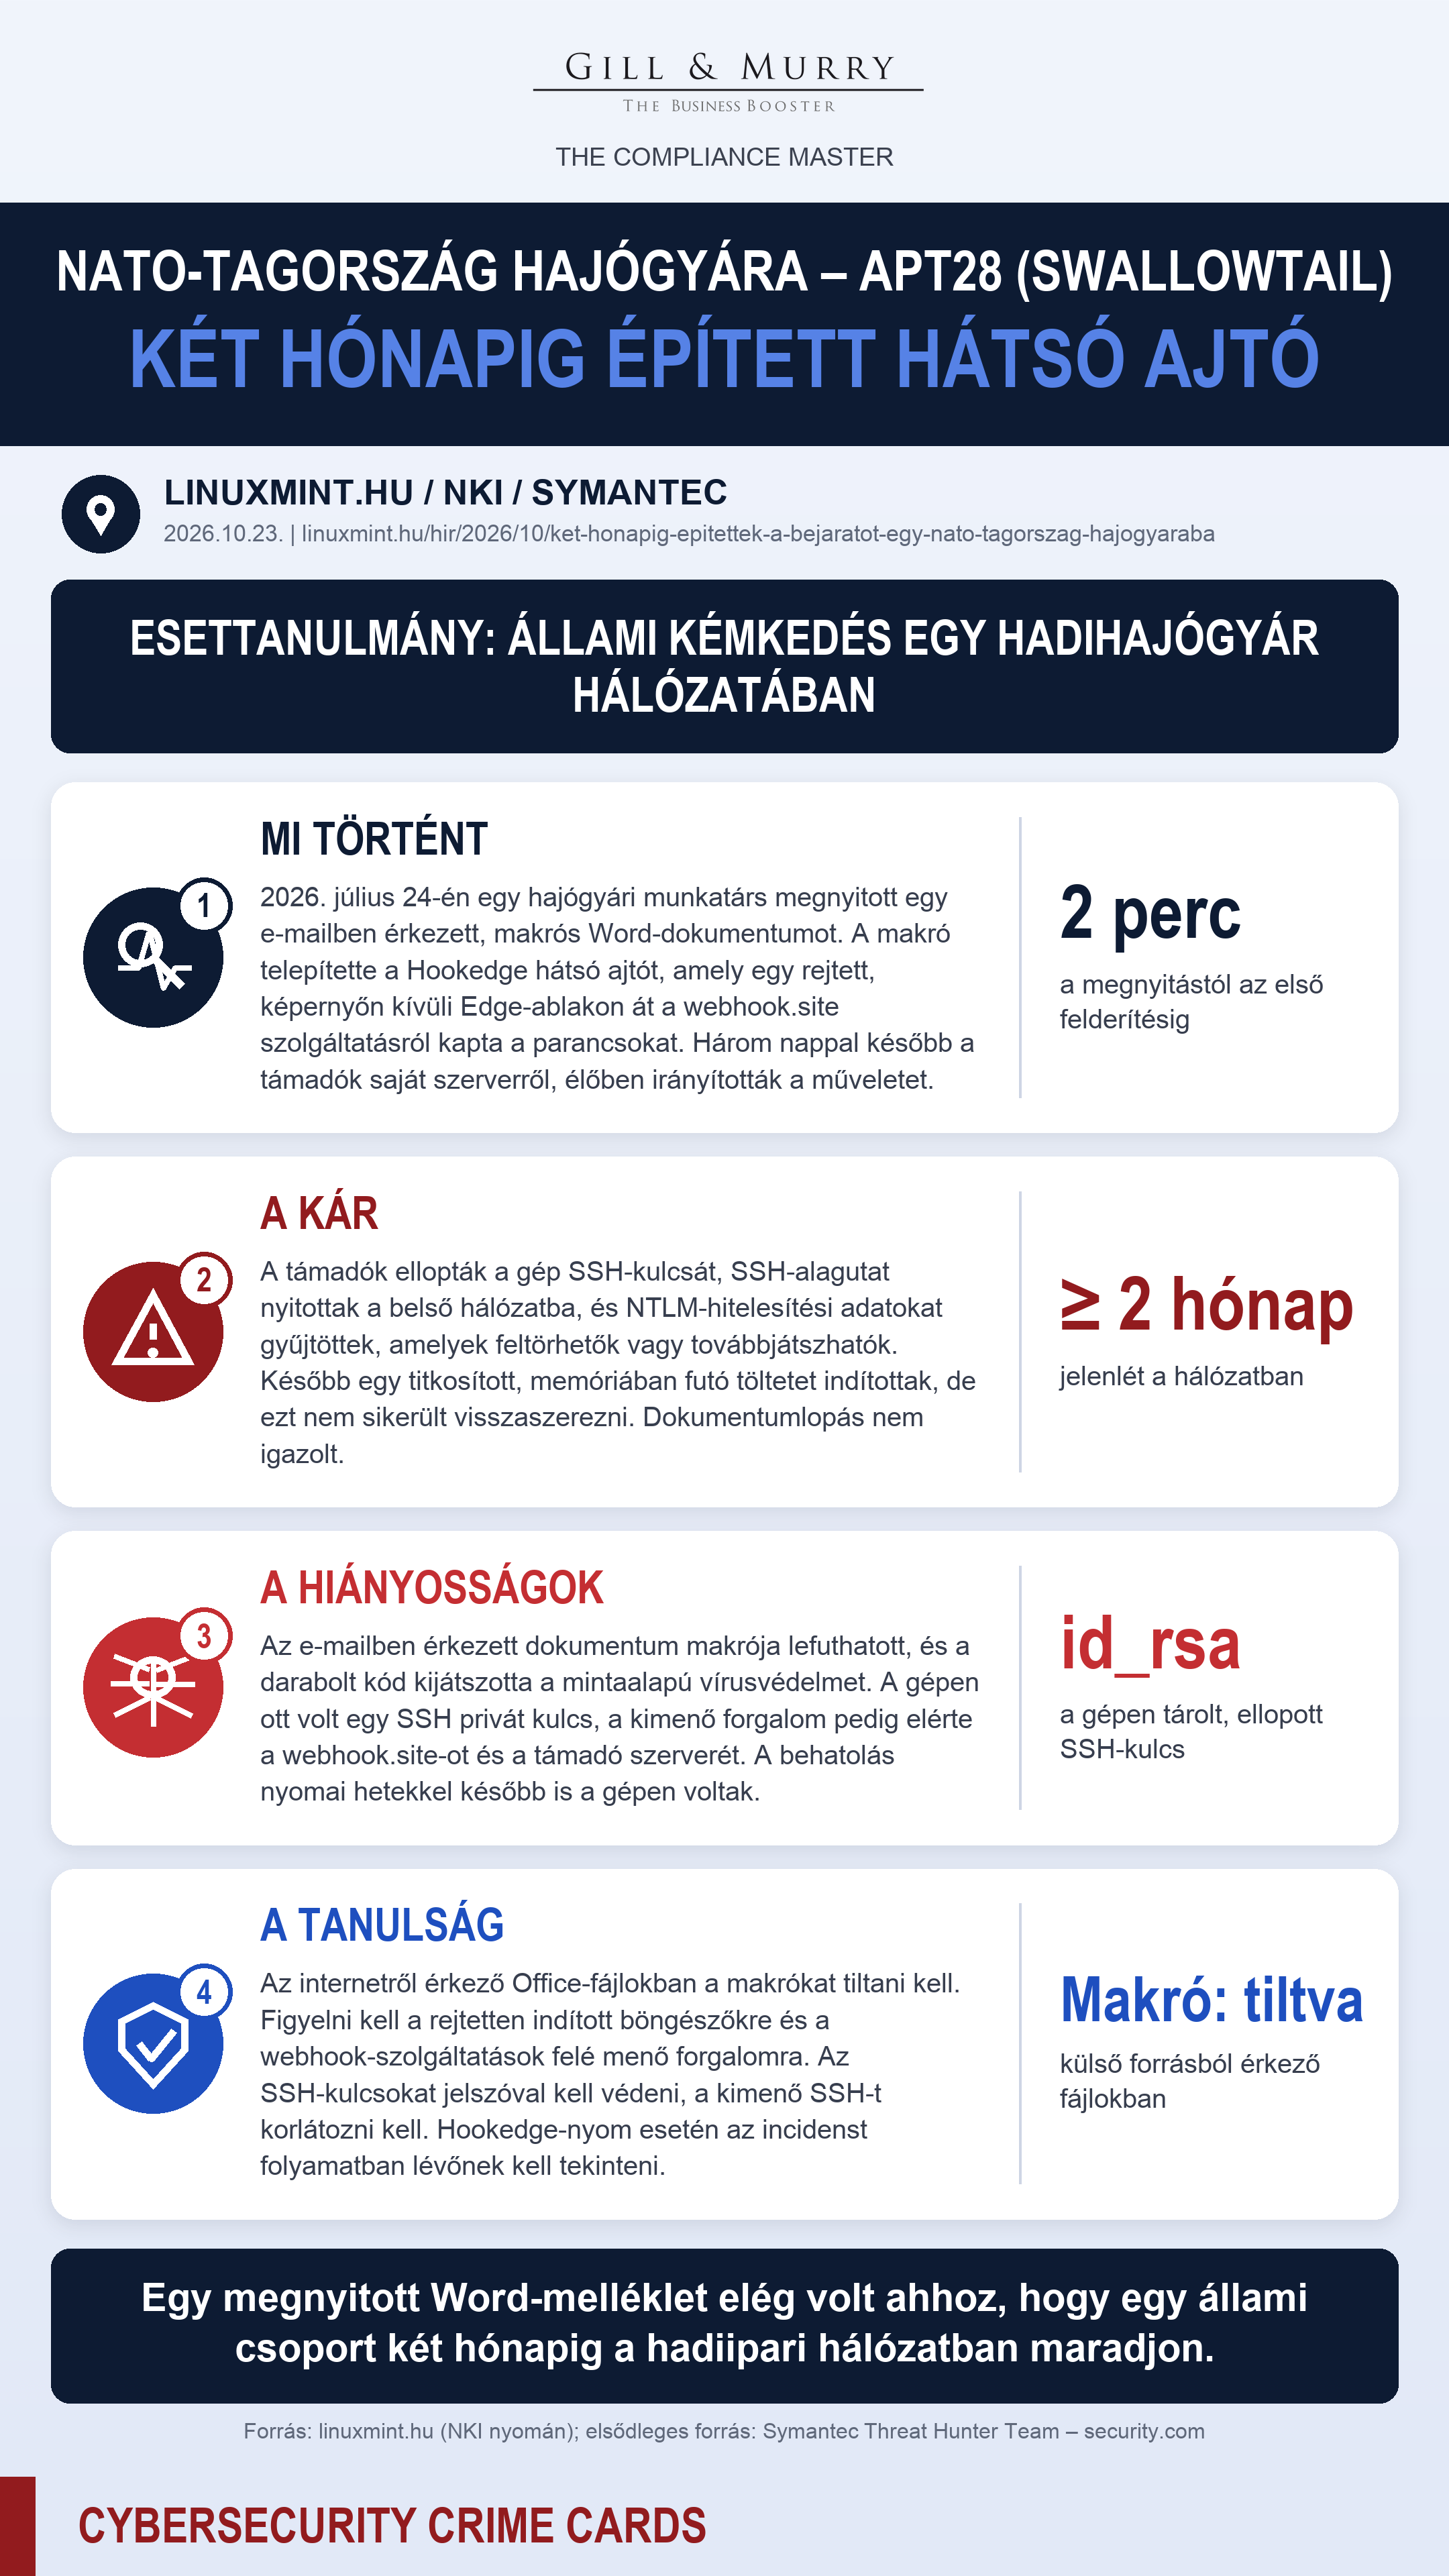
Két hónapig épített hátsó ajtó egy NATO-tagország hadihajógyárában (APT28 / Swallowtail)

Érintett: egy meg nem nevezett NATO-tagország hadihajókat építő vállalata. Ugyanebben a kampányban két NATO-tagország három szervezete volt célpont: egy rendvédelmi szerv, egy hadihajógyár és egy katonai repülőgépmotor-gyártó.
Időszak: 2026. július 24. – legalább 2026. szeptember 24. (az utolsó megfigyelt aktivitás)
Támadás típusa: állami hátterű kémkedés: makrós e-mail-melléklet, hátsó ajtó, hitelesítő adatok lopása, SSH-alagút a belső hálózatba
Elkövető: Swallowtail (APT28, Fancy Bear, Forest Blizzard). Az amerikai kormány megállapítása szerint az orosz katonai hírszerzés (GRU) egysége.
1. Mi történt
2026 július 24-én délután a hajógyár egyik gépén megnyitottak egy rosszindulatú Word-dokumentumot. A fájl az Outlook gyorsítótárából nyílt meg, tehát e-mail-mellékletként érkezett. A dokumentum makrója apró darabokra bontott, nehezen olvasható VBA-kóddal dolgozott, hogy a fájlmintákra épülő vírusvédelem ne ismerje fel. A makró fájlokat helyezett el a felhasználói profilban, és telepítette a Hookedge hátsó ajtót.
A Hookedge egy láthatatlan, képernyőn kívülre helyezett Microsoft Edge-ablakon keresztül kommunikált. A parancsokat a webhook.site nevű nyilvános szolgáltatásról kérte le, és oda töltötte fel az eredményeket. Az első felderítő feladat kb. két perccel a dokumentum megnyitása után lefutott. Ellenőrizte, hogy a gép eléri-e a Dropbox, a Google, a Microsoft bejelentkezési oldala és a Mega szolgáltatást, és adatokat gyűjtött a gépről, a folyamatokról és a hálózati beállításokról.
Az esemény idővonala (Symantec):
- Július 24.: megnyitják a dokumentumot, települ a Hookedge, elkezdődik az automatikus felderítés.
- Július 27.: egy második fázisú telepítő átállítja a vezérlést egy saját, beégetett IP-címre (185.82.218[.]119). A támadók 30 másodperc alatt kb. hét parancsot adnak ki, vagyis élőben dolgoznak. Ellopják a gép SSH privát kulcsát (
id_rsa), állandó SSH-alagutat nyitnak a saját szerverükre, és felderítik a belső hálózatot. Egy PowerShell-szkripttel NTLM-hitelesítési adatokat gyűjtenek. - Július 28.: folytatódik a belső felderítés (gépnevek, folyamatok, telepített javítások), majd a támadók lezárják az SSH-alagutat. Hogy miért, az nem ismert.
- Július 29–31.: a hátsó ajtó tovább jelentkezik, új parancs nélkül.
- Július 31.: letöltik és futtatják az
ld.exebetöltőt és azEvents.dattitkosított fájlt. - Augusztus vége: az
ld.exeés az indító még mindig a gépen van. - Szeptember 24.: az utolsó megfigyelt aktivitás (csak az indító).
2. Milyen kár keletkezett
- Ellopott hitelesítő adatok: igazoltan egy SSH privát kulcs és NTLM-hitelesítési adatok. Az NTLMv2-válaszok offline feltörhetők, vagy más rendszereken továbbjátszhatók.
- Hozzáférés a belső hálózathoz: az SSH-alagút révén a támadók a belső hálózat egyes részeit is elérték, és felderítették a gépneveket, köztük a levelezőszerverekét is.
- Ismeretlen töltet: az
ld.exeegy korábban nem dokumentált betöltő, amely egy titkosított fájlt a memóriában fejt vissza és futtat. AzEvents.datnem került elő, így a végső töltet célja ismeretlen. - Tartós jelenlét: a nyomok legalább két hónapig a gépen voltak.
- Nem ismert: a Symantec nem ír igazolt dokumentum- vagy adatlopásról. Hogy a támadók mit vittek el a hálózatból, nem derült ki.
- Stratégiai kockázat: egy hadihajógyár hálózatához való hozzáférés nemzetbiztonsági és védelempolitikai kockázat. A Symantec szerint a kampány illeszkedik az európai kormányzati és védelmi célpontok elleni széles körű hírszerzési gyűjtéshez.
3. Milyen biztonsági hiányosságok vezettek az esethez
- Lefutott a makró. Egy e-mailben érkezett Office-dokumentum makrója lefuthatott. A forrás nem írja, hogy a makrók engedélyezve voltak-e szervezeti szinten, de a makró végrehajtása erre utal (következtetés).
- A vírusvédelem nem ismerte fel. A darabolt, obfuszkált makrókód kijátszotta a fájlmintákra épülő védelmet.
- Ellenőrizetlen kimenő forgalom. A gép kommunikálhatott egy nyilvános webhook-szolgáltatással (webhook.site), majd egy ismeretlen külső IP-címmel, és kimenő SSH-kapcsolatot nyithatott egy külső szerverre (következtetés: a forrás nem írja le a hálózati szabályokat, de a kommunikáció létrejött).
- Védtelen SSH-kulcs. A felhasználói gépen ott volt egy SSH privát kulcs, amelyet a támadók egyszerűen felhasználtak. A forrás nem írja, hogy jelszóval védett volt-e.
- NTLM-hitelesítés. A gép kikényszeríthető NTLM-hitelesítéssel volt sebezhető, így a támadók hitelesítési adatokat gyűjthettek.
- Késői eltávolítás. A behatolás nyomai hetekkel később is a gépen voltak. A forrás nem írja le, mikor és hogyan észlelték a támadást.
4. Mi a tanulság, mit kellett volna tenni
- Makrók tiltása: az internetről és e-mailből érkező Office-fájlokban a makrókat le kell tiltani (pl. a Mark of the Web alapján). Az aláírt, belső makrók kivételként kezelhetők.
- Viselkedésalapú észlelés: az EDR figyelje a rejtetten vagy képernyőn kívül indított böngészőket, a webhook.site jellegű szolgáltatások felé menő forgalmat és a beégetett IP-címekről parancsot letöltő szkripteket. A Symantec ajánlása is ez.
- Kimenő forgalom szűrése: a munkaállomásokról induló kimenő SSH-t és a nem jóváhagyott szolgáltatásokat tiltani kell, különösen a hadiipari környezetben.
- Kulcsok és hitelesítés védelme: az SSH-kulcsokat jelszóval vagy hardveres kulccsal kell védeni. Az NTLM használatát korlátozni kell, és SMB-aláírást, valamint kimenő SMB-szűrést kell bevezetni.
- Teljes incidenskezelés: ha Hookedge-re utaló nyom kerül elő, az incidenst folyamatban lévőnek kell tekinteni, nem lezártnak. Nemcsak a hátsó ajtót kell keresni, hanem az ellopott kulcsokat, a hitelesítőadat-gyűjtő szkripteket és a tartós alagutakat is. A Symantec szerint az indikátorok hiánya önmagában nem bizonyítja, hogy egy rendszer tiszta.
Egy mondatban: egy megnyitott Word-melléklet elég volt ahhoz, hogy egy állami csoport legalább két hónapig a hadiipari hálózatban maradjon. Ehhez lefutó makró, szűretlen kimenő forgalom és egy védtelen SSH-kulcs kellett.
Megjegyzések a forrásokhoz
- Az áldozat ismeretlen. A Symantec nem nevezi meg sem az országokat, sem az áldozatokat.
- A „két hónap” értelmezése. A jelentés összefoglalója „legalább két hónapot” ír. A részletes parancsnaplók azonban csak július 24–31. között mutatnak aktív tevékenységet, utána csak a hátsó ajtó jelenléte és az indító aktivitása (szeptember 24-ig) látható. A kártyán ezért „jelenlét” szerepel, nem „aktív támadás”.
- Adatlopás nincs igazolva. A dokumentumok vagy más adatok kiszivárgását a forrás nem igazolja. Igazoltan csak az SSH-kulcs és az NTLM-adatok kerültek a támadókhoz.
- A Hookedge. Ezt a hátsó ajtót a Recorded Future Insikt Group írta le először 2026 augusztusában (ők BlueDelta néven követik a csoportot).
- A forrásszövegben elírás van. A linuxmint.hu cikkében a csoport neve „Swallowtain”. A helyes név a Symantec szerint Swallowtail.
- Következtetések. A „Hiányosságok” részben a (következtetés) jelölésű pontokat a leírt támadási lépésekből vezettem le, a forrás ezeket kifejezetten nem állítja.