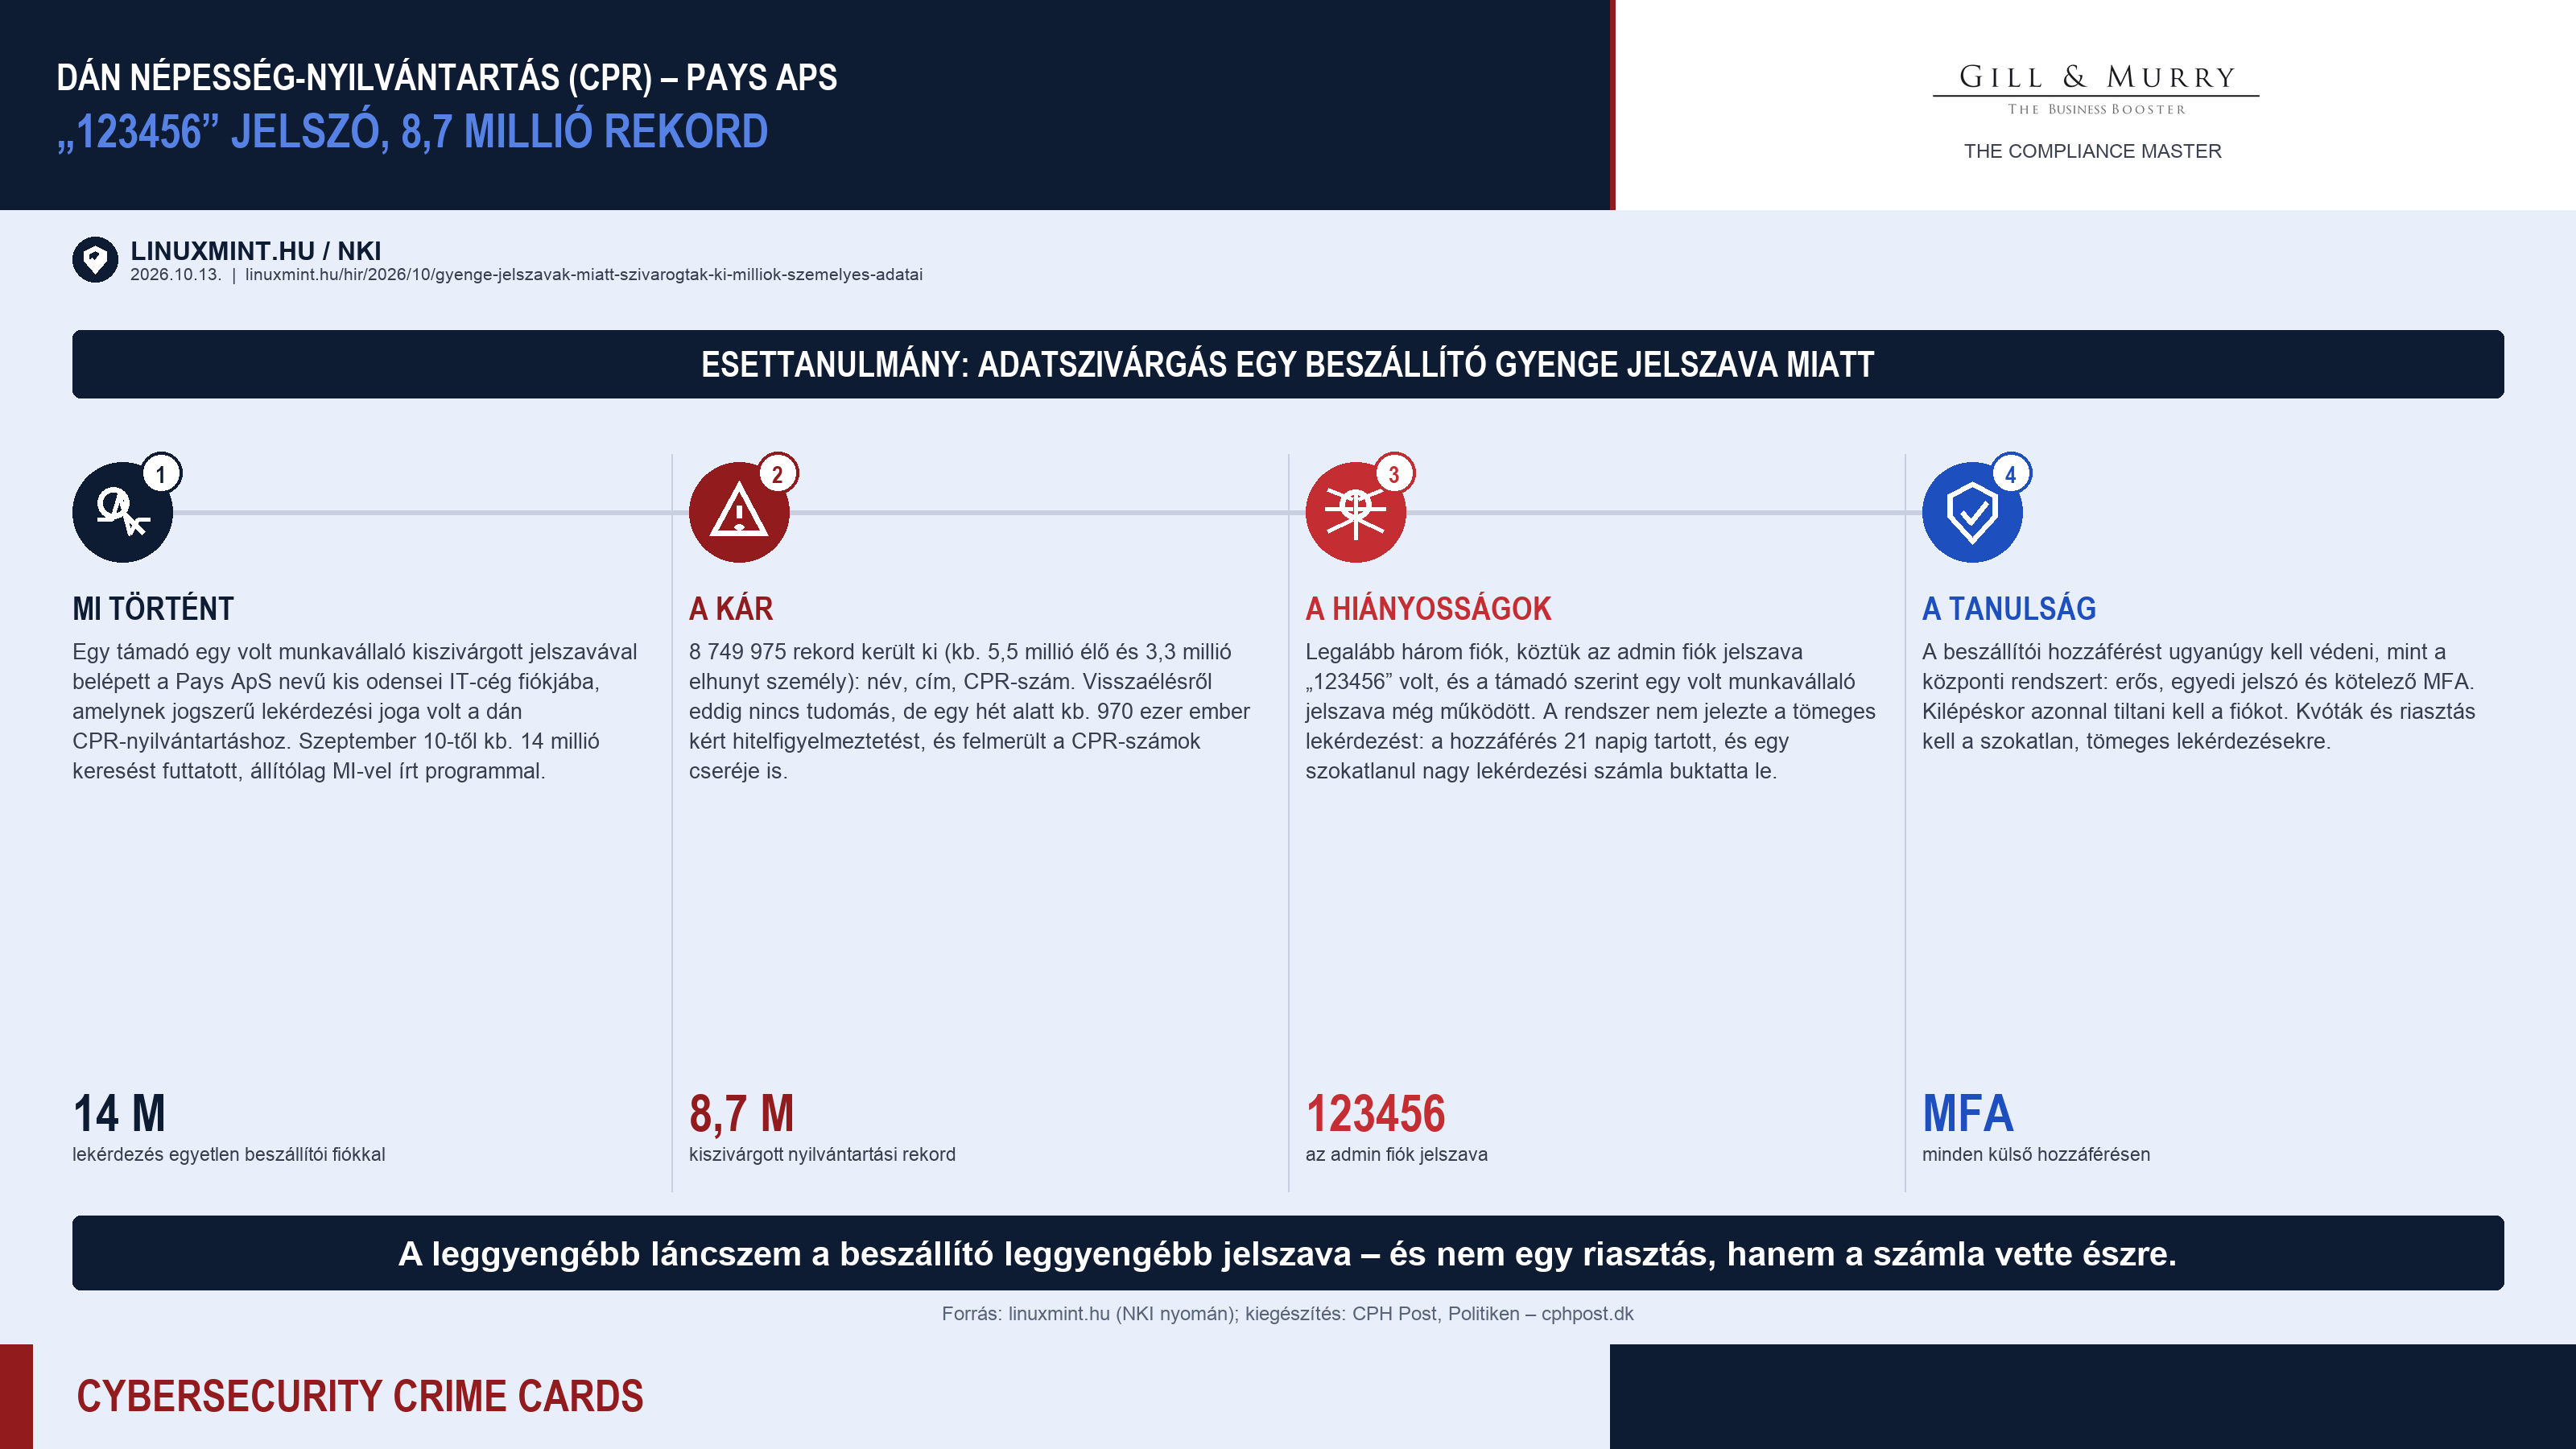
8,7 millió rekord szivárgott ki a dán népesség-nyilvántartásból egy beszállító „123456” jelszava miatt

Érintett: a dán központi népesség-nyilvántartás (CPR), illetve a Pays ApS, egy odensei (Fyn) informatikai kisvállalat, amely jogszerű lekérdezési hozzáféréssel rendelkezett
Időszak: 2026. szeptember 10. – október 2. (összesen 21 nap 17 óra)
Támadás típusa: kiszivárgott hitelesítő adattal elkövetett jogosulatlan hozzáférés egy harmadik fél fiókján keresztül, tömeges adatlekérdezés
Mi történt?
A Pays ApS nevű odensei informatikai cég (a dán cégnyilvántartás szerint 2026 júliusában két alkalmazottal) jogszerű hozzáféréssel rendelkezett a dán központi népesség-nyilvántartás (CPR) lekérdezéséhez. A támadó – a Politikennek névtelenül nyilatkozva – azt állította, hogy egy volt munkavállaló kiszivárgott, „123456” jelszavával jutott be. Ezután a cég engedélyezett hozzáférésén keresztül gyűjtötte az adatokat.
A hivatalos adatok szerint a jogosulatlan hozzáférés szeptember 10-én kezdődött, és 21 nap 17 óra után, október 2-án szűnt meg. A CPR-hivatal előzetes vizsgálata szerint a tényleges lekérdezési aktivitás nagyjából szeptember 20-ig, mintegy tíz napig tartott. Ez idő alatt kb. 14 millió keresést futtattak a cég hitelesítő adataival.
A támadó saját állítása szerint két programot írt az adatok lekérésére és külső tárolására. Két szakértő úgy ítélte meg, hogy a több mint 40 ezer karakteres kódot mesterséges intelligencia generálta. Erre utal egy hiba is: a program 1977 helyett 1877-ben születetteket keresett. A támadó azt állítja, nem tervezi az adatok eladását vagy nyilvánosságra hozatalát. Személyazonosságát nem erősítették meg.
Az incidenst nem biztonsági riasztás leplezte le: a cég szokatlanul nagy lekérdezési számlát kapott. Az ügyet a dán digitalizációs minisztérium október 5-én hozta nyilvánosságra.
Milyen kár keletkezett?
- Adatkár: a Politiken szerint 8 749 975 nyilvántartási rekord került ki (a sajtóban 8,7–8,8 millió érintett szerepel). Ebből kb. 5,5 millió élő, 3,3 millió elhunyt személyre vonatkozik. Az érintett adatok: név, cím és CPR-szám (a dán személyi azonosító). A névvédelmet kérő személyek adatai nem érintettek.
- Visszaélés: a jelenleg ismert információk alapján nincs bizonyíték arra, hogy az adatokat csalásra használták volna. A jogosulatlan másolatok puszta létezése azonban tartós kockázatot jelent, elsősorban célzott adathalászatra.
- Társadalmi hatás: az október 1-jei kevesebb mint 250 ezerről október 7-ig kb. 970 ezerre nőtt a hitelfigyelmeztetést kérők száma.
- Állami intézkedések: Christina Egelund miniszter elismerte, hogy a biztonsági intézkedések elégtelenek voltak, és a teljes CPR-rendszer biztonsági felülvizsgálatát rendelte el. Felmerült az érintettek CPR-számainak cseréje is, erről még nem döntöttek. A céget kizárták a rendszerből, a rendőrség nyomoz.
- Pénzügyi kár: konkrét összeget a források nem közöltek.
Milyen biztonsági hiányosságok vezettek az esethez?
- Triviális jelszavak: a Politiken szerint a Pays ApS-nél legalább három felhasználói fiók – köztük az adminisztrátori fiók – jelszava „123456” volt. Jens Myrup Pedersen, az Aarhusi Egyetem professzora szerint „gyakorlatilag nincs biztonság, nyitott ajtó”.
- Le nem tiltott fiók: a támadó állítása szerint egy volt munkavállaló jelszavával jutott be, vagyis a kilépett munkatárs hozzáférése még működött. (a támadó állítása, nem megerősített)
- Gyengén védett beszállítói hozzáférés: egy kétfős cég fiókján keresztül nemzeti szintű adatvagyon volt elérhető. A központi rendszer nem követelt meg a hozzáférő partnertől olyan védelmi szintet, amely arányos lett volna az adatok érzékenységével. Hogy volt-e többfaktoros hitelesítés, azt a források nem részletezik, de a leírt belépési mód arra utal, hogy egyetlen jelszó elég volt. (következtetés)
- Hiányzó anomáliaészlelés: napi szinten egy kis cégtől szokatlan mennyiségű, összesen kb. 14 millió lekérdezés futott le automatikus riasztás, kvóta vagy letiltás nélkül. A visszaélést végül a számlázás tette láthatóvá, nem a biztonsági monitorozás.
Mi a tanulság, mit kellett volna tenni?
- Erős, egyedi jelszavak és kötelező többfaktoros hitelesítés (MFA) minden olyan fióknál, amely érzékeny rendszerhez fér hozzá. Ez kiemelten igaz az adminisztrátori és a külső partneri fiókokra.
- A beszállítói hozzáférést ugyanolyan szigorúan kell védeni, mint a központi rendszert. Az adatgazda szerződésben írja elő a partnerek minimális biztonsági követelményeit (MFA, jelszópolitika, fiókkezelés), és rendszeresen ellenőrizze is őket. NIS2-kontextusban ez az ellátási lánc biztonságának része.
- Kilépéskor azonnal tiltani kell a fiókot. A fiók-életciklust (be- és kilépés) folyamatba kell szervezni, és a még élő hozzáféréseket rendszeresen felül kell vizsgálni.
- Kvóták és riasztás a tömeges lekérdezésekre. A partnerenkénti szokásos lekérdezési mennyiség fölött a rendszer jelezzen vagy korlátozzon automatikusan. A visszaélést a biztonsági felügyeletnek kell észrevennie, nem a pénzügynek.
- Szivárgott jelszavak figyelése. A hitelesítő adatokat érdemes rendszeresen összevetni az ismert adatszivárgásokkal, és egyezés esetén kényszeríteni a cserét.
Egymondatos tanulság: a leggyengébb láncszem a beszállító leggyengébb jelszava – és ezt nem egy riasztás vette észre, hanem a számla.
A forrásokkal kapcsolatos megjegyzések
- A rekordszám a források között kissé eltér (8 749 975 / „közel 8,75 millió” / „kb. 8,8 millió”).
- A kezdőnap a hivatalos adatok szerint szeptember 10., a támadó szerint szeptember 11.
- A volt munkavállaló jelszaván keresztüli belépés és az MI-vel generált kód a támadó, illetve a Politiken által megkérdezett szakértők állításán alapul. A támadó személyazonosságát nem erősítették meg.
- A 3. pontban (következtetés) jelöléssel szereplő megállapítás a nyilvános tényekből levont szakmai következtetés.
Készítette: Gill & Murry Zrt. – CyberSecurity Crime Cards, 2026. október 13.
Hivatalos források
Elsődleges forrás: linuxmint.hu – Gyenge jelszavak miatt szivárogtak ki milliók személyes adatai (2026. 10. 13.; az NKI cikke nyomán)
Kiegészítő forrás: CPH Post – 123456 password used in massive Danish CPR data breach (2026. 10. 10.; a Politiken, a TV 2 és a DR értesülései alapján)