Egy futás, egy kerékpározás vagy egy edzés rögzítése elsőre teljesen ártalmatlan tevékenységnek tűnik.
Egy fitneszalkalmazás azonban nemcsak azt tárolhatja, hogy hány kilométert tettünk meg. Az útvonal, az időpont, a rendszeresen látogatott helyszínek és a nyilvános profiladatok együtt már olyan információhalmazt adhatnak, amely biztonsági szempontból is értékessé válik.
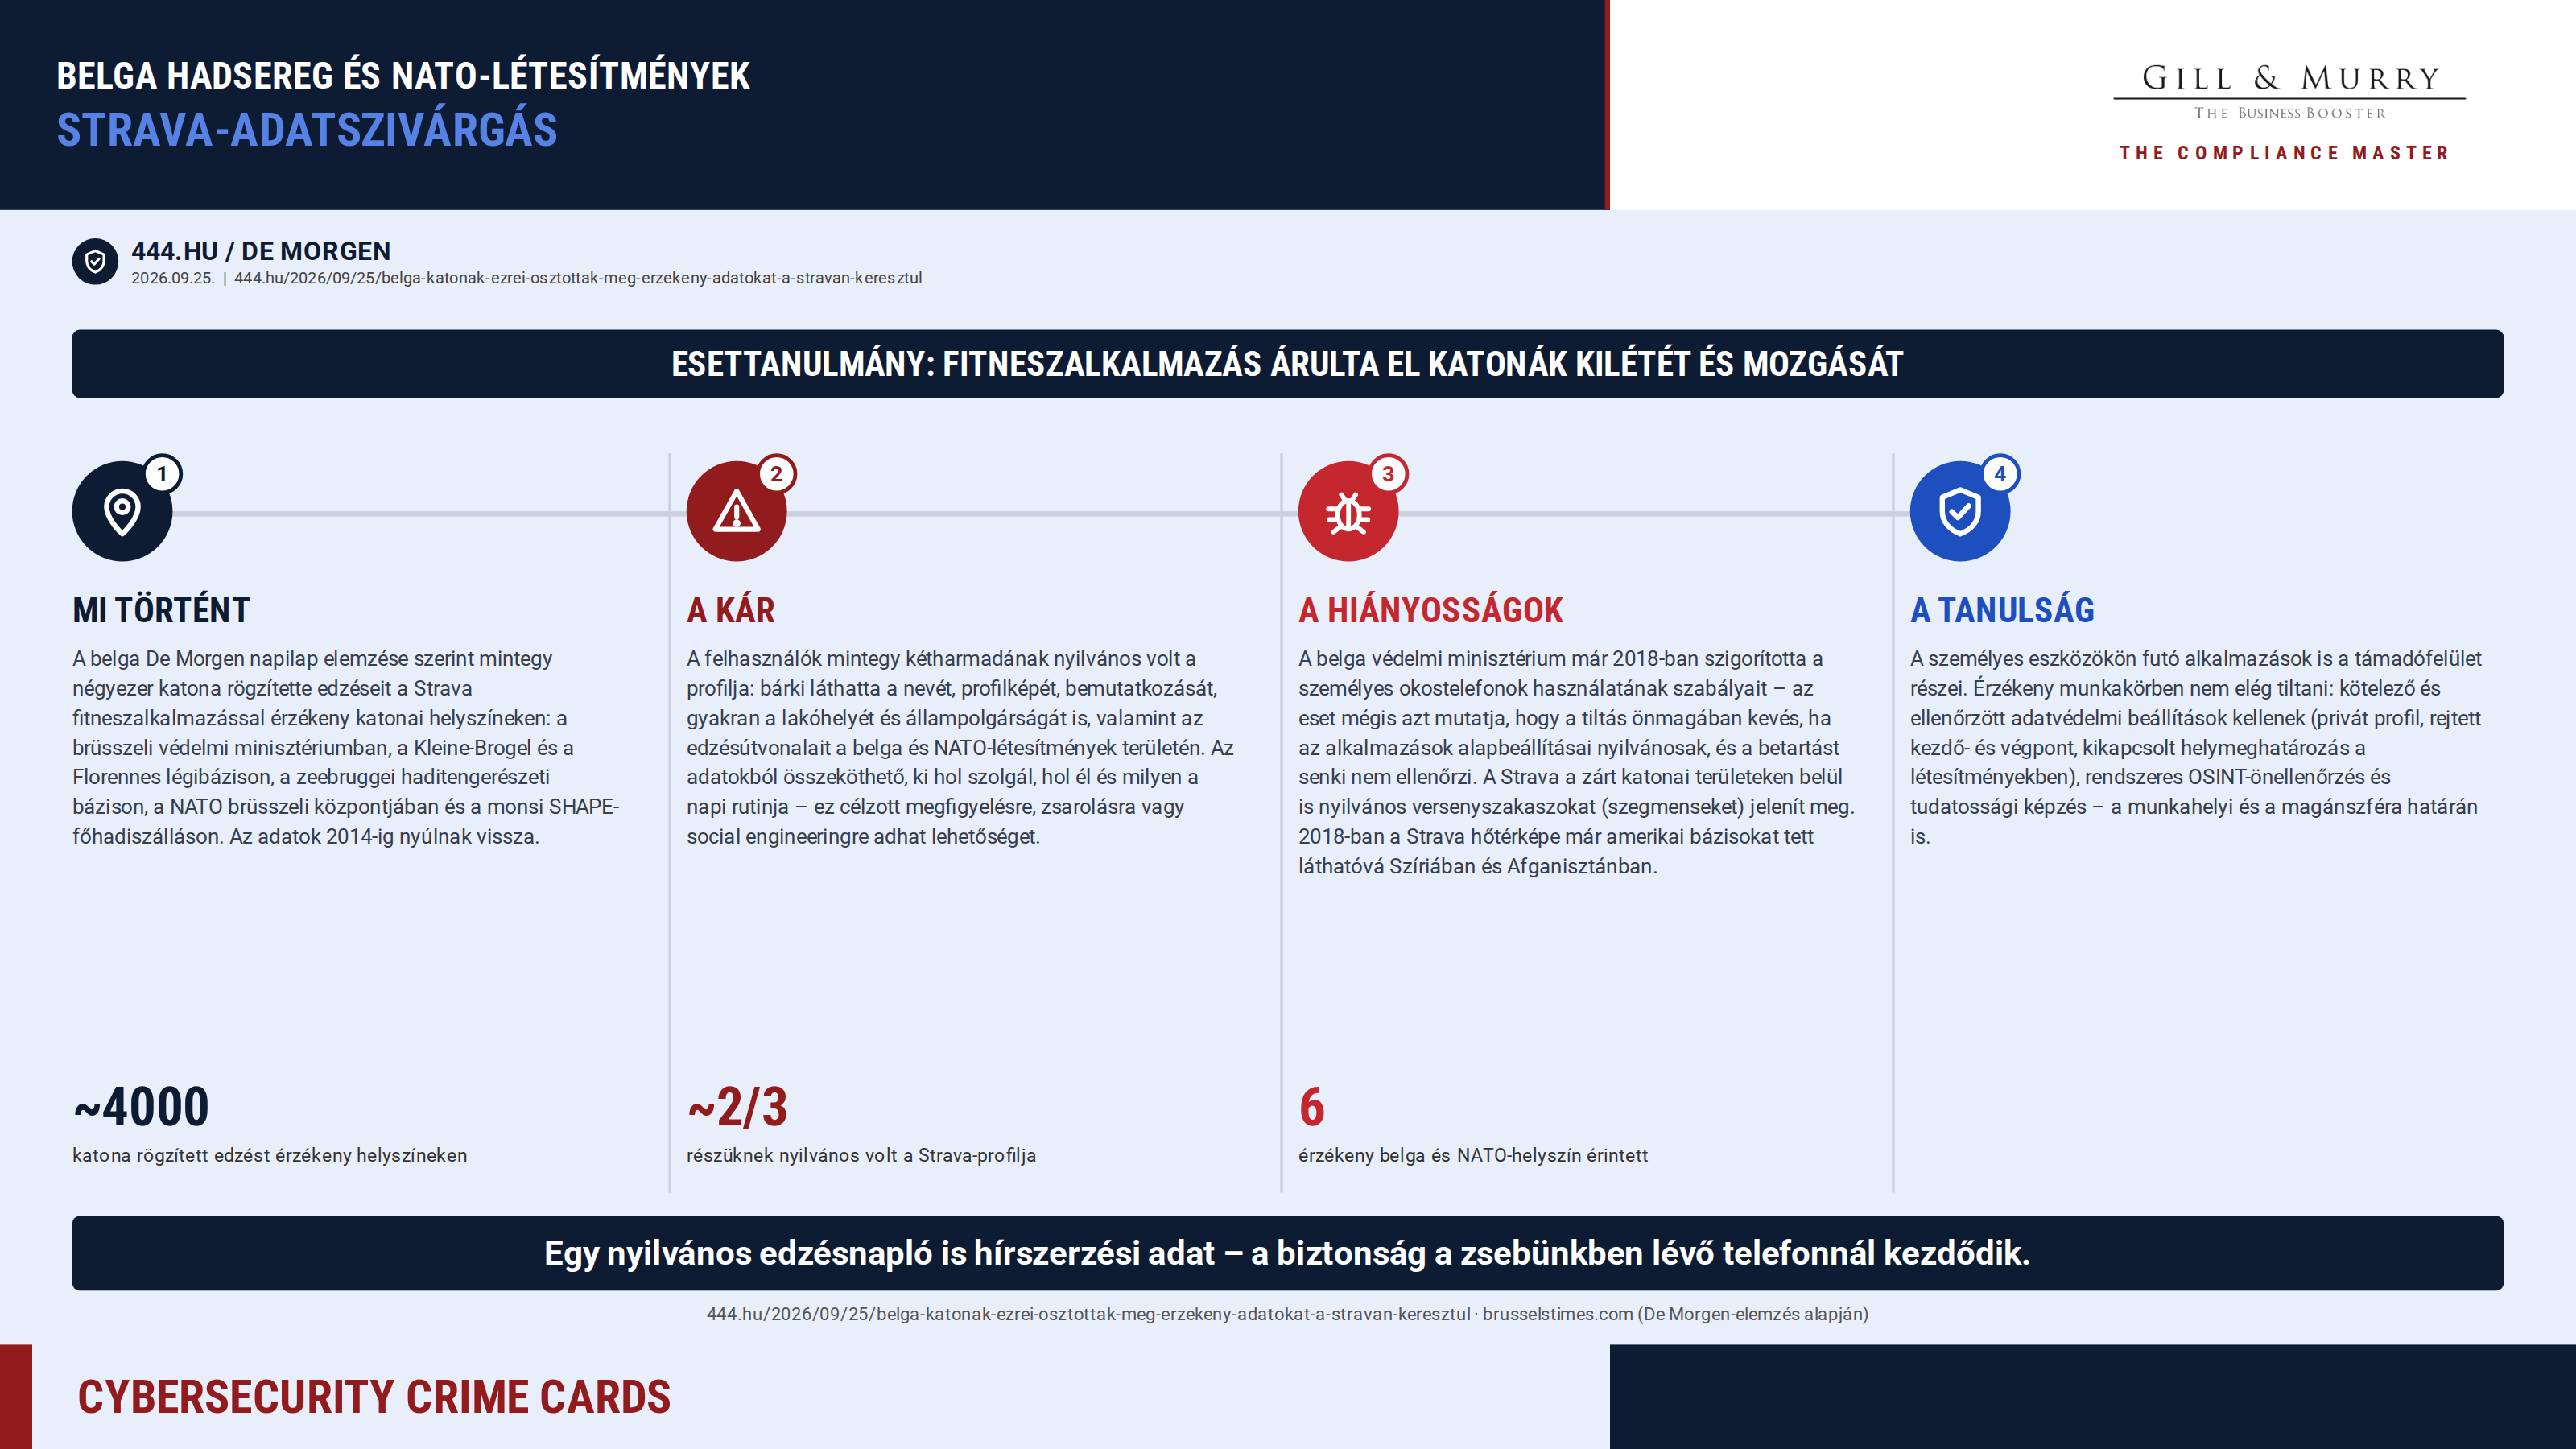
A belga De Morgen vizsgálata szerint közel 4000 katona rögzített edzéseket érzékeny katonai helyszíneken, köztük a brüsszeli védelmi minisztériumban, a Kleine-Brogel és Florennes légibázisokon, a zeebrugge-i haditengerészeti bázison, a NATO brüsszeli központjában, valamint a monsi SHAPE-főhadiszálláson.
Nem csak a helyszín látszik
A probléma nem merül ki abban, hogy egy térképen megjelenik egy katonai objektum.
Ha egy felhasználó profilja nyilvános, abból több személyes információ is összekapcsolható lehet: profilkép, név, lakóhely, állampolgárság vagy akár a rendszeresen végzett edzések időpontja.
Ez lehetőséget adhat arra, hogy egy külső szereplő következtetéseket vonjon le egy személy napi rutinjáról, mozgásáról vagy munkahelyi jelenlétéről.
A vizsgált esetben a katonák mintegy kétharmadának nyilvános volt a Strava-profilja, így a mozgási adatok és a személyes profilinformációk könnyebben összekapcsolhatók voltak.
Egyetlen adat önmagában lehet jelentéktelen
Ez az eset jól mutatja az OSINT, vagyis a nyílt forrású információgyűjtés egyik alapvető sajátosságát.
Egyetlen adatpont önmagában sokszor nem jelent komoly kockázatot.
Egy útvonal.
Egy időpont.
Egy nyilvános profil.
Egy rendszeresen meglátogatott helyszín.
Ha azonban ezeket az információkat összekapcsoljuk, már kirajzolódhat egy olyan minta, amelyből érzékeny következtetések vonhatók le.
Ez különösen problémás lehet olyan szervezeteknél, ahol a munkatársak mozgása, jelenléte vagy napi rutinja önmagában is biztonsági jelentőséggel bír.
A szabályozás önmagában nem mindig elég
A belga védelmi minisztérium már 2018-ban szigorította a személyes okostelefonok használatára vonatkozó szabályokat.
Az eset mégis azt mutatja, hogy egy tiltás vagy szabályozás csak akkor működik megfelelően, ha azt a gyakorlatban is betartják, és a munkatársak értik, miért van rá szükség.
Egy alkalmazás alapbeállításai, a nyilvánosan hagyott profil vagy a bekapcsolva maradt helymeghatározás könnyen elegendő lehet ahhoz, hogy érzékeny információk váljanak láthatóvá.
Mit lehet ebből tanulni?
A személyes eszközök és alkalmazások ugyanúgy a szervezet biztonsági környezetének részévé válhatnak, mint a vállalati laptopok vagy rendszerek.
Érdemes ezért figyelmet fordítani többek között a profilok adatvédelmi beállításaira, a helymeghatározás kikapcsolására érzékeny területeken, a rendszeres OSINT-ellenőrzésekre és a munkatársak biztonságtudatosságára.
A legfontosabb tanulság azonban ennél egyszerűbb:
nemcsak azt kell védenünk, amit szándékosan megosztunk, hanem azt is, amit a mindennapi alkalmazásaink észrevétlenül elárulhatnak rólunk.