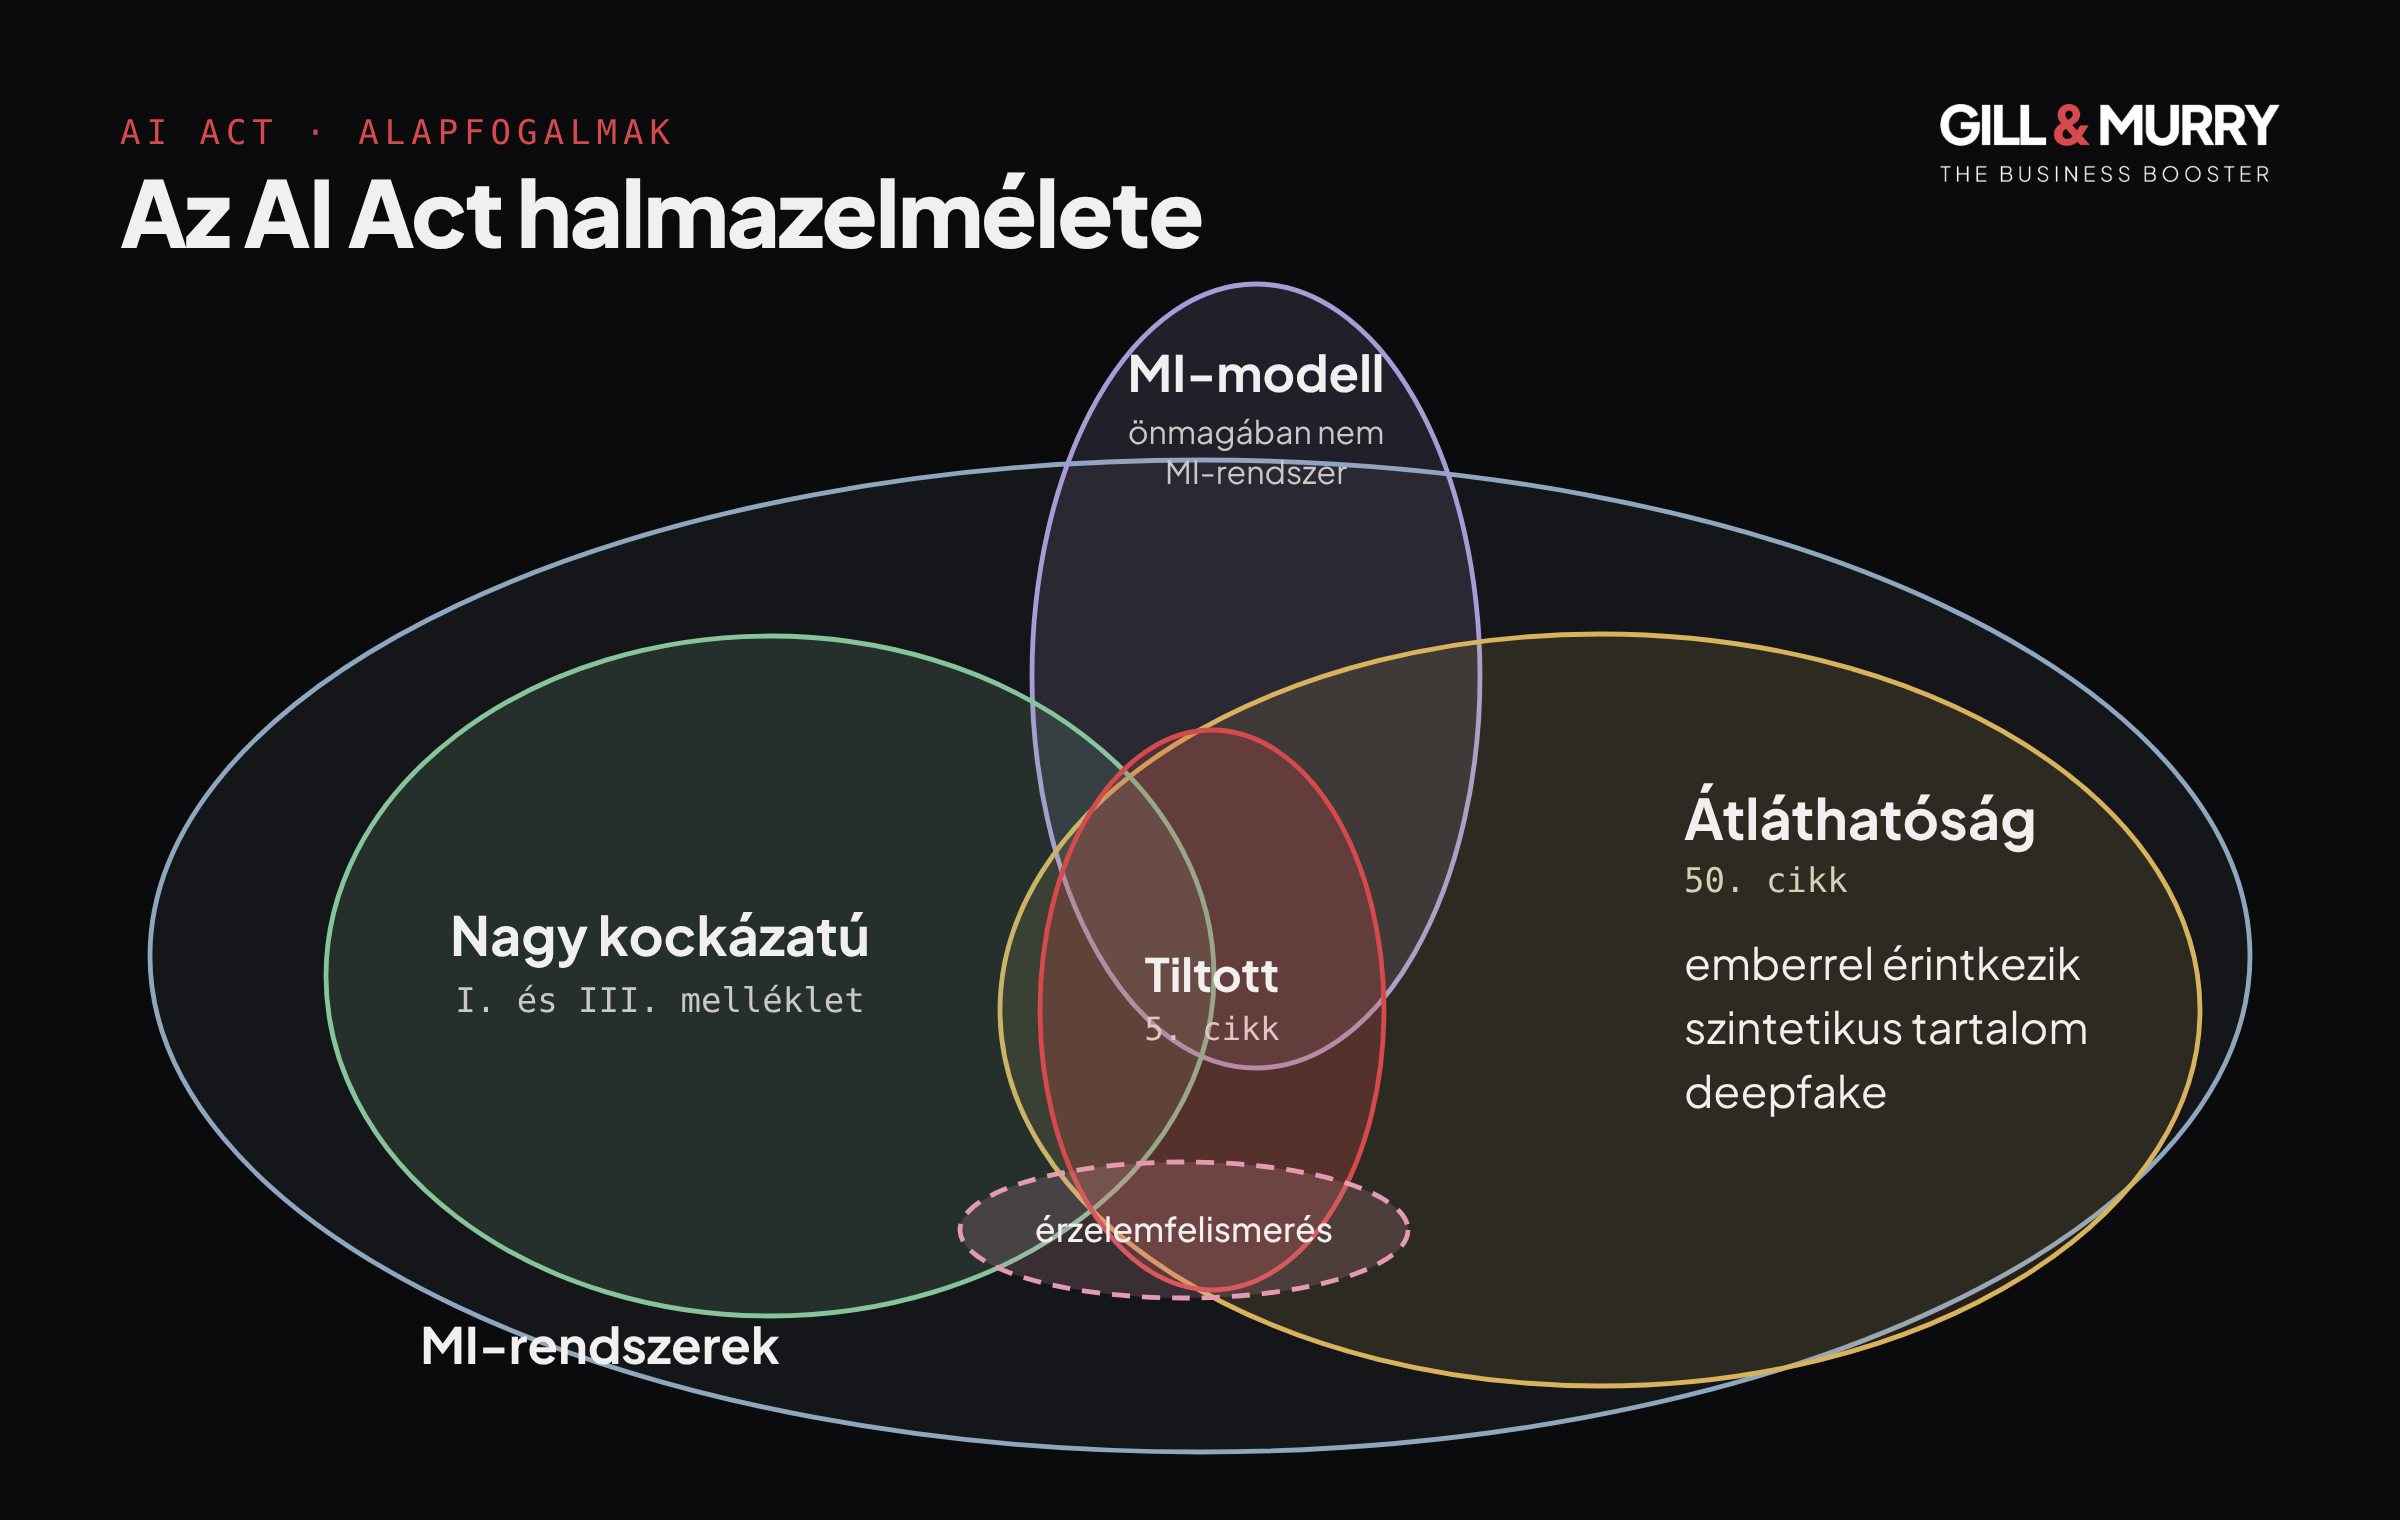
Az AI Act szabályai nem egy listát, hanemegymást átfedő halmazokat alkotnak. Ugyanaz a rendszer lehet egyszerre nagykockázatú és átláthatósági kötelezettség alá eső, tiltott gyakorlatot pedigbármelyik rendszerrel el lehet követni. Ezért minden MI-megoldást mindegyikhalmazon végig kell vinni.
Ki kicsoda a rendelet szerint?
Az AI Act kötelezettségei szerepekhezkötődnek, ezért az első kérdés mindig az, milyen szerepben találkozik aszervezet egy MI-rendszerrel. Szolgáltató az, aki MI-rendszert vagy általánoscélú MI-modellt fejleszt vagy fejlesztet, és a saját neve vagy védjegye alattforgalomba hozza vagy üzembe helyezi, akár fizetés ellenében, akár ingyenesen.Alkalmazó az, aki a rendszert a saját tevékenységében használja.
A szerep nem azon múlik, ki írta a kódot.Ha egy fejlesztőcég megbízásból készít olyan rendszert, amely a megrendelő nevealatt jelenik meg, akkor a megrendelő válik szolgáltatóvá, a fejlesztő pedigcsak fejlesztő marad.
A hazai végrehajtást a 2025. évi LXXV.törvény rendezi. Hatálya a Magyarországon forgalomba hozott vagy használtMI-rendszerekre terjed ki, valamint azokra a külföldi rendszerekre is, amelyekkimenetét Magyarországon használják.
Modell vagy rendszer?
A mesterséges intelligencia modell maga aszámítási képesség: a vektortérben ábrázolt adatok feldolgozásával kimenetetállít elő a kapott bemenetre. A modell válasza azonban számokból áll, ígyönmagában nem lehet vele kommunikálni.
Ahhoz, hogy használható legyen, a modellelé egy rendszert kell építeni, például felhasználói felületet vagyAPI-kapcsolatot, amely meghívja a modellt, és a válaszát szöveggé vagy másérthető formává alakítja. Ezt nevezi a rendelet MI-rendszernek, és a kötelezettségeknagy része erre a rendszerre vonatkozik, nem a modellre. A gyakorlatban gyakranösszemossák a kettőt, pedig a különbség döntő, ahogy az átláthatóságiszabályoknál látni fogjuk.
A nagy kockázatú kör
Az MI-rendszerek halmazán belül a rendeletkijelöl egy nagy kockázatú csoportot. Ide tartozik egyrészt minden, ami az I.mellékletben felsorolt uniós termékbiztonsági jogszabályok hatálya alá esőtermékbe épül, például orvostechnikai eszközbe, gépbe vagy járműbe. Másrésztide tartoznak a III. melléklet nyolc területén működő önálló rendszerek, így abiometria, az oktatás, a toborzás és a foglalkoztatás, a hitelminősítés vagy abűnüldözés rendszerei.
Jó példa az érzelemfelismerés: az errehasznált MI-rendszerek alapértelmezetten nagy kockázatúnak minősülnek. A nagykockázatú rendszerekre vonatkozó szigorú követelmények, mint a kockázatkezelés,a dokumentáció, a naplózás és az emberi felügyelet, a Digitális Omnibusz ótacsak 2027 decemberétől, illetve 2028 augusztusától alkalmazandók.
Átláthatóság: négy kötelezettség minden rendszerre
Az átláthatósági kötelezettségeket az 50.cikk rögzíti, és ezeket minden MI-rendszernél vizsgálni kell, függetlenülattól, hogy nagy kockázatú-e. Négy helyzetre vonatkoznak.
Az első, ha a rendszer emberrel érintkezik:amikor egy természetes személy kapcsolatba lép vele, tájékoztatni kell, hogymesterséges intelligenciával kommunikál. A második a szintetikus tartalom: ha arendszer szöveget, képet, hangot vagy videót generál, a kimenetet géppelolvasható módon jelölni kell, például metaadatban vagy a tartalomba írtszöveggel.
A harmadik az alkalmazó feladata: neki kelltájékoztatnia a közönséget, ha deepfake tartalmat tesz közzé, és bizonyosesetekben akkor is, ha közérdekű szöveget MI-vel állított elő. A negyedik azérzelemfelismerés: az ilyen rendszer nemcsak nagy kockázatú, hanem akihasználja, annak tájékoztatnia is kell az érintettet, legkésőbb akkor, amikor arendszer először hatással van rá.
Mitől lesz valami deepfake? Attól, hogylétező személyre, helyre vagy eseményre hasonlít, és valóságosnak tűnhet,vagyis alkalmas a megtévesztésre. Ha egy videón Erzsébet királynő az asztaltetején táncol, pedig ez soha nem történt meg, az deepfake. Ugyanígy az, ha egyfelvétel azt mutatja, hogy felrobban a Big Ben. Egy kitalált, senkire semhasonlító idős hölgy tánca vagy egy rajzolt torony felrobbanása viszont nem az,mert nem téveszthető össze a valósággal.
Az augusztus 2. után forgalomba hozottrendszereknél ezeket a szabályokat 2026. augusztus 2. óta alkalmazni kell. Akorábban forgalomba hozott generatív rendszereknek a tartalmaik jelölésére2026. december 2-ig van türelmi idejük.
Különösen figyelni kell az API-n keresztülnagy nyelvi modellt használó rendszereknél. A kötelezettség a rendszertterheli, nem a modellt: ha valaki augusztus 2. után hozta forgalomba arendszerét, de olyan modellt hív meg, amely nem tudja jelölni a kimenetét, arendszer nem fog megfelelni. Ilyenkor olyan modellre kell váltani, vagy olyansaját megoldást kell beépíteni, amely a jelölést biztosítja.
Tiltott gyakorlatok: minden rendszerre kiterjedő vizsgálat
A tiltott gyakorlatokat az 5. cikk soroljafel, és 2025. február 2. óta alkalmazandók. A mi értelmezésünkben ez mindenhalmazon átnyúló vizsgálati kötelezettség: bármelyik MI-rendszerrel lehettiltott gyakorlatot végezni, akár nagy kockázatú, akár nem.
Egy példa: ha egy cég a call centerébenrögzíti a munkatársai hívásait, majd a hanganyagot egy általános célúcsevegőrobotba tölti fel, és érzelmi elemzést kér róla, az munkahelyiérzelemfelismerés, vagyis tiltott gyakorlat. Ehhez nem kell kifejezetten erretervezett rendszer: a tiltás a felhasználáson múlik, nem azon, mire képesönmagában a szoftver. A tilalmak megszegése a legsúlyosabb bírsággal jár, amelylegfeljebb 35 millió euro vagy a teljes éves világpiaci forgalom 7%-a lehet.
Ezért az ISO/IEC 42001 szerintiMI-irányítási rendszer kiépítésekor azt javasoljuk, hogy a szervezet mindenMI-rendszerére már az elején készítsen kockázatelemzést. Ebből derül ki, hogy afelhasználók hozzáférnek-e olyan funkcióhoz, amellyel tiltott gyakorlatotvégezhetnek. A célzottan fejlesztett rendszereknél ez gyakran kizárható, egyáltalános célú eszköznél viszont szabályozással és oktatással kell megelőzni.
Ráadásul 2026. december 2-tól két újtilalom is életbe lép: tilos lesz MI-vel beleegyezés nélküli intim tartalmatkészíteni egy azonosítható személyről, és gyermekek szexuális bántalmazásátábrázoló anyagot generálni.
Hol jár a gyorsvonat?
A rendelet 2024. augusztus 1-jén lépetthatályba, és azóta szakaszosan válik alkalmazandóvá. A tiltott gyakorlatok ésaz MI-jártasság szabályai 2025. február 2. óta élnek, az általános célúMI-modellekre vonatkozó kötelezettségek, az irányítási szabályok és a szankciókpedig 2025. augusztus 2. óta. Az átláthatósági kötelezettségek és a legtöbbáltalános rendelkezés 2026. augusztus 2. óta alkalmazandó.
A következő határidő 2026. december 2.:eddig kell jelölniük a tartalmaikat a 2026. augusztus 2. előtt forgalombahozott generatív rendszereknek. A nagy kockázatú rendszerek eredeti, 2026.augusztusi határidejét a Digitális Omnibusz kitolta. Az önálló, III.mellékletbe tartozó rendszerekre, például a toborzásra és a hitelminősítésre2027. december 2-től, a termékekbe épített, I. mellékletbe tartozókra, példáulaz orvostechnikai eszközökre, gépekre és járművekre 2028. augusztus 2-től kellalkalmazni a szabályokat.
A korábbi politikai megállapodás mostanraelfogadott rendelet lett: a Digitális Omnibusz az (EU) 2026/1744 számon, 2026.július 27-én lépett hatályba.
Mit érdemes most tenni?
Érdemes felmérni, milyen MI-rendszerekethasznál vagy fejleszt a szervezet, és mindegyiknél tisztázni a szerepet:szolgáltatóként vagy alkalmazóként érinti-e. Ezután minden rendszert végig kellvinni a halmazokon: felhasználható-e tiltott gyakorlatra, nagy kockázatú-e, ésmilyen átláthatósági kötelezettség vonatkozik rá.
Mivel az átláthatósági szabályok már élnek,a chatbotok tájékoztatását és a generált tartalmak jelölését célszerű elsőkéntellenőrizni, még a december 2-i határidő előtt.
Hivatalos források
Az AI Act cikkei, a Digitális Omnibusz szövege, valamint a Gill & Murry „Jön az AI Act,mint a gyorsvonat” című webináriuma (2026. október 28.).