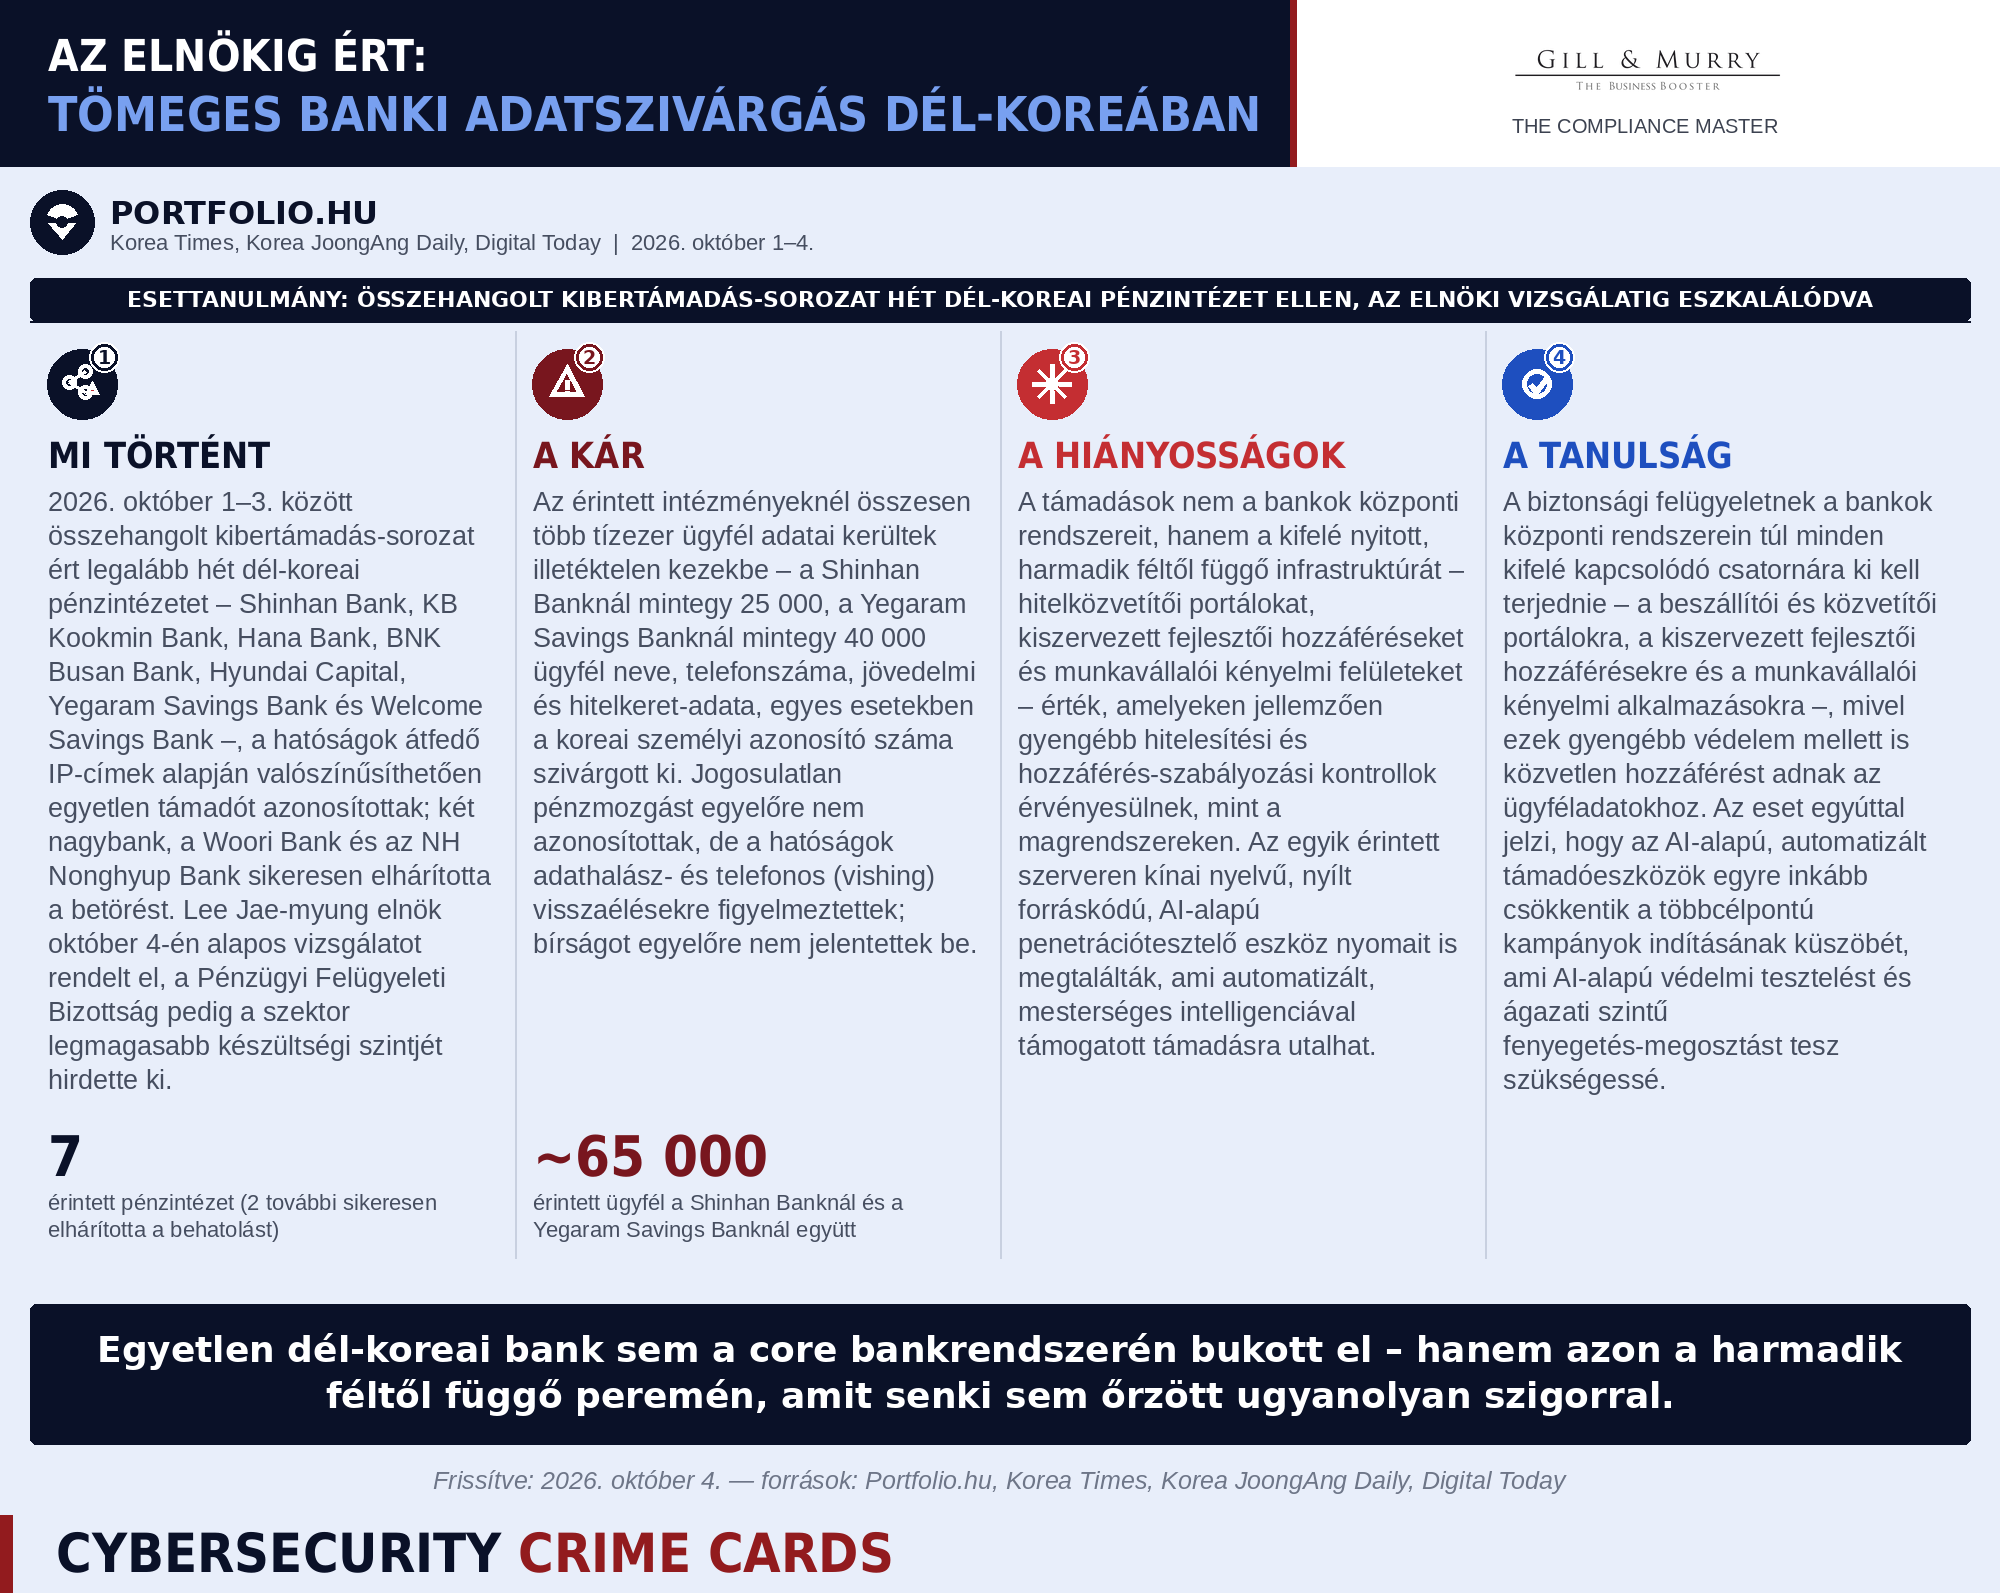
Az elnökig ért: tömeges banki adatszivárgás Dél-Koreában
Forrás: Portfolio.hu — Korea Times, Korea JoongAng Daily, Digital Today | 2026. október 1–4.
Esettanulmány: összehangolt kibertámadás-sorozat hét dél-koreai pénzintézet ellen, az elnöki vizsgálatig eszkalálódva
Mi történt
2026 október 1–3. között összehangolt kibertámadás-sorozat ért legalább hét dél-koreai pénzintézetet: Shinhan Bank, KB Kookmin Bank, Hana Bank, BNK Busan Bank, Hyundai Capital, Yegaram Savings Bank és Welcome Savings Bank. A hatóságok átfedő IP-címek alapján valószínűsíthetően egyetlen támadót azonosítottak a hét incidens mögött. Két további nagybank, a Woori Bank és az NH Nonghyup Bank szintén célpont volt, de sikeresen elhárította a betörési kísérletet — náluk nem szivárgott ki adat.
Részletes idővonal:
- Október 1. (csütörtök): napvilágra kerül a Shinhan Bank adatszivárgása.
- Október 2. (péntek): bejelentik a KB Kookmin Bank és a Hana Bank érintettségét.
- Október 3. (szombat): belső vizsgálat során fedezik fel a BNK Busan Bank, a Hyundai Capital, a Yegaram Savings Bank és a Welcome Savings Bank incidenseit.
- Október 4. (vasárnap): Lee Jae-myung dél-koreai elnök alapos vizsgálatot rendel el és ellenintézkedéseket követel; a Pénzügyi Felügyeleti Bizottság (FSC) elnöke, Lee Eog-weon előre hozza az eredetileg október 7-re tervezett válságértekezletet a bankok és nem banki pénzintézetek vezetőivel, és kihirdeti a szektor legmagasabb készültségi szintjét. A rendőrség előzetes büntetőeljárást indít.
A dél-koreai ellenzéki Demokrata Párt a Portfolio.hu beszámolója szerint felvetette az észak-koreai érintettség kivizsgálásának szükségességét is, a 2013-as DarkSeoul/Nonghyup-incidensre hivatkozva — ezt a felvetést más forrás nem erősítette meg külön, ezért ez egyelőre nem tekinthető megerősített ténynek.
A kár
Az érintett intézményeknél összesen több tízezer ügyfél adatai kerültek illetéktelen kezekbe. Intézményenkénti bontásban (a nyilvánosan jelentett, forrásonként kissé eltérő számok szerint):
- Shinhan Bank: kb. 25 000 ügyfél
- KB Kookmin Bank: kb. 100–119 ügyfél
- Hana Bank: 89 ügyfél
- BNK Busan Bank: 11 kiszervezett fejlesztői fiók
- Yegaram Savings Bank: kb. 40 000 ügyfél
- Hyundai Capital: 146 hitel-/jelzálogügynöki fiók
- Welcome Savings Bank: kb. 2200 céges ügyféladat (cégnevek, kapcsolattartó-azonosítók, e-mail-címek, telefonszámok)
A kiszivárgott adattípusok bankonként eltérnek, de jellemzően tartalmazzák az ügyfél nevét, telefonszámát, éves jövedelmét, hitelkeretét, egyes esetekben pedig a koreai lakossági nyilvántartási (személyi azonosító) számát is. Jogosulatlan pénzmozgást a vizsgálatok eddigi állása szerint nem azonosítottak, de a hatóságok figyelmeztettek, hogy a kiszivárgott adatok adathalász- és telefonos (vishing) csalásokhoz használhatók fel másodlagos kockázatként. Bírságot a vizsgálatok lezárása előtt egyelőre nem jelentettek be; a szabályozók jelezték, hogy a szankciók várhatóan a vizsgálatok lezárását követően következnek.
A hiányosságok
A támadások nem a bankok központi (core) bankrendszereit érték, hanem a kifelé nyitott, harmadik féltől függő infrastruktúrát: hitelközvetítői portálokat, kiszervezett fejlesztői hozzáféréseket és a hitelügynökök/alkalmazottak által használt „üzleti kényelmi” webes rendszereket. A Shinhan Bank esetében konkrétan egy harmadik féltől származó, hitelközvetítőknek szóló rendszeren keresztül történt a behatolás.
Elemzők szerint a beszállítói/közvetítői integrációk jellemzően gyengébb kontrollokkal rendelkeznek, mint a magrendszerek, annak ellenére, hogy közvetlenül az ügyféladatokhoz kapcsolódnak — ez egy klasszikus perem- és beszállítói kockázati rés. Az FSC incidens utáni ellenőrzőlistája kifejezetten a kifelé elérhető rendszerek gyenge hitelesítését, hozzáférés-szabályozását és behatolásészlelési lefedettségét célozza.
A nyomozók egy, a Shinhan-incidenshez köthető szerveren kínai nyelvű, nyílt forráskódú, AI-alapú penetrációtesztelő eszköz nyomait találták meg. Az FSC tisztviselői szerint „nem zárható ki az AI-alapú támadások lehetősége” — a támadó feltehetően IP-címeket rotált és AI-eszközökkel automatizálta a felderítést mind a hét érintett intézménynél.
Fontos bizonytalansági megjegyzés: a támadó személyének egyértelmű beazonosítása egyelőre nem történt meg. A támadási forgalom a Portfolio.hu szerint több országból (USA, Japán, Szingapúr, Vietnám, Egyesült Királyság) érkezett; ezzel párhuzamosan kínai nyelvű eszközöket találtak az egyik szerveren. Egy másik, csak másodlagos forrásból (Rankiteo) ismert, „ARTEX AI” nevű autonóm, LLM-alapú penetrációtesztelő keretrendszerre való hivatkozás más forrásból nem igazolható, ezért megerősítetlennek tekintendő. Külön, de nem bizonyítottan ehhez az esethez kapcsolódóan, biztonsági kutatók (Genians) arról számoltak be, hogy egy észak-koreai kötődésű csoport (Kimsuky) helyi AI-eszközöket fejleszt támadásokhoz — ez kontextuális információ, nem megerősített attribúció erre a konkrét incidenssorozatra.
A tanulság
A biztonsági felügyeletnek a bankok központi rendszerein túl minden kifelé kapcsolódó csatornára ki kell terjednie: a beszállítói és közvetítői portálokra, a kiszervezett fejlesztői hozzáférésekre és a munkavállalói kényelmi alkalmazásokra. Ezek a rendszerek gyakran gyengébb védelem mellett is közvetlen hozzáférést biztosítanak az ügyféladatokhoz, ezért a hagyományos, „a magrendszer a legfontosabb” szemléletű biztonsági prioritás-sorrend felülvizsgálatra szorul.
Az eset egyúttal azt is jelzi, hogy az AI-alapú, automatizált támadóeszközök egyre inkább csökkentik a többcélpontú kampányok indításának küszöbét: egyetlen támadó rövid idő alatt, automatizált felderítéssel hét különböző pénzintézetet tudott megcélozni. Ez AI-alapú védelmi tesztelést, valamint ágazati szintű, valós idejű fenyegetés-megosztást tesz szükségessé a pénzügyi szektorban.
Egyetlen dél-koreai bank sem a core bankrendszerén bukott el — hanem azon a harmadik féltől függő peremén, amit senki sem őrzött ugyanolyan szigorral.
Gill & Murry — The Compliance Master · Cybersecurity Crime Cards
Hivatalos források