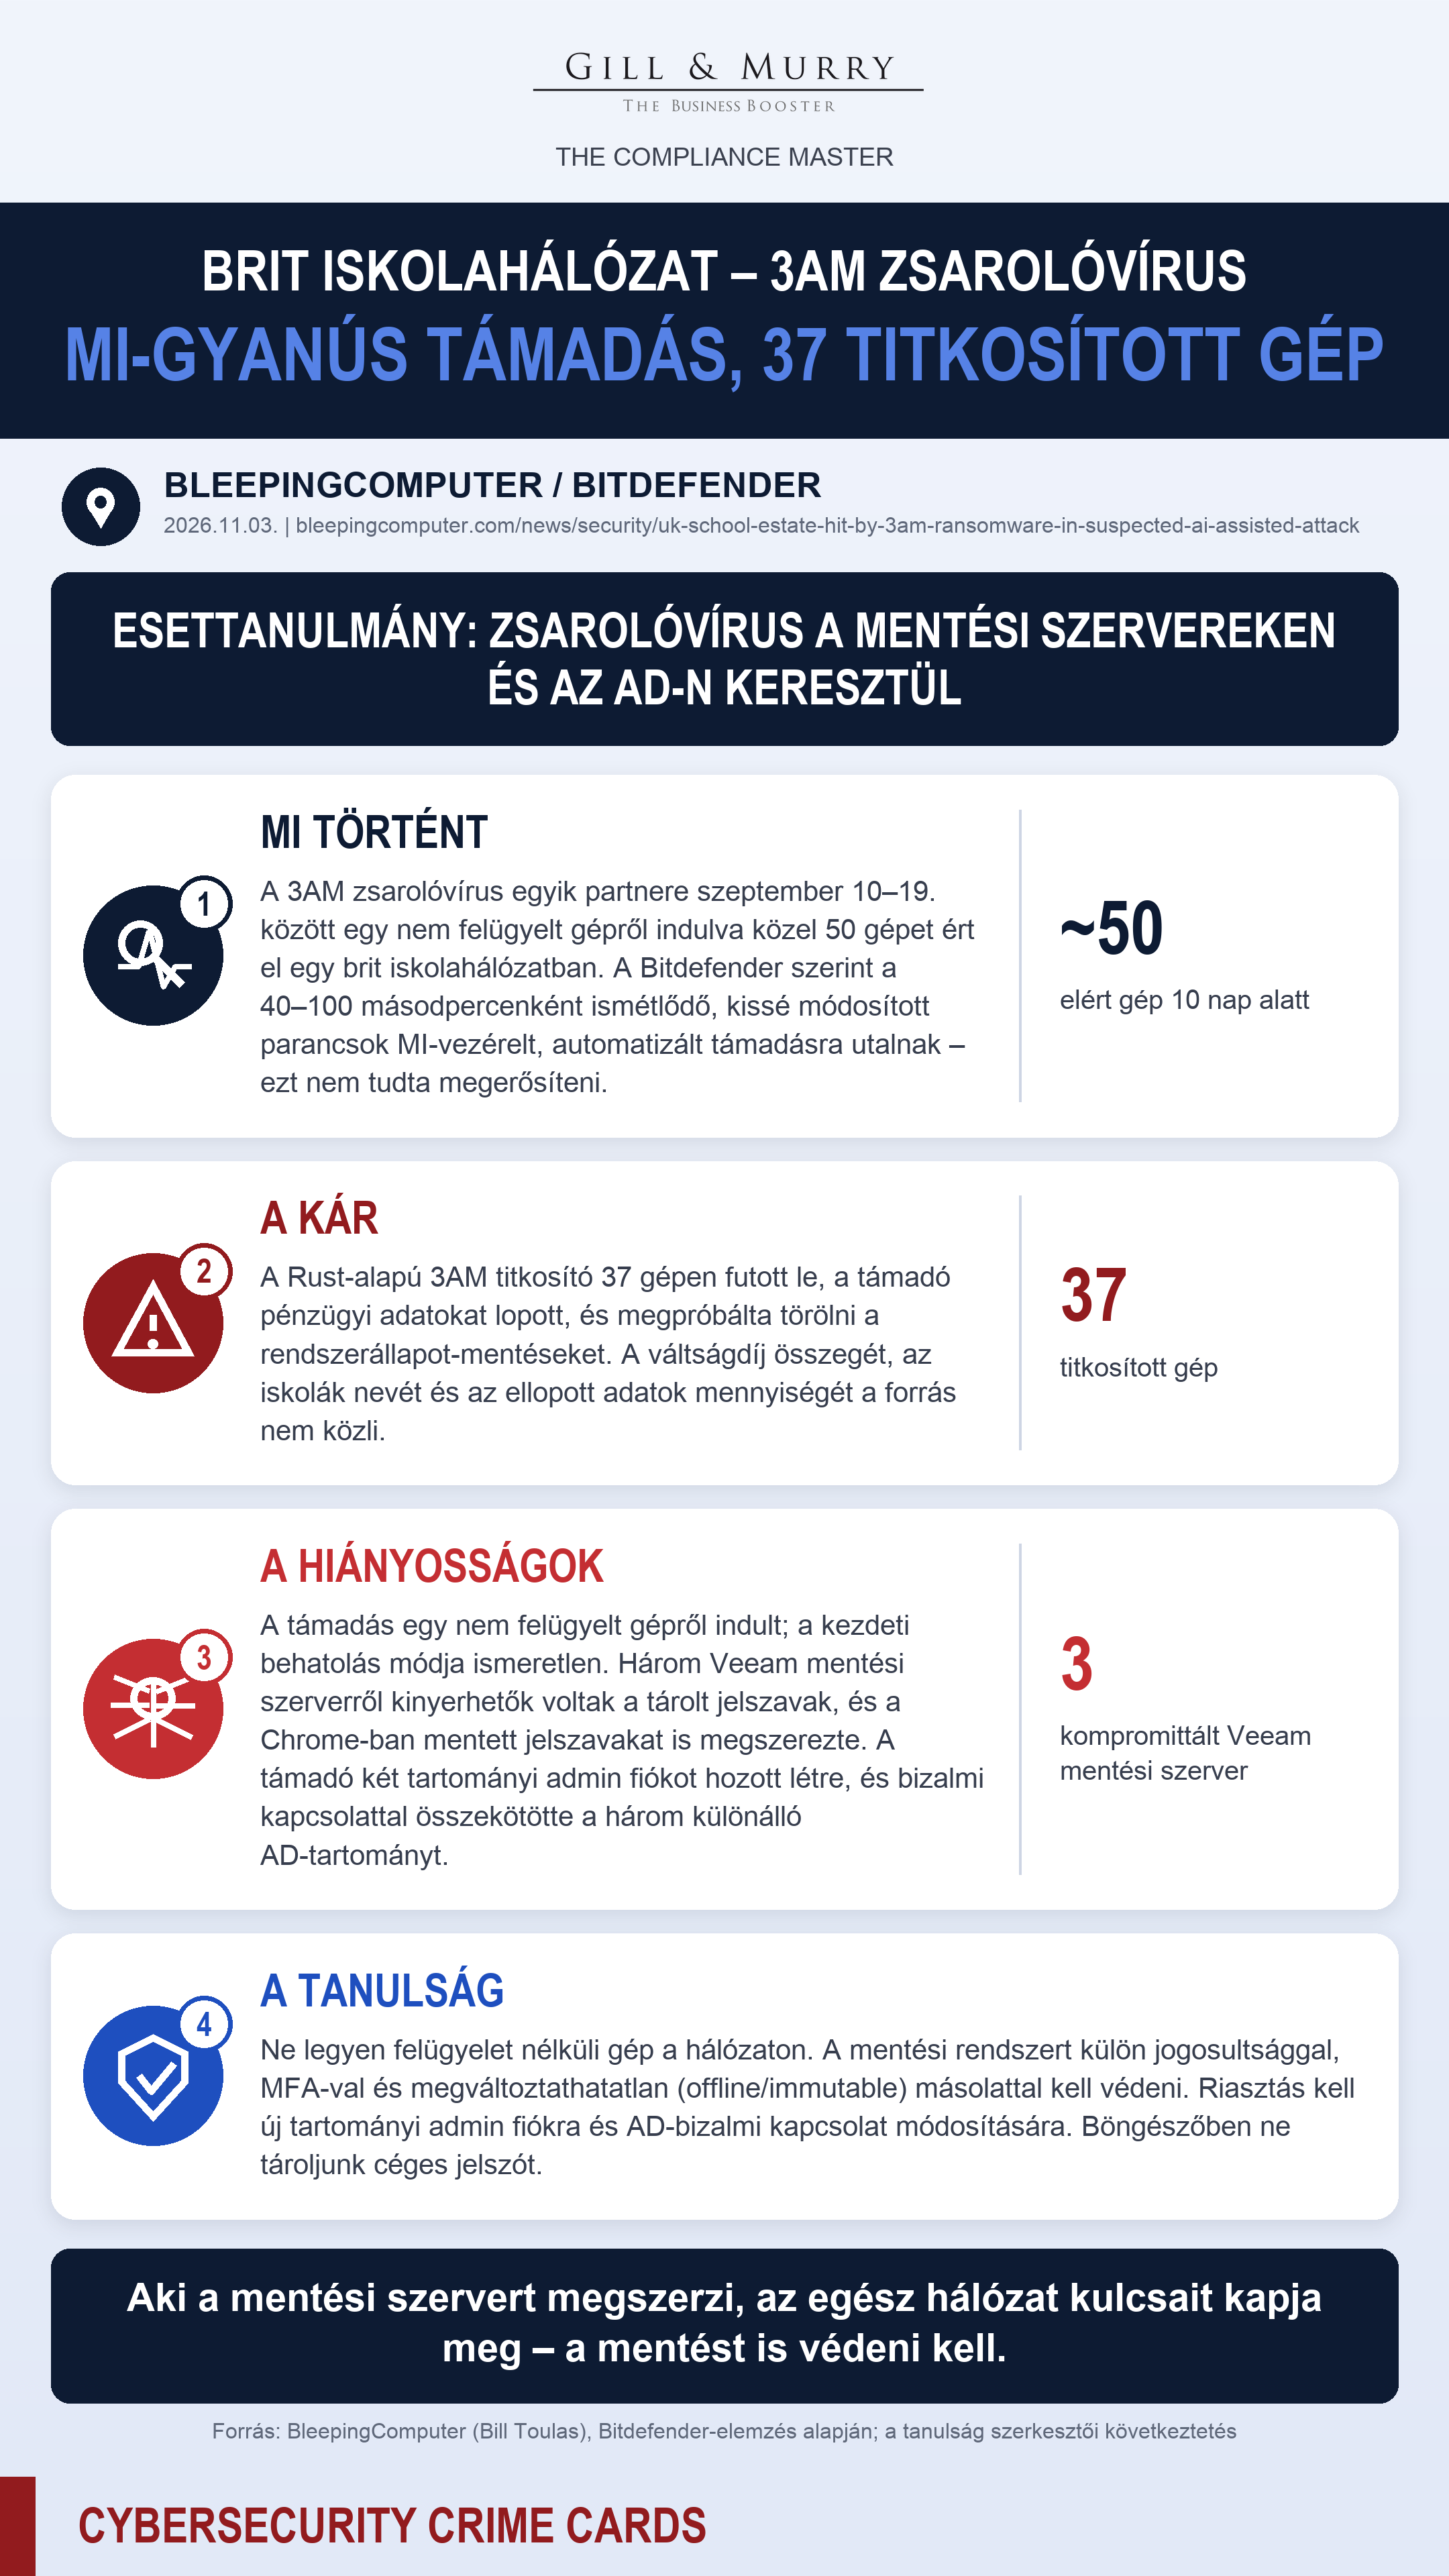
Áldozat: Meg nem nevezett brit iskolahálózat („school estate”), Egyesült Királyság
Támadás ideje: 2026. szeptember 10–19.
Típus: Zsarolóvírus (3AM, egyik partnere/affiliate) + adatlopás
Elemző: Bitdefender
Mi történt
A 3AM zsarolóvírus-csoport egyik partnere (affiliate) 2026. szeptember 10. és 19. között egy brit iskolahálózat informatikai környezetét támadta. Egy nem felügyelt gépről indulva közel 50 gépet ért el. A Bitdefender a támadás menetét így rekonstruálta:
- Hitelesítő adatok megszerzése: egy módosított, nyilvánosan elérhető PowerShell-eszközzel kinyerte és visszafejtette a három Veeam mentési szerveren tárolt hitelesítő adatokat. Lemásolta a Chrome mentett jelszavait tartalmazó adatbázist, és Mimikatzot, illetve LSASS-memóriát kimentő eszközöket telepített.
- Felderítés: feltérképezte a tartományok közti kapcsolatokat, és a bejelentkezési szkriptek mappáiban más iskolákra mutató hivatkozásokat keresett.
- Megtelepedés: két hátsóajtós tartományi rendszergazdai fiókot hozott létre („library” és „svc_bkpmon” néven).
- Terjeszkedés: a korábban különálló három Active Directory-tartomány között kétirányú bizalmi kapcsolatot állított be.
- Védelem kikapcsolása: megpróbálta eltávolítani a Sophos és a Bitdefender védelmét, és törölni a rendszerállapot-mentéseket. A cikk nem írja, hogy ez sikerült-e.
- Titkosítás: telepítette a 3AM Rust-alapú titkosítóját.
MI-gyanú: a Bitdefender a kissé módosítva ismétlődő, 40–100 másodpercenként kiadott parancsokból automatizált, MI-vezérelt „ágensciklusra” következtet. A támadó gépéhez nem fért hozzá, ezért sem a modellt, sem azt nem tudta megállapítani, hogy egy ember másolgatta-e a parancsokat. Az MI használata tehát gyanú, nem bizonyított tény.
Milyen kár keletkezett
- Működési kár: a titkosító 37 gépen futott le a közel 50 elért gépből.
- Adatkár: a támadó pénzügyi adatokat lopott. Az adatok mennyiségét, a kiszivárogtatás módját és célját a forrás nem közli.
- Pénzügyi kár: a váltságdíj összegéről, kifizetéséről és a helyreállítás költségéről a forrás nem ír.
- Az iskolák nevét és az érintett iskolák számát a forrás nem közli.
Milyen biztonsági hiányosságok vezettek az esethez
- Nem felügyelt eszköz a hálózaton: a támadás egy nem felügyelt gépről indult. A kezdeti behatolás módját a Bitdefender nem tudta megállapítani.
- Kinyerhető mentési hitelesítő adatok: a három Veeam mentési szerveren tárolt hitelesítő adatok egy nyilvános eszköz módosított változatával kinyerhetők és visszafejthetők voltak. Így a mentési rendszer a támadó kulcscsomójává vált.
- Böngészőben tárolt jelszavak: a támadó a Chrome mentett jelszavait is megszerezte.
- Tartományi szintű változások észrevétlenül: a támadó két tartományi admin fiókot hozott létre és összekötötte a három AD-tartományt. A titkosításig kb. 10 nap telt el. (következtetés: a forrás nem írja, hogy ezeket a változásokat bármilyen riasztás jelezte volna)
- A végpontvédelem eltávolíthatósága: a támadó megpróbálta eltávolítani a végpontvédelmet. A forrásból nem derül ki, hogy ez sikerült-e.
Mi a tanulság, mit kellett volna tenni
(A forrás nem tartalmaz ajánlásokat. Az alábbiak a fenti hiányosságokból levont szerkesztői következtetések.)
- Eszköznyilvántartás és felügyelet: ne legyen nem felügyelt, végpontvédelem nélküli gép a hálózaton.
- A mentési rendszer elkülönítése: a mentési rendszer kapjon külön, a tartománytól független jogosultságot és MFA-t, és legyen megváltoztathatatlan (immutable) vagy offline másolat, amelyet a tartományi rendszergazda sem tud törölni.
- AD-monitorozás: azonnali riasztás kell új tartományi rendszergazdai fiók létrehozására, a bizalmi kapcsolatok módosítására és LSASS-kimentésre utaló jelekre.
- Jelszókezelés: céges jelszó ne legyen böngészőben tárolva. Használjunk vállalati jelszókezelőt.
- Védelem a manipuláció ellen (tamper protection): a végpontvédelmet csak külön jogosultsággal lehessen eltávolítani.
- Számolni kell a gyorsuló támadásokkal: ha a támadók MI-vel automatizálnak, a felderítéstől a titkosításig tartó idő tovább rövidülhet. A brit NCSC ugyanaznap megjelent éves jelentése felkészülésre szólítja fel a kritikus infrastruktúrát a 2028-ra várható, MI-vel támogatott zsarolóvírus-támadásokra.
Egymondatos tanulság: Aki a mentési szervert megszerzi, az egész hálózat kulcsait kapja meg – a mentést is védeni kell.
Megjegyzések a forrásokhoz
- Minden tény egyetlen forrásból származik: a BleepingComputer cikkéből, amely a Bitdefender elemzésére épül. A Bitdefender eredeti jelentését nem nyitottam meg.
- Az MI használata gyanú: a Bitdefender maga írja, hogy nem fért hozzá a támadó gépéhez.
- A „3AM” a csoport neve, nem a támadás időpontjára utal.
- A cikk szerint a 3AM-et a kutatók a Conti és a Royal csoportokhoz kötik.
- A 4. szakasz és a 3. szakasz (következtetés)-sel jelölt pontja szerkesztői következtetés.
Hivatalos források
Bill Toulas: UK school estate hit by 3AM ransomware in suspected AI-assisted attack, BleepingComputer, 2026.11.03.