Áldozat: Crédit Mutuel Arkéa (francia bankcsoport)
Ország: Franciaország
Típus: ellátási lánc / banki pénzlopás
Mi történt
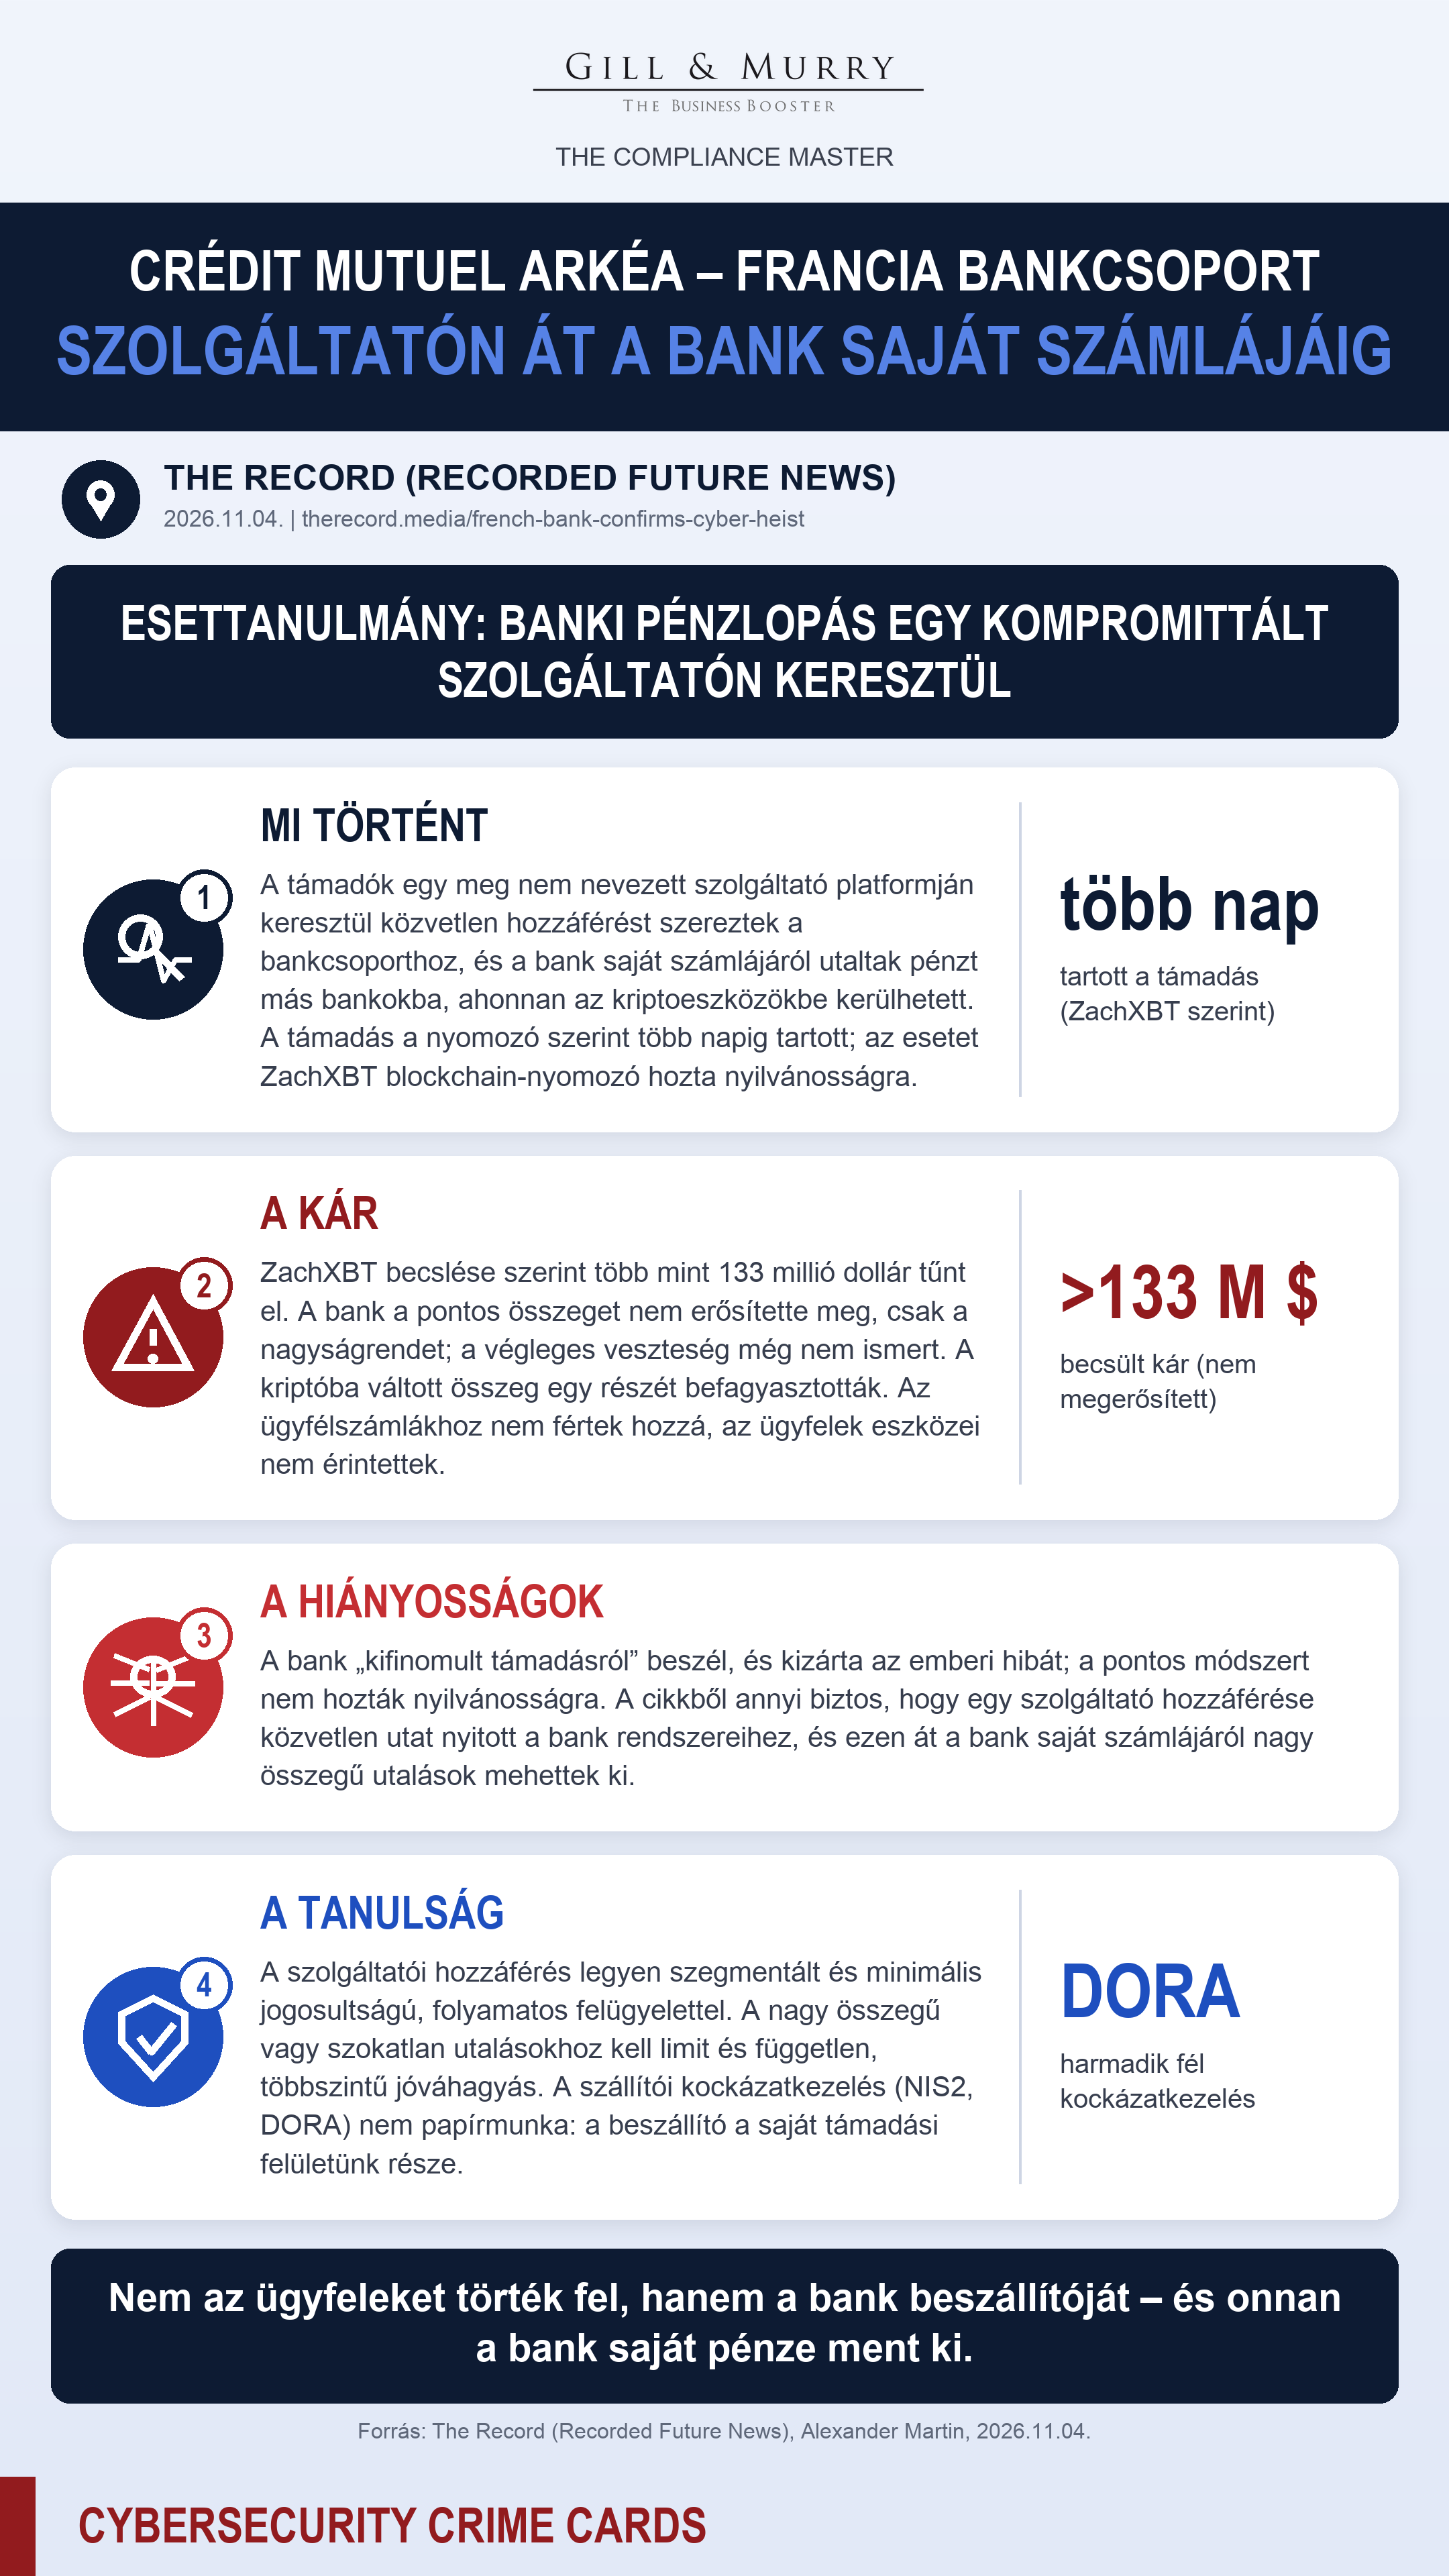
A Crédit Mutuel Arkéa szerda este megerősítette, hogy „kifinomult támadás” érte. A bank szerint a támadók egy szolgáltatójuk platformján keresztül jutottak be, és onnan közvetlen hozzáférést szereztek a bankcsoporthoz. Ezt követően a bank saját számlájáról utaltak pénzt más bankokba, és onnan az összeg speciális platformokon kriptoeszközökbe kerülhetett. A szolgáltató, a fogadó bankok és a kriptoplatformok nevét a cikk nem közli.
Az esetet hétfőn ZachXBT, egy álnéven dolgozó amerikai blockchain-nyomozó hozta nyilvánosságra, és később ő nevezte meg az Arkéát áldozatként. Szerinte a támadás több napig tartott; a pontos időtartamot a cikk nem adja meg. A bank szerint biztonsági rendszereik gyorsan jelezték a gyanús tevékenységet, a válságkezelési eljárásokat elindították, és az incidens „ellenőrzés alatt áll”.
Milyen kár keletkezett
- Pénzügyi: ZachXBT becslése szerint több mint 133 millió dollár. Ezt a kriptotőzsdei kivételek és a pénzmosásra utaló tranzakciók alapján számolta. A bank a számot nem erősítette meg, csak azt, hogy a nagyságrendet „validálni tudja”. A végleges veszteség még nem ismert.
- Visszaszerzés: A kriptóba váltott összeg egy részét befagyasztották, a többi visszaszerzésén dolgoznak. Az összegek nem ismertek.
- Ügyfelek: A bank szerint ügyfélszámlákhoz nem fértek hozzá, és az ügyfelek eszközei nem érintettek.
- Stabilitás: A bank szerint az összeg nem veszélyezteti a fizetőképességét.
Milyen biztonsági hiányosságok vezettek az esethez
A forrás itt szűkszavú. A bank „kifinomult” támadásról beszél, kizárta az emberi hibát, és a módszert nem részletezte. A cikk alapján két dolog biztos:
- Egy szolgáltató platformja közvetlen hozzáférést adott a bankcsoport rendszereihez.
- Ezen keresztül a bank saját számlájáról nagy összegű utalások mehettek ki, a nyomozó szerint több napon át.
(következtetés) Ebből arra lehet következtetni, hogy a szolgáltatói hozzáférés nem volt kellően szegmentálva vagy korlátozva, és a nagy összegű utalásokat nem állította meg időben független jóváhagyás vagy limit. Ezt a forrás nem állítja.
A francia sajtó szerint a behatolás a Fortuneo online banki leányvállalaton át történt; ezt a bank cáfolta.
Mi a tanulság, mit kellett volna tenni
- A szolgáltatói (harmadik fél) hozzáférés legyen szegmentált, minimális jogosultságú, időben korlátozott, és álljon folyamatos felügyelet alatt.
- A saját számláról induló nagy összegű vagy szokatlan utalásokhoz kell limit, több személy független jóváhagyása és valós idejű anomáliafigyelés.
- A szállítói kockázatkezelés (NIS2, DORA – harmadik fél IKT-kockázat) legyen gyakorlati kontroll: a beszállító a saját támadási felületünk része.
Egy mondatban: Nem az ügyfeleket törték fel, hanem a bank beszállítóját – és onnan a bank saját pénze ment ki.
Megjegyzések a forrásokhoz
- A 133 millió dolláros összeg ZachXBT becslése, a bank nem erősítette meg.
- A szolgáltató, a támadók, a pénzt fogadó bankok és kriptoplatformok nem ismertek.
- A Fortuneo-érintettség vitatott (francia sajtó állítja, a bank cáfolja).
- A cikk hatósági feljelentést, felügyeleti bejelentést vagy konkrét javítóintézkedést nem említ; a bank az igazságügyi és rendőri hatóságokkal dolgozik az eredet feltárásán.
- Egyetlen forrás (The Record); független megerősítést nem végeztem.
Hivatalos források
The Record (Recorded Future News), Alexander Martin: „French bank confirms cyber heist, hackers suspected to have stolen an estimated $133 million”, 2026.11.04.