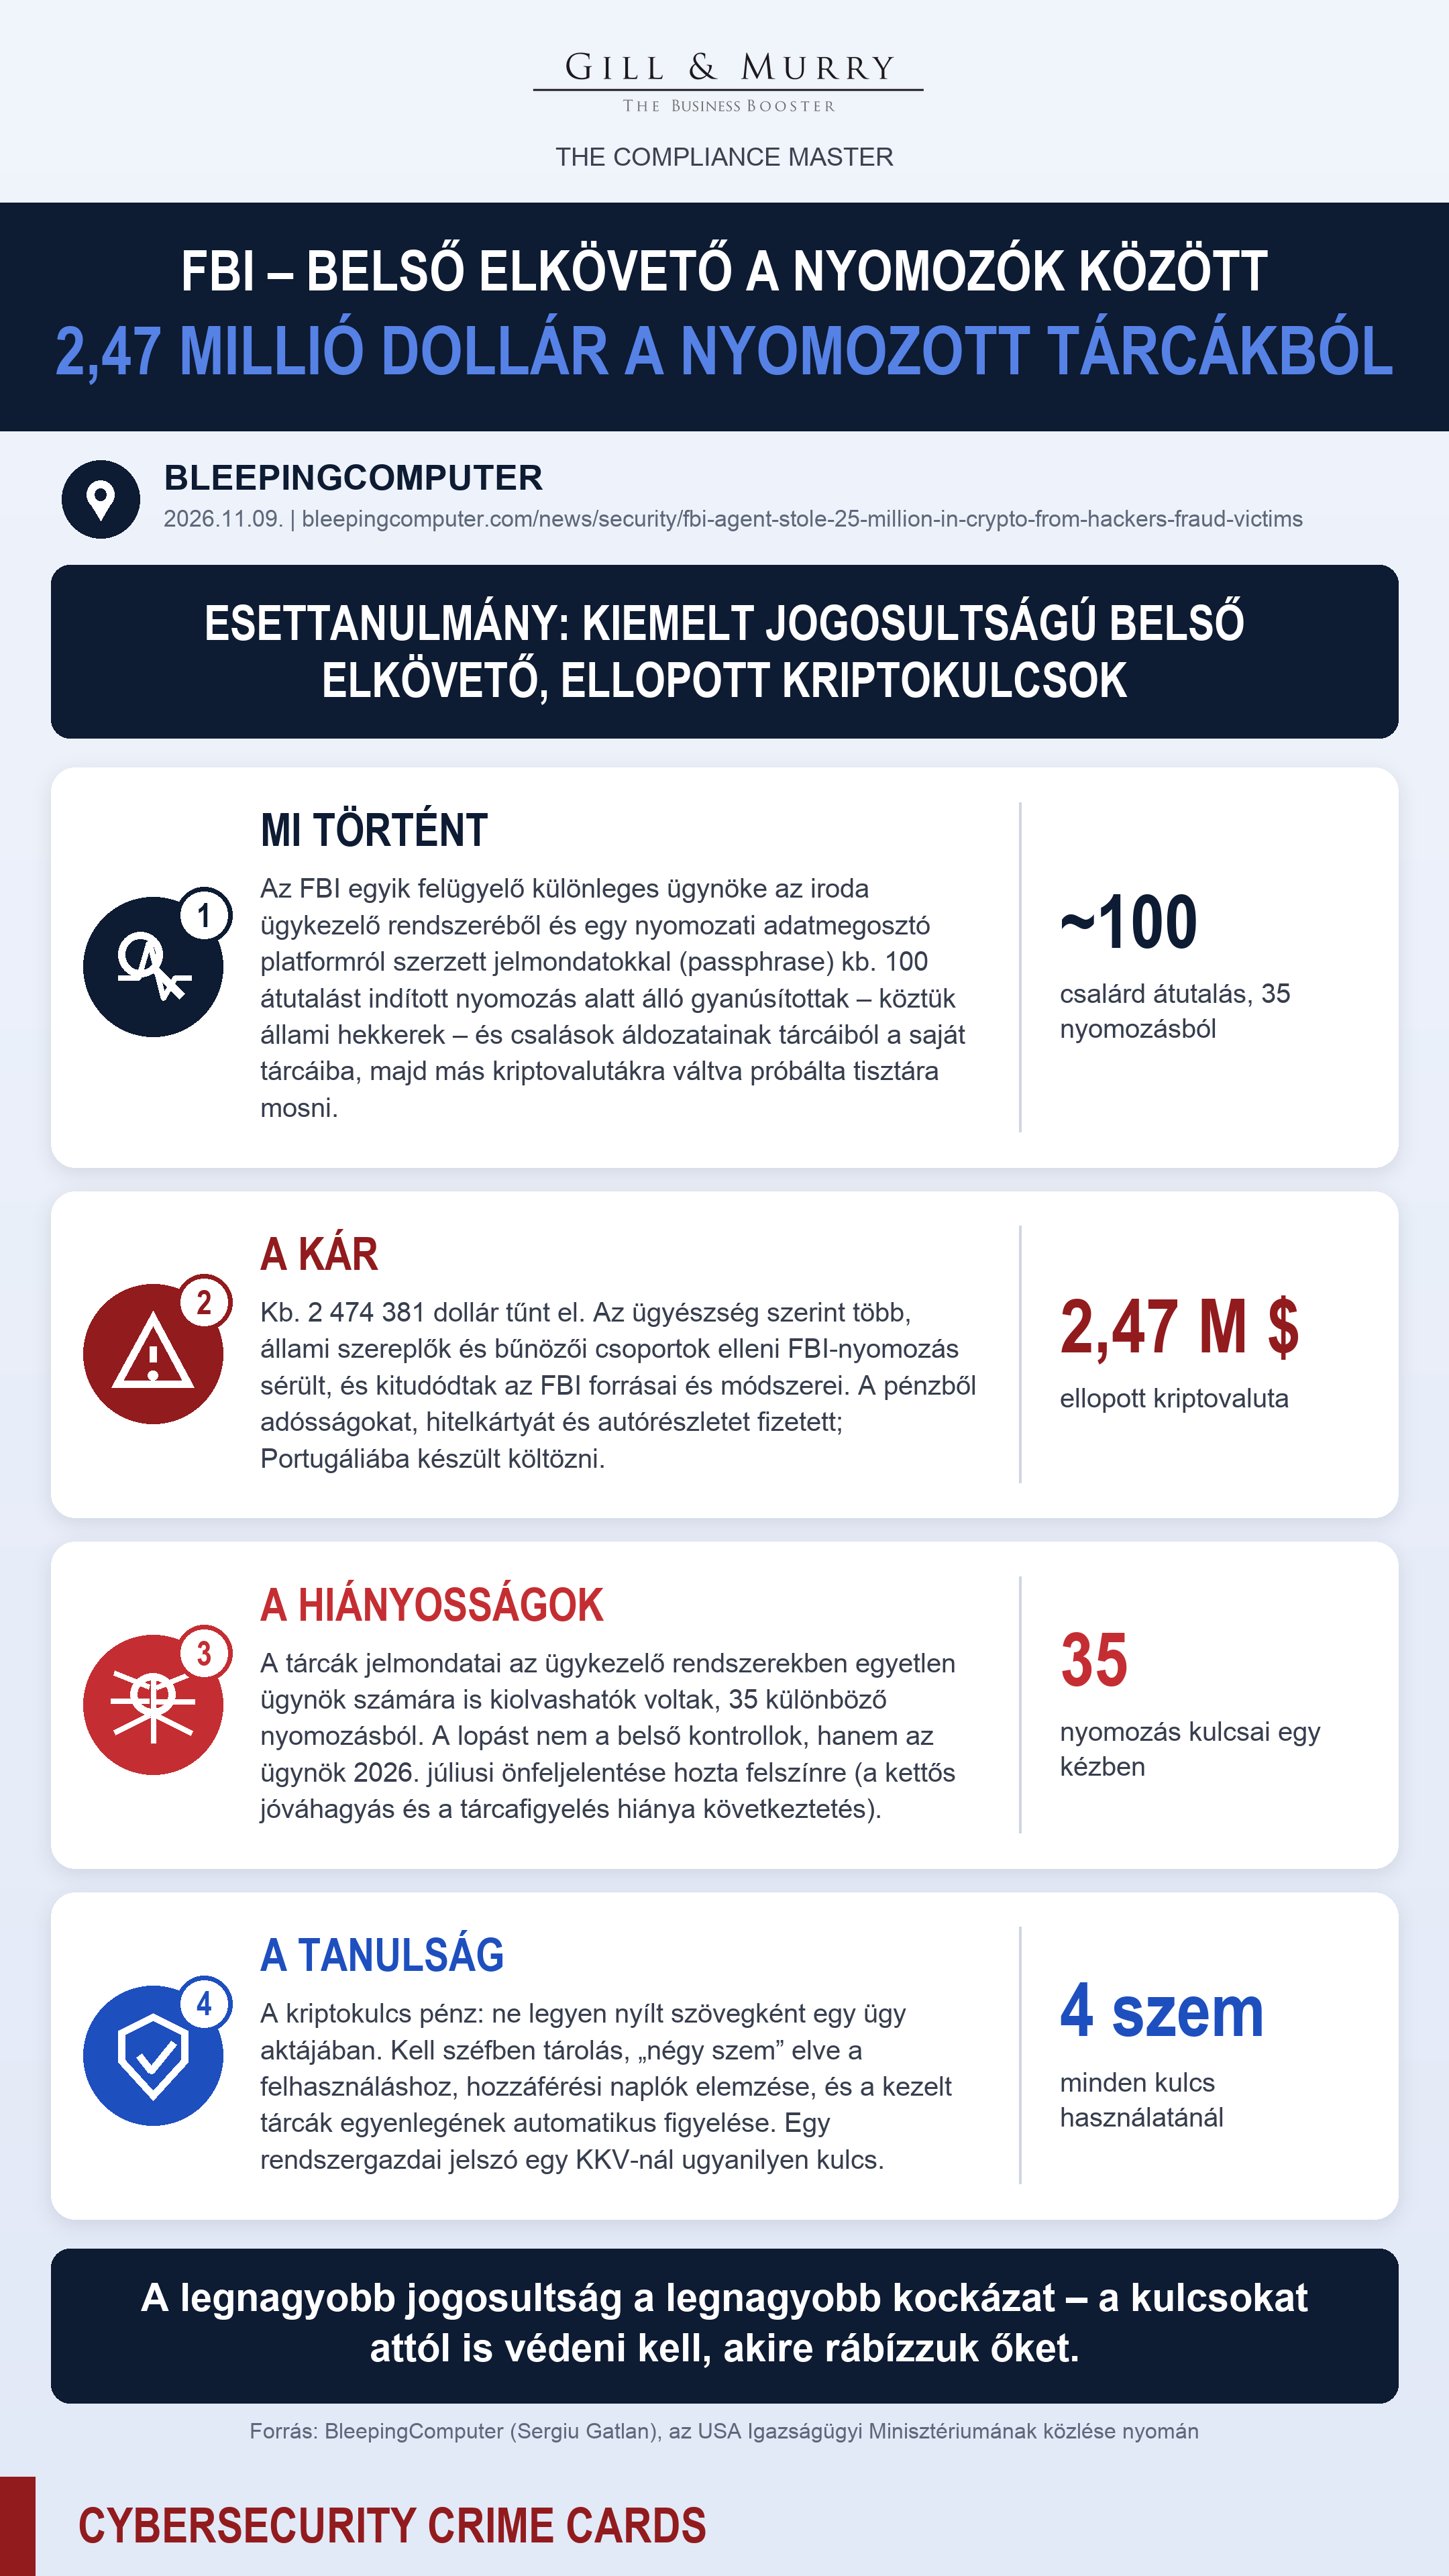
Áldozat: FBI-nyomozások alatt álló gyanúsítottak (köztük állami hekkerek) és csalások áldozatainak kriptotárcái; közvetve maga az FBI
Elkövető: Patrick Steven Yaroch (37), volt FBI felügyelő különleges ügynök – bűnösségét beismerte (DOJ-közlés)
Ország: Egyesült Államok
Típus: belső elkövető, kiemelt jogosultsággal való visszaélés
Alapul szolgáló hatósági közlés: U.S. Attorney's Office, Eastern District of Virginia (a cikk hivatkozása szerint)
Mi történt
Az ügynök 2017 és 2025 között az FBI bostoni irodájának nemzetbiztonsági nyomozócsoportjában dolgozott, 2025 februárjától 2026 júliusáig pedig az FBI központjának kémelhárítási részlegén volt felügyelő különleges ügynök.
Az FBI ügykezelő rendszereiből és egy nyomozati adatmegosztó platformról szerzett jelmondatokkal (passphrase) fért hozzá olyan kriptotárcákhoz, amelyek nyomozás alatt álló gyanúsítottakhoz – köztük állami hátterű hekkerekhez – vagy csalások áldozataihoz tartoztak. A tárcákból a saját tárcáiba utalt, majd más kriptovalutákra váltva próbálta tisztára mosni a pénzt. Az igazságügyi minisztérium szerint kb. 100 csalárd átutalást hajtott végre, 35 különböző FBI-nyomozáshoz kötött hozzáférési adattal.
2025. november 25. és 2026. január 13. között kb. 93 082 dollárt vitt át az egyik számlájára, majd a pénzt további számlái között mozgatta.
2025. július 29-én maga jelentette a lopást az igazságügyi minisztérium Nemzetbiztonsági Osztályának és az FBI központjának munkatársainak. Az FBI aznap felfüggesztette, július 31-én elbocsátotta, és ugyanezen a napon otthonában letartóztatták. Vezetékes csalásban (wire fraud) és pénzmosásban bűnösnek vallotta magát; az ítélethirdetés március 4-én lesz.
Milyen kár keletkezett
- Pénzügyi: 2 474 380,66 dollárnyi kriptovaluta.
- Műveleti / nemzetbiztonsági: az ügyészség szerint több, állami ellenfelek és bűnözői csoportok elleni FBI-nyomozás sérült, és kitudódtak az FBI bűnügyi és külföldi hírszerzési munkájának forrásai és módszerei.
- Csalások áldozatai: az ő tárcáikból is lopott, vagyis a már egyszer megkárosított embereket másodszor is megkárosította.
- A pénz felhasználása: adósságok, hitelkártya, autórészlet és egyéb kölcsönök törlesztése. Szeptember elejére Portugáliába készült költözni (repülőjegyek Lisszabonba, meghatalmazás két portugál ügyvédnek); a ChatGPT-től is megkérdezte, hogyan lehet kb. 1 millió dollárral EU-s tartózkodást szerezni.
- Büntetési tétel: vádpontonként legfeljebb 20 év.
Milyen biztonsági hiányosságok vezettek az esethez
- Kulcsok az ügyiratban: a tárcák jelmondatai az ügykezelő rendszerekben és egy adatmegosztó platformon olyan formában voltak, hogy egy ügynök kiolvashatta és felhasználhatta őket – 35 különböző nyomozásból. (Hogy nyílt szövegként tárolták-e, a cikk nem részletezi – következtetés.)
- A jogosultság túl tág volt: egyetlen személy olyan nyomozások kulcsaihoz is hozzáfért, amelyekhez a jelek szerint nem kellett hozzáférnie (következtetés a 35 nyomozásból).
- A felderítés nem működött: a cikk alapján a lopást nem belső ellenőrzés vagy tárcafigyelés, hanem az elkövető önfeljelentése hozta felszínre. Az átutalások legalább 2025 novembere óta folytak.
- Nem volt kettős kontroll: semmi nem utal arra, hogy egy tárca megmozgatásához második személy jóváhagyása kellett volna (következtetés).
Mi a tanulság, mit kellett volna tenni
- A kriptokulcs pénz. Ne az ügy aktájában, hanem széfben (HSM / titokkezelő) legyen, és csak dokumentált eljárással lehessen elővenni.
- A „négy szem” elve: egy kulcs használatához vagy egy tárca megmozgatásához legyen szükség két ember jóváhagyására.
- Minimális jogosultság: mindenki csak a saját ügyei érzékeny adataihoz férjen hozzá; a jogosultságokat rendszeresen felül kell vizsgálni.
- Naplózás és figyelés: az érzékeny adatok megnyitását naplózni és elemezni kell, a kezelt/lefoglalt tárcák egyenlegét pedig automatikusan figyelni, riasztással minden mozgásra.
- KKV-ra lefordítva: a rendszergazdai jelszó, a banki token vagy a felhős root-fiók ugyanilyen „kulcs”. Kell jelszószéf, kettős jóváhagyás nagy összegű utalásoknál, és a naplók rendszeres átnézése – a belső elkövető ellen is.
Egy mondatban: A legnagyobb jogosultság a legnagyobb kockázat – a kulcsokat attól is védeni kell, akire rábízzuk őket.
Megjegyzések a forrásokhoz
- Minden tényadat a BleepingComputer 2026. 11. 09-i cikkéből származik (megnyitva, ellenőrizve); a cikk az igazságügyi minisztérium közlésére és a bírósági iratokra (beismerő megállapodás, tényállás) hivatkozik.
- A cikk nem nevezi meg a pénzmosáshoz használt kriptovalutákat, szolgáltatásokat és az eljáró bírót.
- Az ítélethirdetés évét a cikk nem adja meg (feltehetően 2027. március 4.).
- A hiányosságok egy része következtetés – ezeket a szöveg külön jelöli.
- Az elkövető nevét azért szerepeltetjük, mert a beismerő vallomás alapján hatósági közlésben megnevezett volt közhivatalnokról van szó; a magánszemély áldozatokat nem nevezzük meg.
Hivatalos források