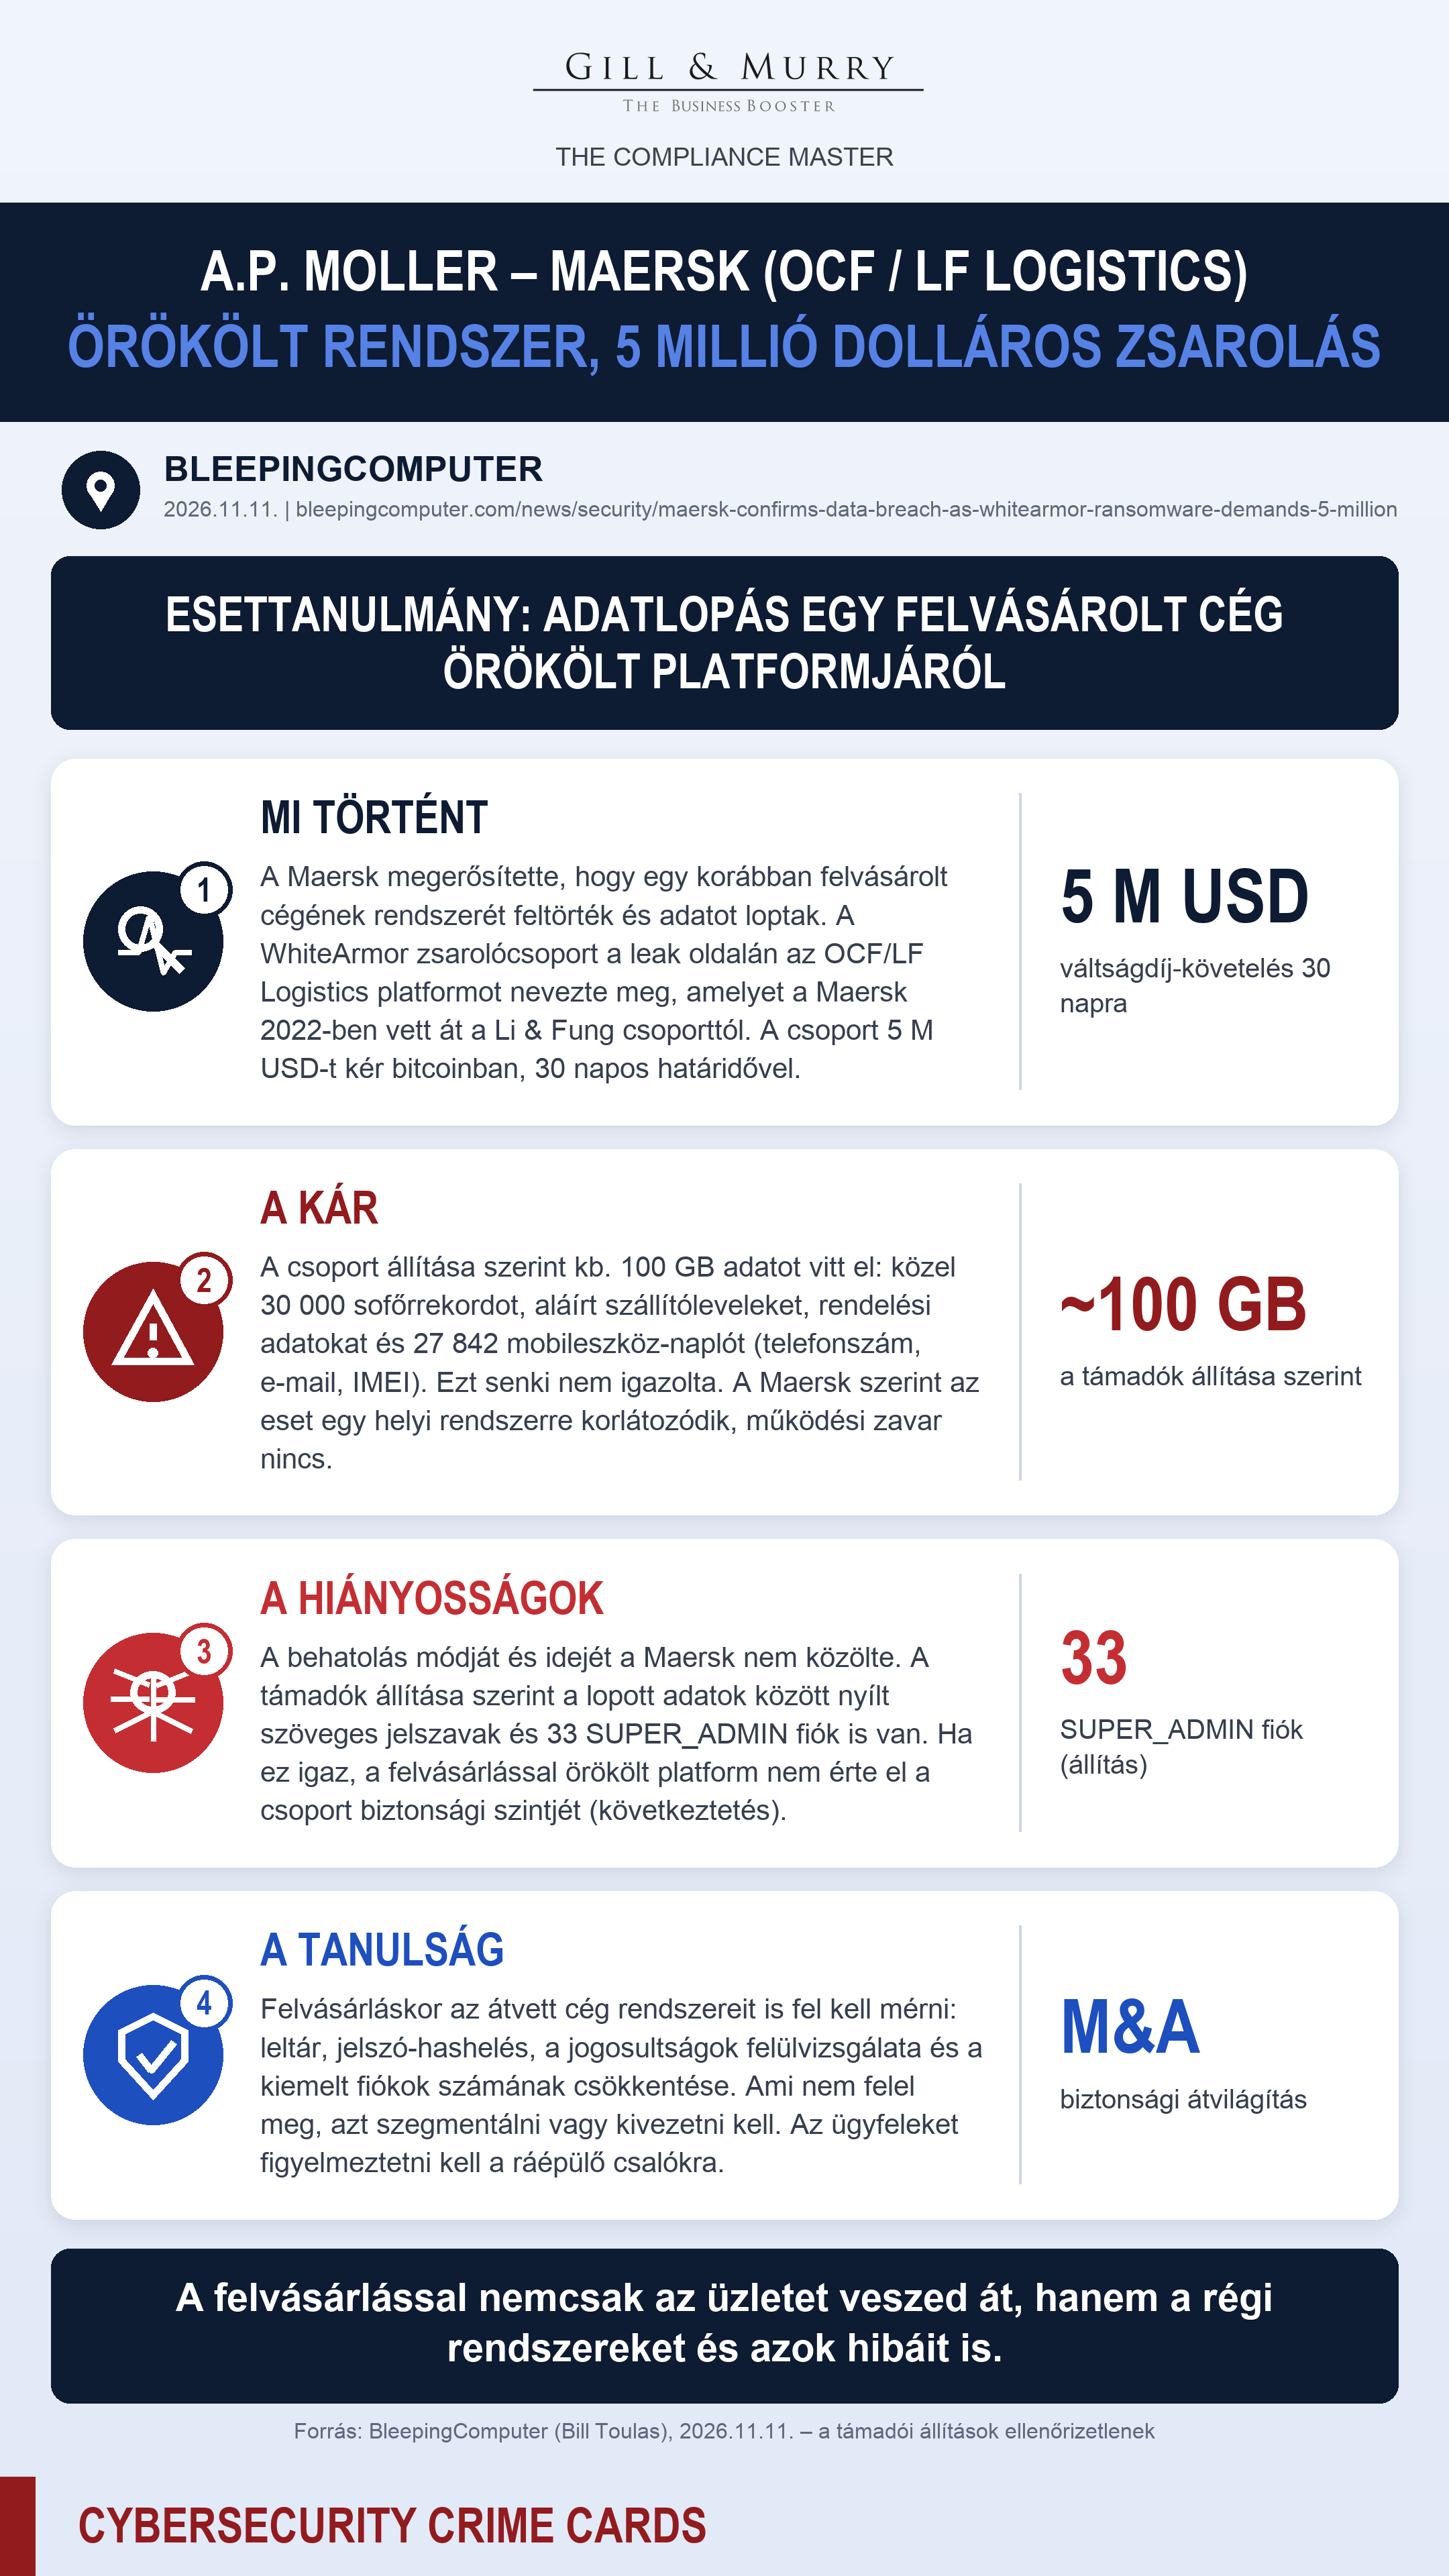
Maersk: adatlopás egy felvásárlással örökölt platformról, a WhiteArmor 5 millió dolláros zsarolása

Áldozat: A.P. Moller – Maersk (dán szállítmányozási és logisztikai csoport); az érintett platform a támadók szerint az OCF/LF Logistics
Nyilvánosságra kerülés: 2026. november 11. (a leak oldali bejegyzés az azt megelőző hétvégén jelent meg)
Típus: Zsarolás adatlopással (zsarolóvírus-csoport, adatszivárgás)
Elkövető (állítás): WhiteArmor zsarolócsoport
Mi történt
A Maersk megerősítette, hogy egy támadó feltörte egy korábban felvásárolt cégének rendszereit, és adatot lopott. A WhiteArmor zsarolócsoport a hétvégén felvette a Maerskot a leak oldalára, és 5 millió dollárt követelt bitcoinban, 30 napos határidővel. A csoport szerint az adatok az OCF/LF Logistics platformról származnak. A platform eredeti fejlesztőjét, az LF Logisticset a Maersk 2022-ben vásárolta meg a Li & Fung csoporttól. A Maersk közlése szerint „az incidens egy helyi rendszerre korlátozódik”. A vizsgálat folyamatban van.
Milyen kár keletkezett
- Adatok (csak a támadók állítása, nem ellenőrzött): kb. 100 GB. A csoport szerint ebben közel 30 000 sofőrrekord, nyílt szöveges jelszavak, 33 SUPER_ADMIN fiók, aláírt szállítólevelek, rendelési és előzetes szállítási értesítési (ASN) készletadatok, valamint 27 842 mobileszköz-napló van, telefonszámmal, e-maillel és IMEI-számmal.
- A Maersk álláspontja: a jelenlegi bizonyítékok szerint „érzékeny adat nem került nyilvánosságra”. A Maersk nem számít működési zavarra, az ügyfelek a megszokott módon foglalhatnak és kezelhetik a szállítmányaikat. A cég a többi Maersk-rendszeren, illetve az API-n és EDI-n csatlakozó ügyfeleknél és partnereknél sem talált hatást.
- Pénzügyi: az 5 millió dolláros követelésen kívül a cikk nem közöl kárösszeget.
- Kontextus: 2017-ben a NotPetya miatt a Maerskot 4000-nél több szerver és 45 000 munkaállomás újraépítésére kényszerítette. A cég tíz napig működött informatika nélkül, a kár elérte a 300 millió dollárt. A mostani eset jóval kisebb, és nem azonos a 2017-essel.
Milyen biztonsági hiányosságok vezettek az esethez
- A behatolás módját, idejét és az érintett rendszert a Maersk nem közölte. A cikk nem nevezi meg a támadási vektort.
- A támadók szerint a lopott adatok között nyílt szöveges jelszavak és 33 SUPER_ADMIN fiók is szerepel. Ha ez igaz, az örökölt platformon a jelszavak tárolása és a kiemelt jogosultságok kezelése hiányos volt. (következtetés a támadói állításból)
- A támadás egy felvásárlással átvett cég platformját érte, miközben a Maersk szerint a többi rendszerre nem terjedt át. Ez arra utal, hogy az örökölt rendszer külön, kevésbé ellenőrzött környezetben futott. (következtetés)
Mi a tanulság, mit kellett volna tenni
- Biztonsági átvilágítás felvásárláskor: az átvett cég összes rendszerét le kell leltározni, és az anyavállalat biztonsági szintjéhez kell igazítani, vagy határidővel ki kell vezetni.
- Jelszavak és jogosultságok: jelszót csak hashelve szabad tárolni, a kiemelt (admin) fiókokat minimálisra kell csökkenteni, és MFA-val kell védeni őket.
- Szegmentálás: a nem integrált, örökölt platformot el kell választani a fő rendszerektől. A Maersk közlése szerint ez itt működött, mert a támadás nem terjedt át.
- Ügyfélkommunikáció: a Maersk arra kérte az ügyfeleit, hogy az üggyel kapcsolatos váratlan megkereséseket a megszokott Maersk-kapcsolattartóiknál ellenőrizzék. Adatlopás után ugyanis jellemzően csalók is jelentkeznek.
Egy mondatban: A felvásárlással nemcsak az üzletet veszed át, hanem a régi rendszereket és azok hibáit is.
Megjegyzések a forrásokhoz
- A Maersk csak az adatlopás tényét és a korlátozott hatást erősítette meg. Az adatmennyiség, az adattípusok, a jelszavak, az admin fiókok és a platform neve kizárólag a WhiteArmor állítása.
- A cikk szerint a BleepingComputer a megjelenésig nem kapott választ a Maersktól.
- A WhiteArmor csoport hátteréről (megjelenés ideje, más áldozatai) a cikk nem ír.
Hivatalos források