Áldozat: Maileva (a La Poste-csoport Docaposte egységének leányvállalata)
Ország: Franciaország
Támadás ideje: 2026. szeptember közepe (pontos nap a forrásban nincs)
Típus: adatszivárgás közvetítő (dokumentumküldő) szolgáltatónál
Elkövető: a forrás nem nevez meg
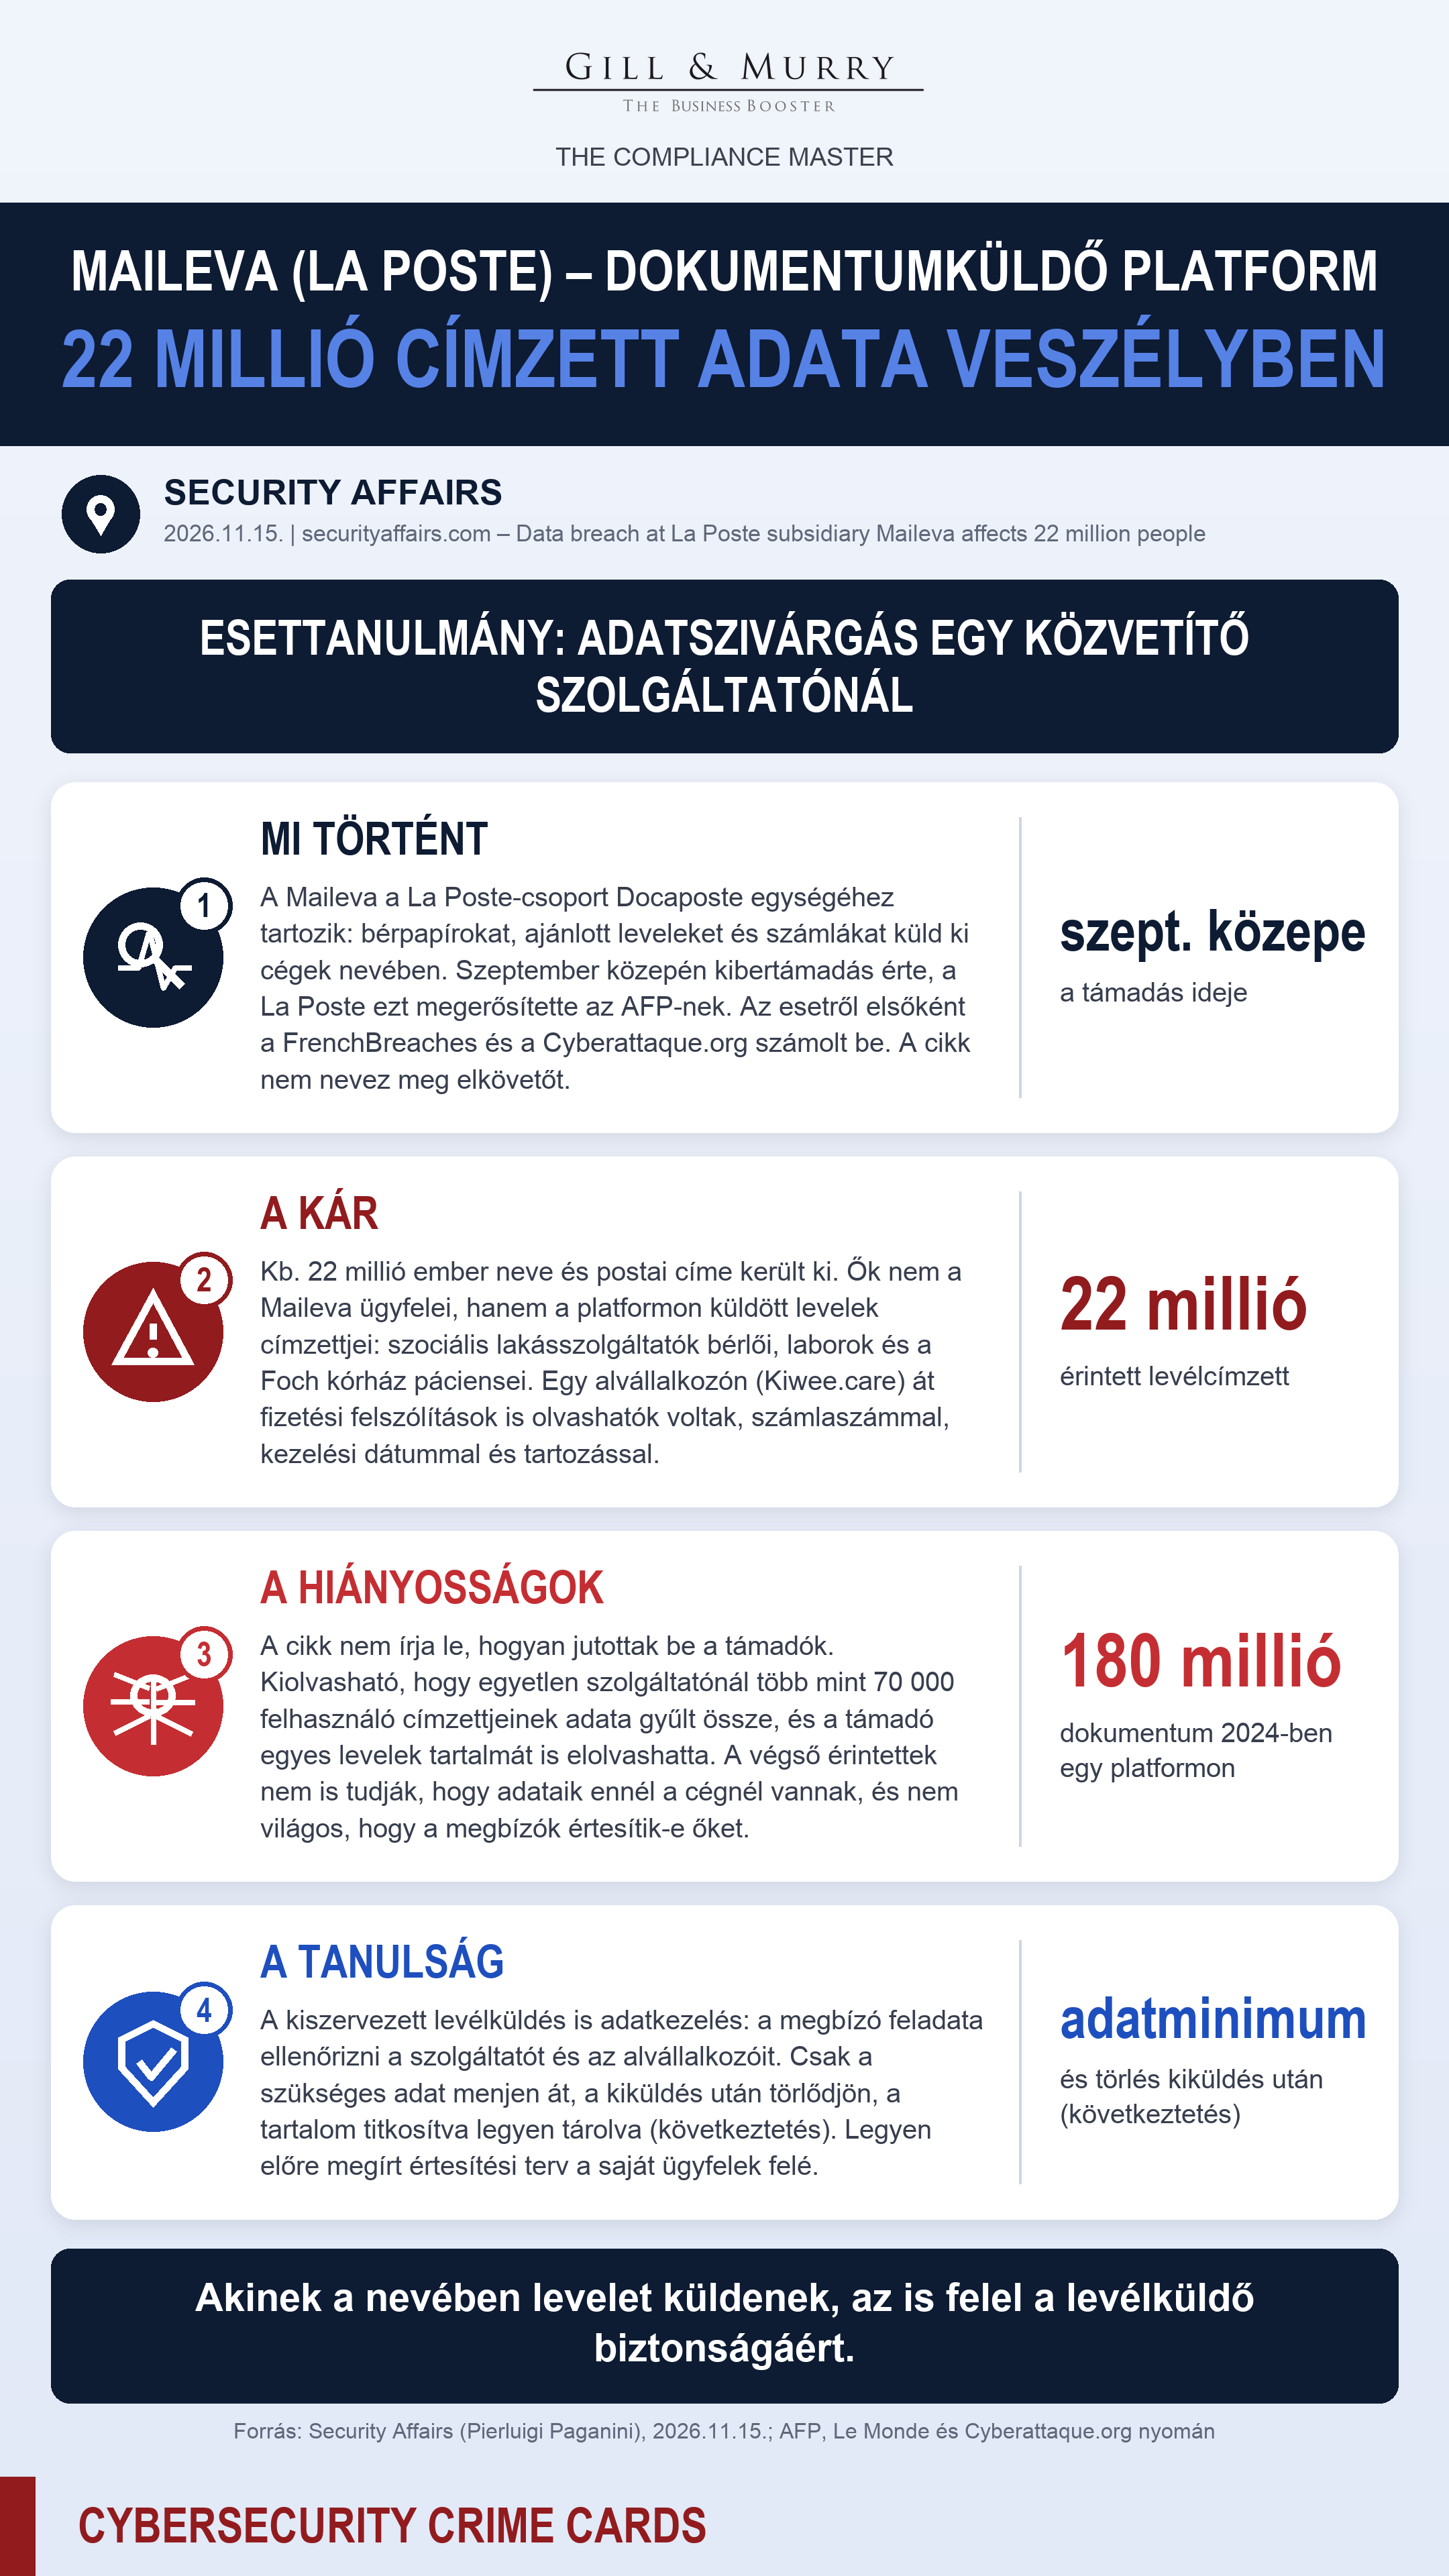
Mi történt
A Maileva cégek nevében küld ki dokumentumokat, például bérpapírokat, ajánlott leveleket, számlákat és közgyűlési meghívókat. Saját közlése szerint több mint 70 000 felhasználója van, 2024-ben 180 millió dokumentumot küldött ki. 2026 szeptemberének közepén kibertámadás érte, a La Poste ezt megerősítette az AFP-nek. Az esetről elsőként a FrenchBreaches és a Cyberattaque.org szakportál számolt be. A cikk nem nevez meg elkövető csoportot. A La Poste elleni 2025. decemberi támadás (NoName057) külön ügy.
Milyen kár keletkezett
- Adat: kb. 22 millió ember kereszt- és vezetékneve, valamint postai címe került ki. A Maileva szerint bankadat nem érintett.
- Kik az érintettek: nem a Maileva ügyfelei, hanem a platformon küldött levelek címzettjei, akiknek többnyire nincs közvetlen kapcsolatuk a céggel. A Cyberattaque.org szerint érintett szervezetek:
- a Flandre Opale Habitat és az Altéal szociális lakásszolgáltató,
- az Inovie-csoport laborjai (AXBIO, BioMedilab, Biofusion),
- egy alvállalkozón keresztül a suresnes-i Foch kórház páciensei.
- Egészségügyi szál: a Kiwee.care követeléskezelő és orvosi számlázó alvállalkozó a Maileván keresztül nyomtat és küld leveleket. A beszámolók szerint egy támadó egyes fizetési felszólítások tartalmát is elolvashatta, bennük számlaszámmal, kezelési dátummal és tartozott összeggel. A Kiwee más egészségügyi ügyfelei is érintettek lehetnek, de ennek mértékét a cikk nem közli.
- Jogi következmény: a Maileva értesítette a CNIL-t és feljelentést tett, nyomozás folyik. A Maileva szerint minden érintett megbízót tájékoztatott. A cikk szerint nem világos, hogy a megbízók értesítik-e a saját pácienseiket és bérlőiket.
- Pénzügyi kár: a forrás nem közöl adatot.
Milyen biztonsági hiányosságok vezettek az esethez
A forrás nem írja le a behatolás módját, sem azt, hogy mely rendszereket érte a támadás, mikor észlelték, és meddig tartott a hozzáférés. A cikkből a következők olvashatók ki:
- Adatkoncentráció: egyetlen közvetítő szolgáltatónál több mint 70 000 megbízó címzettjeinek adata gyűlt össze, így egy támadás egyszerre milliókat érint.
- Olvasható tartalom: legalább egy alvállalkozó leveleinek tartalma, köztük egészségügyi-pénzügyi adatok, a támadó számára olvasható volt. Ebből az következik, hogy a kiküldött dokumentumokat nem csak a kiküldés idejére és nem titkosított formában tárolták (következtetés).
- Átláthatatlan lánc: megbízó → alvállalkozó (Kiwee.care) → platform (Maileva). A végső érintettek nem tudják, hogy adataik ennél a cégnél vannak, és az értesítés is elakadhat a láncban.
Mi a tanulság, mit kellett volna tenni
- A kiszervezett levélküldés is adatkezelés. Az adatkezelő (megbízó) felelőssége az adatfeldolgozó és az alvállalkozói ellenőrzése: szerződés, audit, alvállalkozói lista (GDPR 28. cikk – következtetés).
- Adattakarékosság: csak a kiküldéshez szükséges adat kerüljön a szolgáltatóhoz. A dokumentumok a kiküldés után rövid határidőn belül törlődjenek, a tárolt tartalom pedig titkosítva legyen (következtetés).
- Előre megírt értesítési terv: ha a szolgáltatónál történik incidens, a megbízónak tudnia kell, kiket és hogyan értesít. A címzetteket az adathalász levelekre is figyelmeztetni kell, mert név és cím birtokában hihető hamis levél vagy felszólítás küldhető (következtetés).
Egymondatos tanulság: Akinek a nevében levelet küldenek, az is felel a levélküldő biztonságáért.
Megjegyzések a forrásokhoz
- A 22 millió érintett és a La Poste megerősítése az AFP-re hivatkozó Security Affairs-cikkből származik. Az érintett szervezetek listája és a Kiwee.care-részletek a Cyberattaque.org-ra hivatkoznak, ezeket nem ellenőriztük közvetlenül.
- A behatolás módja, az elkövető, az észlelés dátuma és a pénzügyi kár ismeretlen.
- A 3. és a 4. szakasz (következtetés) jelölésű állításai saját elemzésből származnak, nem a forrásból.
- Magánszemély nincs megnevezve.
Hivatalos források
Security Affairs (Pierluigi Paganini), 2026.11.15. – Data breach at La Poste subsidiary Maileva affects 22 million people in France
AFP (La Poste megerősítése), Le Monde (cégadatok), FrenchBreaches és Cyberattaque.org (első jelentés, érintett szervezetek)