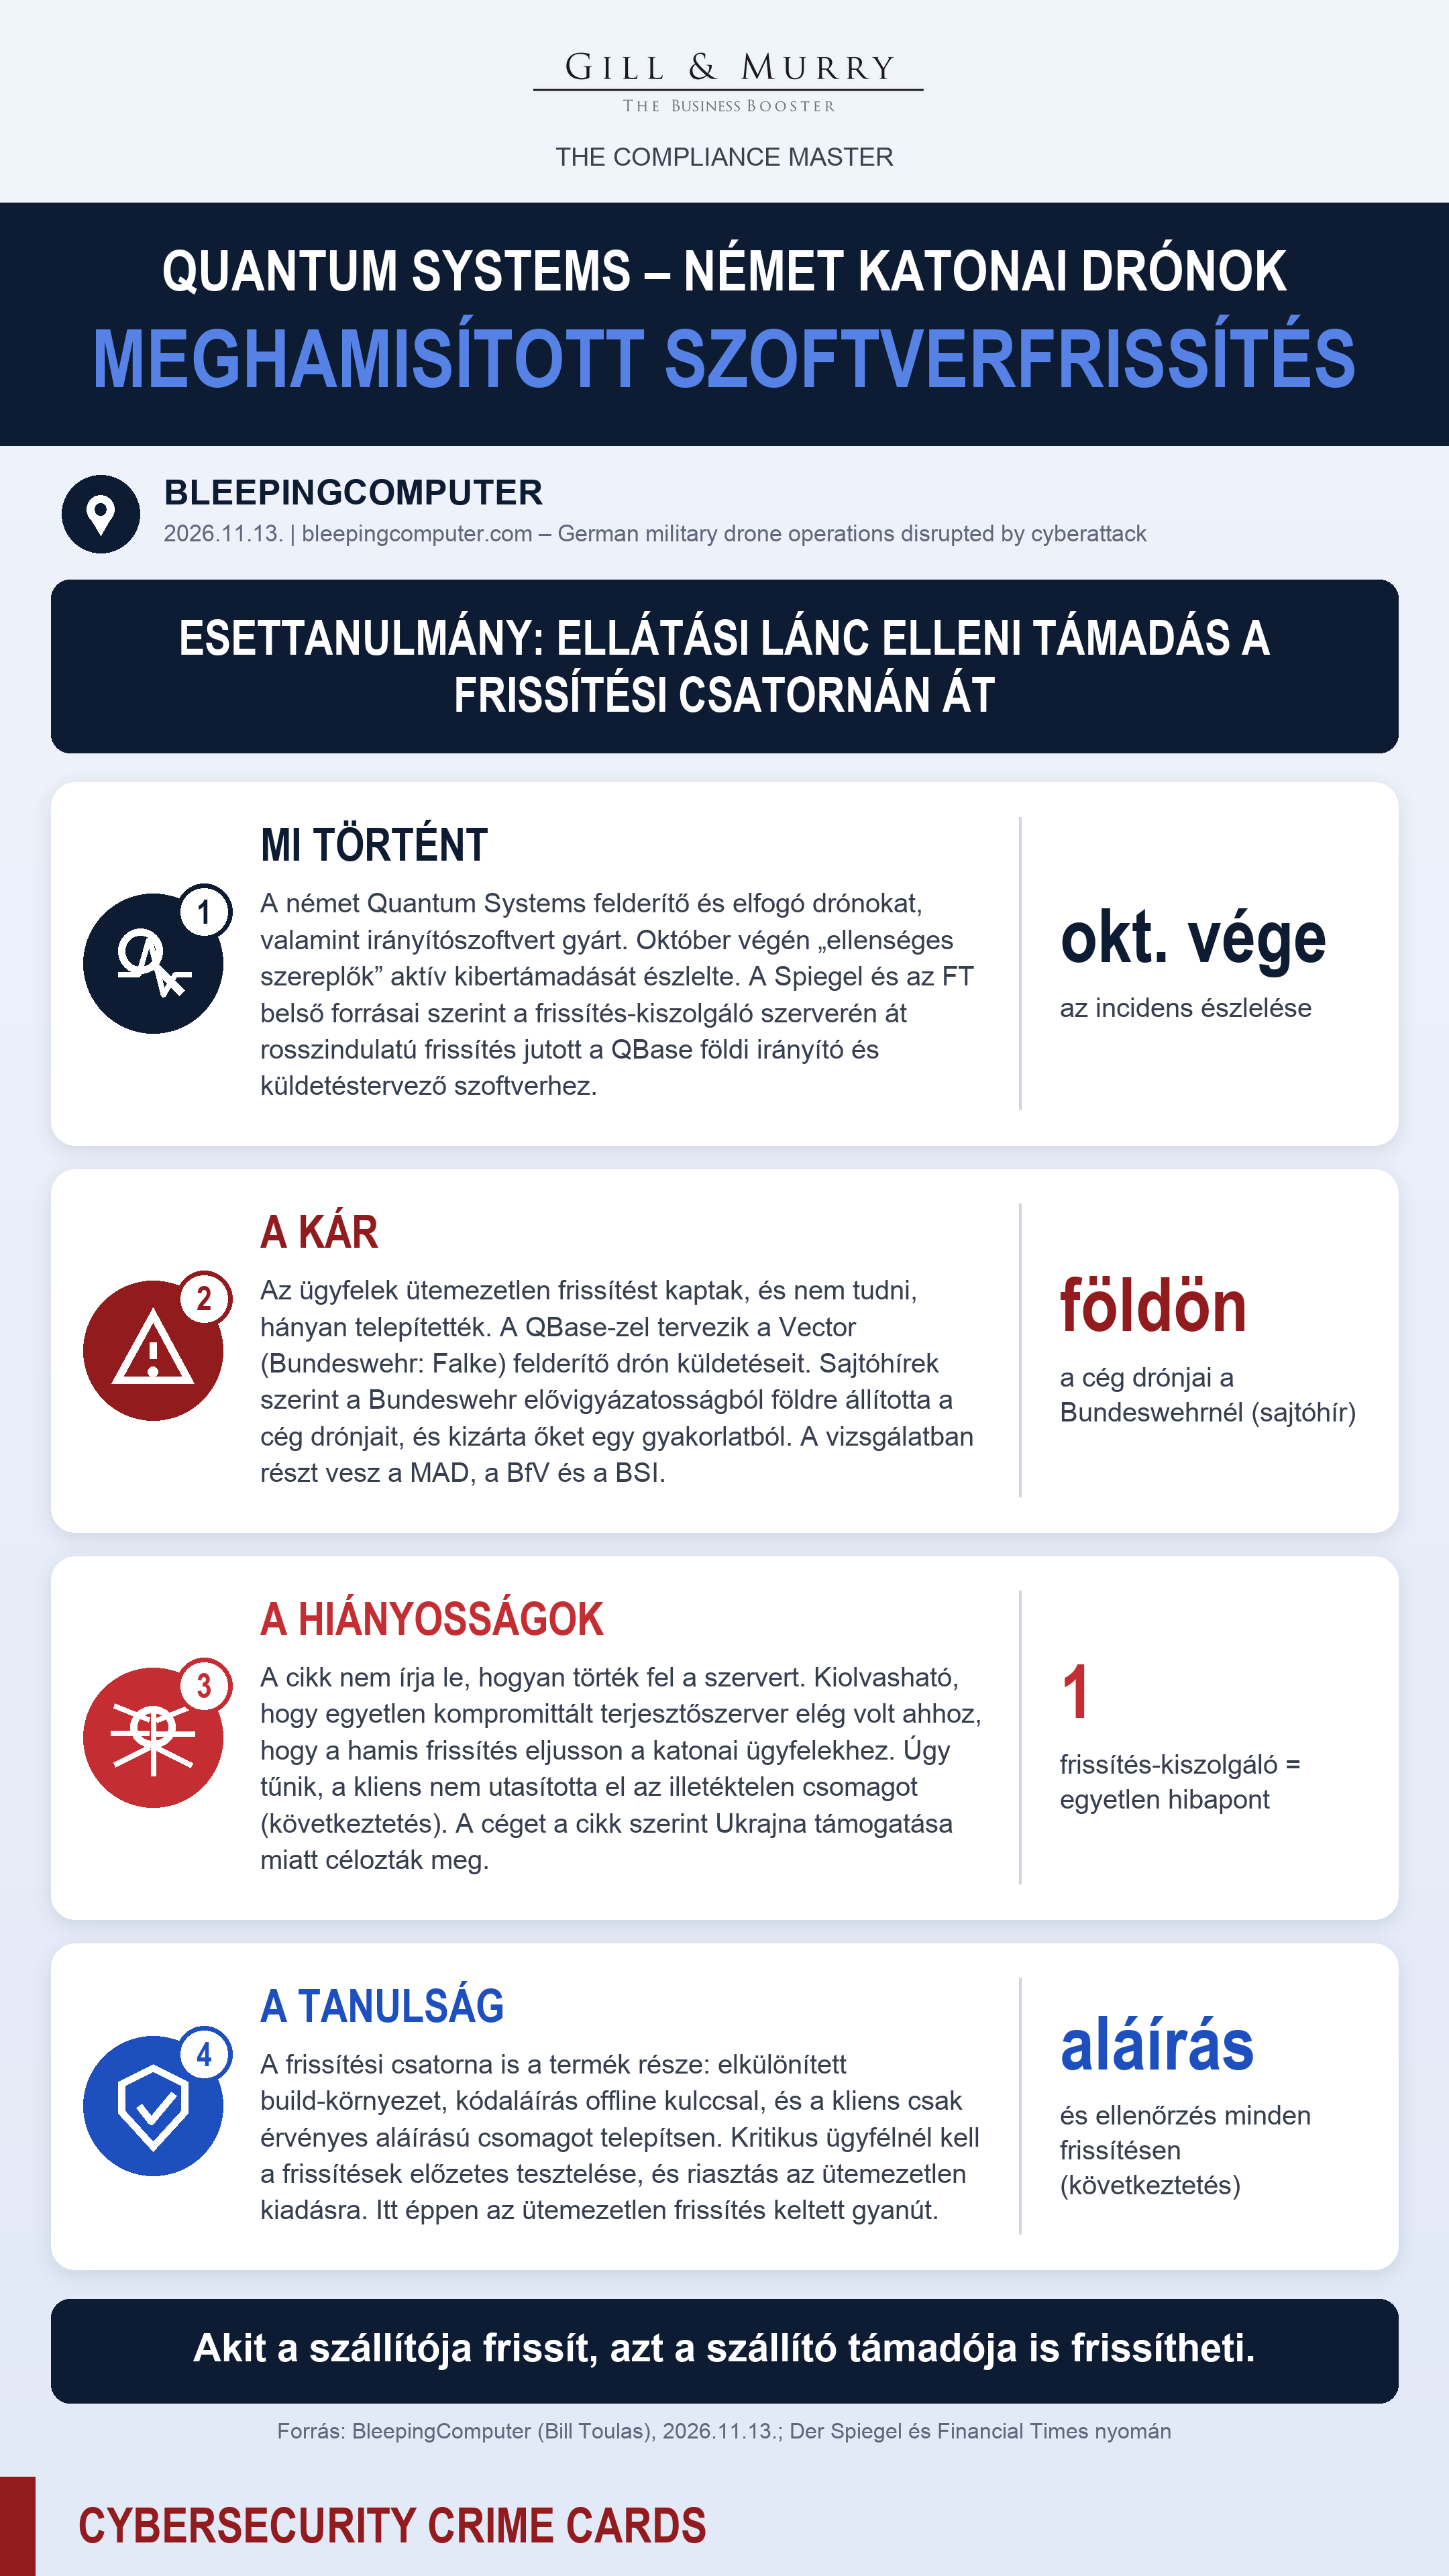
Meghamisított szoftverfrissítés a német katonai drónoknál: ellátásilánc-támadás a Quantum Systems ellen

Dátum: 2026. november 13. (az incidenst október végén észlelték)
Típus: ellátási lánc elleni támadás, kompromittált frissítési csatorna
Áldozat: Quantum Systems (német védelmi technológiai cég: felderítő és elfogó drónok, valamint irányítószoftver); érintett ügyfél: a német fegyveres erők (Bundeswehr)
Elkövető: nem azonosított („ellenséges szereplők”), a cég nem nevezett meg senkit
Mi történt
A Quantum Systems megerősítette, hogy október végén incidenst észlelt. Ezt „ellenséges szereplők” aktív kibertámadásának részeként írta le. A cég közölte, hogy a hatóságokkal együttműködve elhárította a problémát, hogy pilóta nélküli rendszerei biztonságosan újra működhessenek.
A Der Spiegel és a Financial Times belső forrásai szerint a cég frissítés-kiszolgáló szerverét kompromittálták. Ezen át rosszindulatú frissítőfájl jutott a QBase földi irányító és küldetéstervező szoftverhez. Az ügyfeleknek kiküldött, nem ütemezett frissítés a cégen belül gyanút keltett.
A cég a támadást nem tulajdonította senkinek. Úgy véli, azért vált célponttá, mert nemrég bejelentette Ukrajna támogatását. Németország októberben jelentette be, hogy több tízezer Quantum Systems elfogó drón gyártását finanszírozza az ukrán erőknek. A cég szerint az európai védelmi ipart évek óta tartós kibertámadások érik.
Milyen kár keletkezett
- Ügyfelek: nem tudni, hány ügyfél telepítette a meghamisított frissítést.
- Katonai működés (sajtóértesülés): a Der Spiegel szerint a QBase-zel tervezik egyebek mellett a Vector felderítő drón küldetéseit (a Bundeswehrnél Falke a neve). Beszámolók szerint a Bundeswehr elővigyázatosságból földre állította a Quantum Systems drónjait, és kizárta a cég rendszereit egy nemrégiben tartott hadgyakorlatból. A BleepingComputer ezt önállóan nem erősítette meg.
- Vizsgálat: a beszámolók szerint részt vesz benne a katonai elhárítás (MAD), a belbiztonsági szolgálat (BfV) és a szövetségi kiberbiztonsági hivatal (BSI).
- Pénzügyi kár: a forrás nem közöl adatot.
Milyen biztonsági hiányosságok vezettek az esethez
A forrás nem írja le, hogyan jutottak be a támadók a frissítés-kiszolgálóra. Ami kiolvasható belőle:
- Egyetlen hibapont: egyetlen terjesztőszerver kompromittálása elég volt ahhoz, hogy hamis frissítés jusson a katonai ügyfelekhez.
- Hiányzó ellenőrzés a kliensen: úgy tűnik, a QBase nem utasította el automatikusan az illetéktelen csomagot. Ilyen például egy érvényes kódaláírás nélküli csomag (következtetés; a forrás nem említi a kódaláírást).
- Célzott fenyegetés: az Ukrajnát támogató védelmi beszállítók kiemelt célpontok. Ezt a cég maga is elismeri, a forrás pedig egy hasonló esetet is felidéz: júliusban a szintén Ukrajnát támogató ausztrál CubePilot drónfejlesztőt DNS-eltérítés érte. Hogy ott hamis frissítést is terjesztettek volna, azt nem erősítették meg.
Mi a tanulság, mit kellett volna tenni
- A frissítési csatorna a termék része: elkülönített build-környezet, kódaláírás offline (HSM-ben tárolt) kulccsal, és a kliens csak érvényes aláírású csomagot telepítsen (általános jó gyakorlat).
- Riasztás és jóváhagyás az ütemezetlen kiadásokra: itt éppen az ütemezetlen frissítés keltett gyanút. Ezt a jelet automatikus riasztássá és kötelező jóváhagyási lépéssé kell tenni.
- Kritikus ügyfeleknél ne legyen automatikus frissítés: a frissítést előbb tesztkörnyezetben kell ellenőrizni, és csak utána szabad élesíteni.
- Beszállítói kockázatkezelés (NIS2 21. cikk (2) d)): az ügyfél oldalán is fel kell mérni, hogyan frissít a szállító, és van-e terv arra, ha egy szállító kompromittálódik. A Bundeswehr óvintézkedése (földre állítás) ennek a vészforgatókönyvnek felel meg.
Egy mondatban: akit a szállítója frissít, azt a szállító támadója is frissítheti.
Megjegyzések a forrásokhoz
- A frissítés-eltérítés részletei és a földre állítás a Der Spiegel és a Financial Times belső forrásaiból származnak. A BleepingComputer ezeket nem erősítette meg önállóan. Maga a támadás a Quantum Systems nyilatkozata alapján megerősített.
- Az elkövető ismeretlen. Az Ukrajnával való kapcsolat a cég saját feltételezése.
- Az érintett ügyfelek száma és a pénzügyi kár nem ismert.
- A (következtetés) jelölésű pontok elemzésből származnak, nem a forrásból.
Hivatalos források
BleepingComputer, Bill Toulas: German military drone operations disrupted by cyberattack (2026.11.13.), amely a Der Spiegel és a Financial Times belső forrásokra hivatkozó beszámolójára épül