Áldozat: Technische Universität München (TUM), Németország
Esemény nyilvánosságra hozatala: 2026. november 6. (az egyetem közleménye)
Típus: Kompromittált belépési adatok, rendszergazdai fiók átvétele, adatszivárgás veszélye
Mi történt
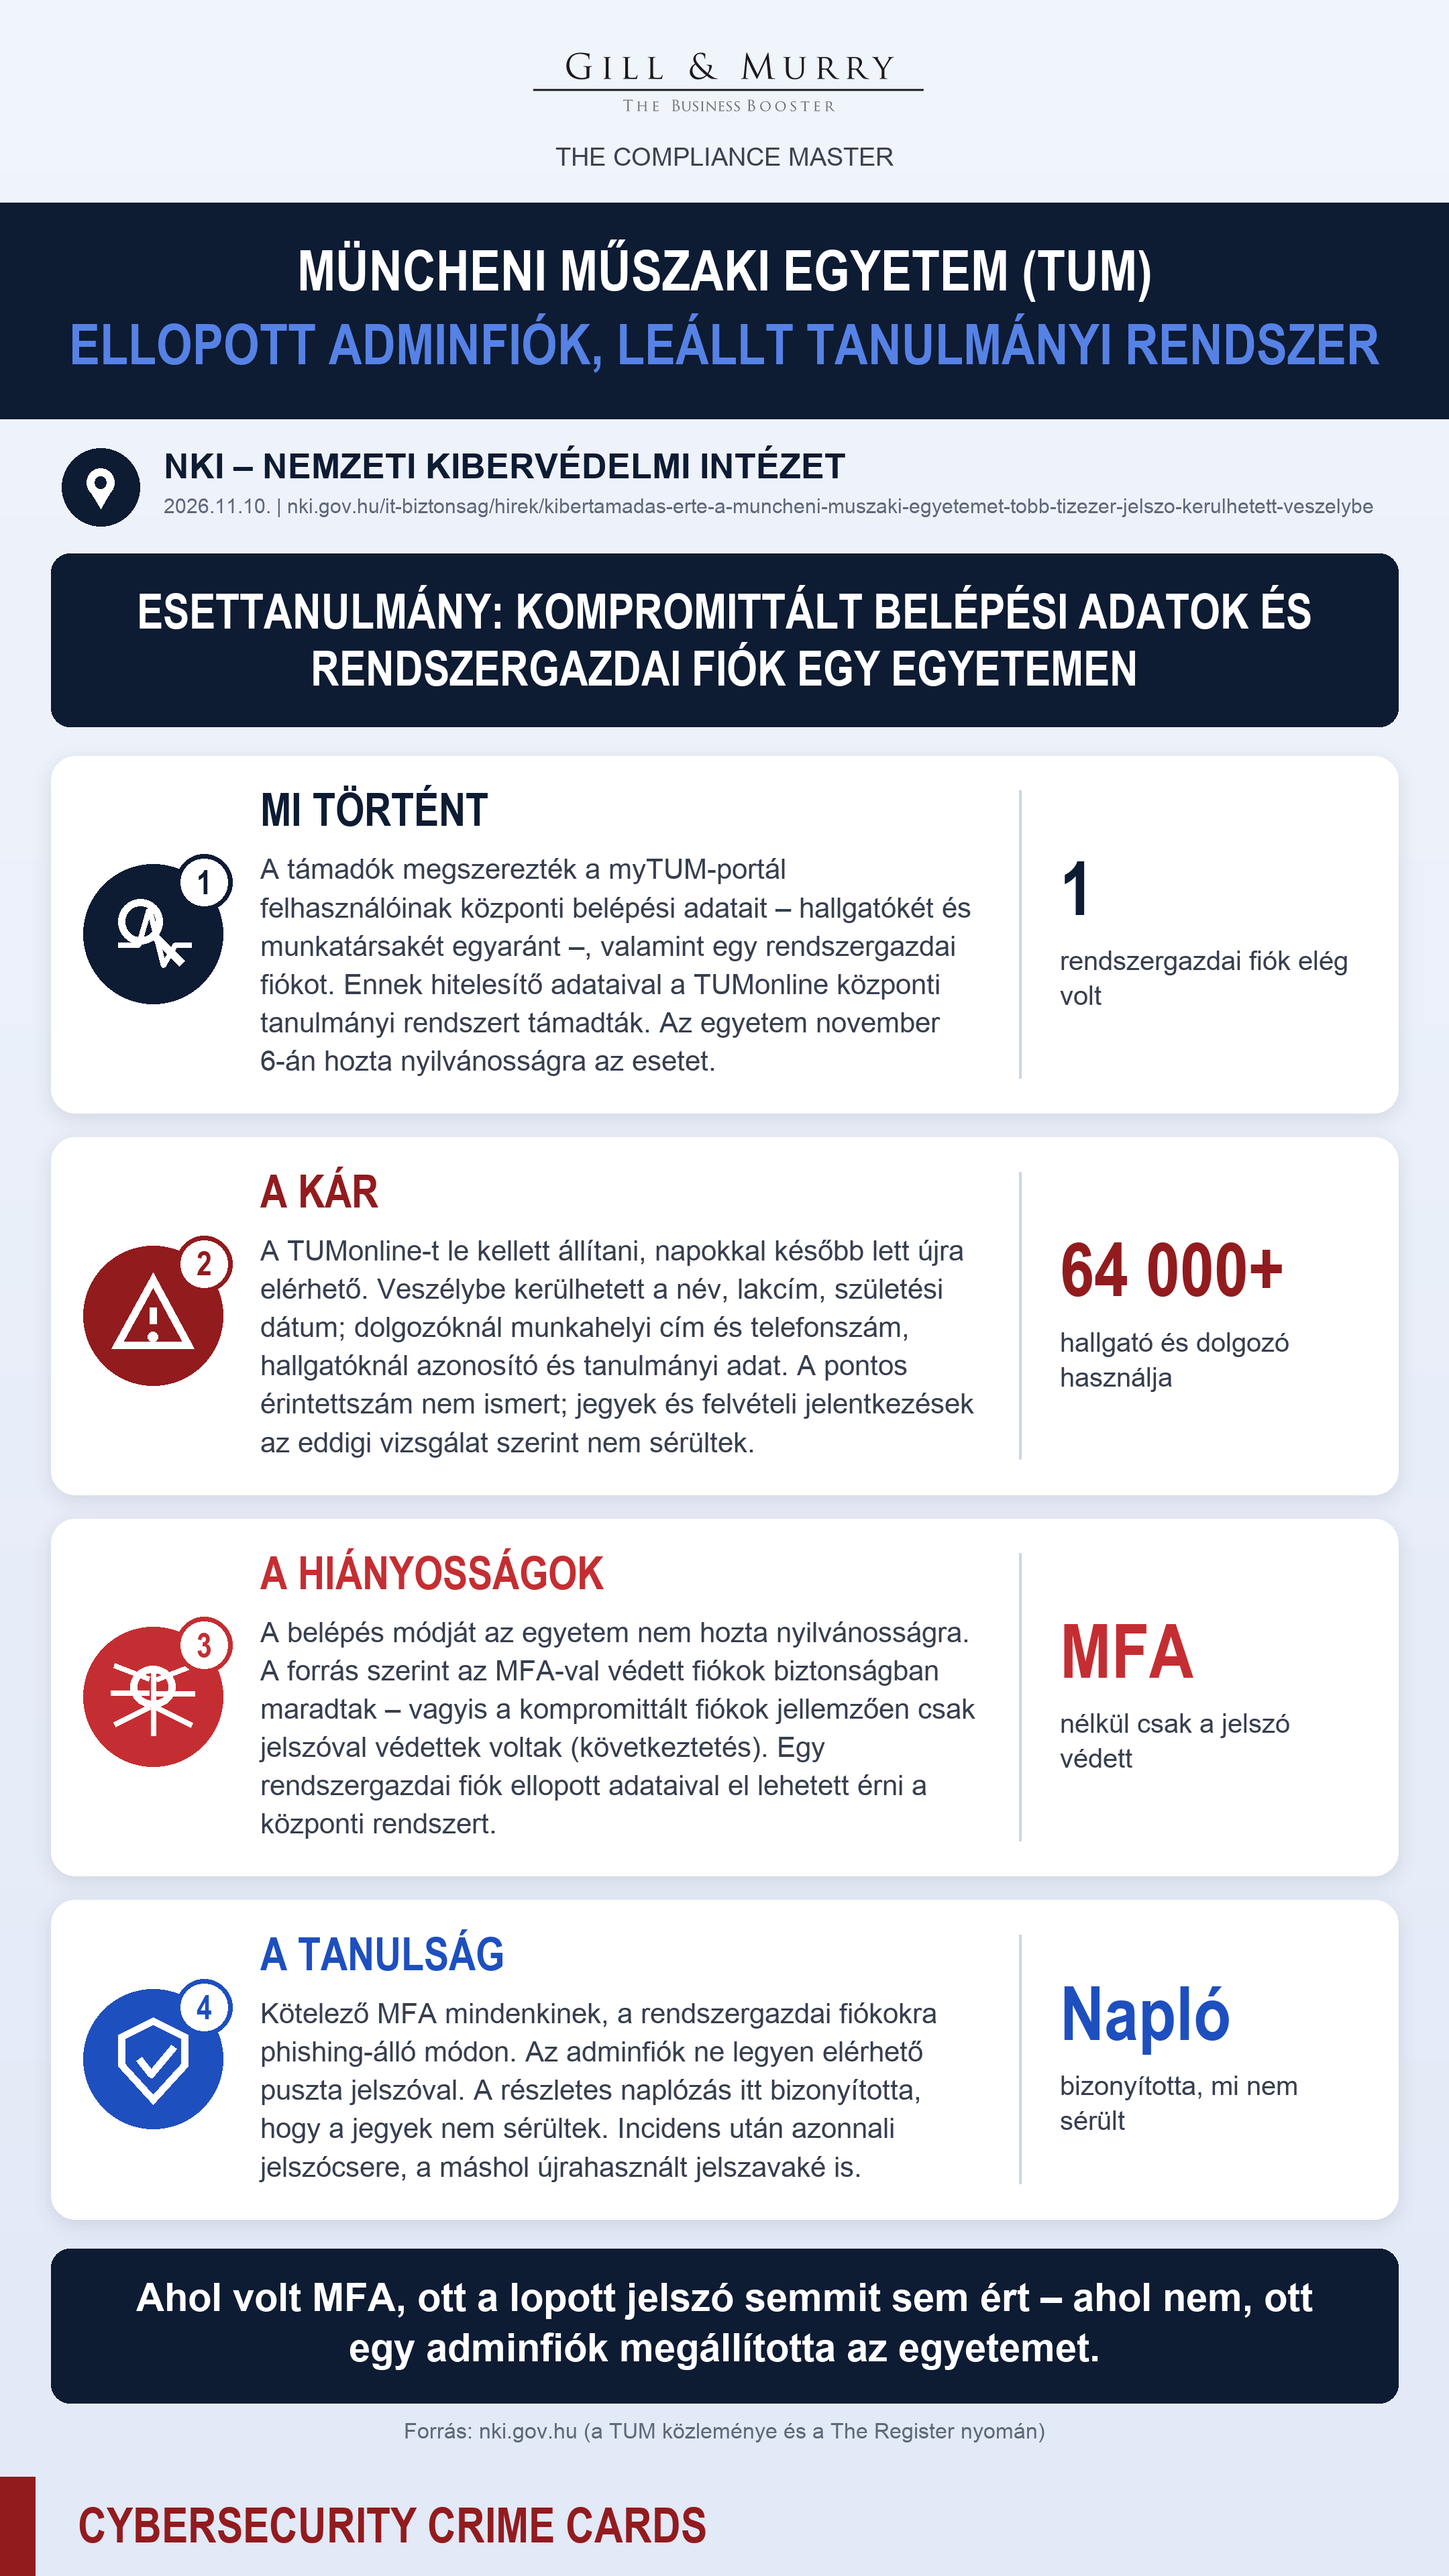
A támadók megszerezték a myTUM-portálon regisztrált felhasználók központi belépési adatait. Ez hallgatókat és munkatársakat egyaránt érint. Hozzáfértek egy rendszergazdai fiókhoz is, és annak hitelesítő adataival a TUMonline központi tanulmányi rendszert támadták. Az egyetem november 6-án hozta nyilvánosságra az esetet. A támadók bejutásának módját nem közölte.
Milyen kár keletkezett
- Működés: A TUMonline-t a biztonsági intézkedések idejére le kellett állítani. A forrás szerint „hétfő reggel óta” ismét elérhető.
- Adatok: Mindkét csoportnál veszélybe kerülhetett a név, a lakcím és a születési dátum. Dolgozóknál a munkahelyi cím és telefonszám, hallgatóknál a hallgatói azonosító, a képzési adatok és a teljesített félévek adatai is érintettek lehetnek.
- Kör: Az egyetemnek közel 52 ezer hallgatója és több mint 12 ezer alkalmazottja van. Az érintett felhasználók pontos számát az egyetem nem közölte. A cikk címe „több tízezer” jelszót említ, de a szöveg ezt számmal nem támasztja alá.
- Ami nem sérült: Az informatikai vezető szerint a TUMonline-tevékenységek nagy részét naplózták. Az eddigi vizsgálat alapján nem feltételezik, hogy jegyek vagy egyetemi jelentkezések veszélybe kerültek. A vizsgálat folyamatban van.
- Másodlagos kockázat: Az egyetem adathalász- és csalási kísérletekre figyelmeztet.
Milyen biztonsági hiányosságok vezettek az esethez
- A belépés módját a forrás nem nevezi meg, ezért a konkrét támadási vektor nem ismert.
- A forrás szerint az MFA-val védett fiókok biztonságban maradtak. (Következtetés:) A kompromittált fiókokat tehát jellemzően csak jelszó védte, azaz az MFA nem volt mindenkinek kötelező.
- Egy rendszergazdai fiók ellopott hitelesítő adataival el lehetett érni a központi tanulmányi rendszert. (Következtetés:) Az adminfiókot nem védte olyan további tényező, amely a lopott adatokkal való belépést megakadályozta volna.
Mi a tanulság, mit kellett volna tenni
- Kötelező MFA minden felhasználónak, a rendszergazdai fiókokra phishing-álló módon (pl. FIDO2-kulcs).
- A rendszergazdai fiók ne legyen elérhető puszta jelszóval, és a kiemelt jogosultságot külön, szűken elérhető fiókok kapják.
- Részletes naplózás: ebben az esetben ez tette lehetővé annak kimondását, hogy a jegyek és a jelentkezések nem sérültek.
- Incidens után azonnali jelszócsere, különösen a máshol is használt jelszavaknál. Az érintetteket figyelmeztetni kell a várható adathalász-hullámra.
Egymondatos tanulság: Ahol volt MFA, ott a lopott jelszó semmit sem ért. Ahol nem volt, ott egy adminfiók megállította az egyetemet.
Megjegyzések a forrásokhoz
- Egyetlen megnyitott forrás: az NKI cikke, amely a TUM közleményére és a The Registerre hivatkozik. Az eredeti The Register-cikket és a TUM közleményét nem nyitottam meg.
- A „64 000+” a cardon a hallgatói (kb. 52 ezer) és a dolgozói (12 ezer felett) létszám összege, nem az érintettek száma.
- A „napokkal később lett újra elérhető” a forrás „hétfő reggel óta ismét elérhető” közlésén alapul, a pontos leállási időt nem közölték.
- A támadó kilétét a forrás nem nevezi meg.