Operation Endgame: lekapcsolták a Gootloader, a CastleRAT és a StealC infrastruktúráját

Dátum: 2026. november 12.
Típus: hatósági akció – „kiberbűnözés mint szolgáltatás” (loader, RAT, infostealer)
Szereplők: a Europol (EC3), az Eurojust és 9 ország hatóságai (Bulgária, Kanada, Dánia, Németország, Moldova, Hollandia, Lengyelország, Egyesült Királyság, USA), valamint magánpartnerek
Mi történt
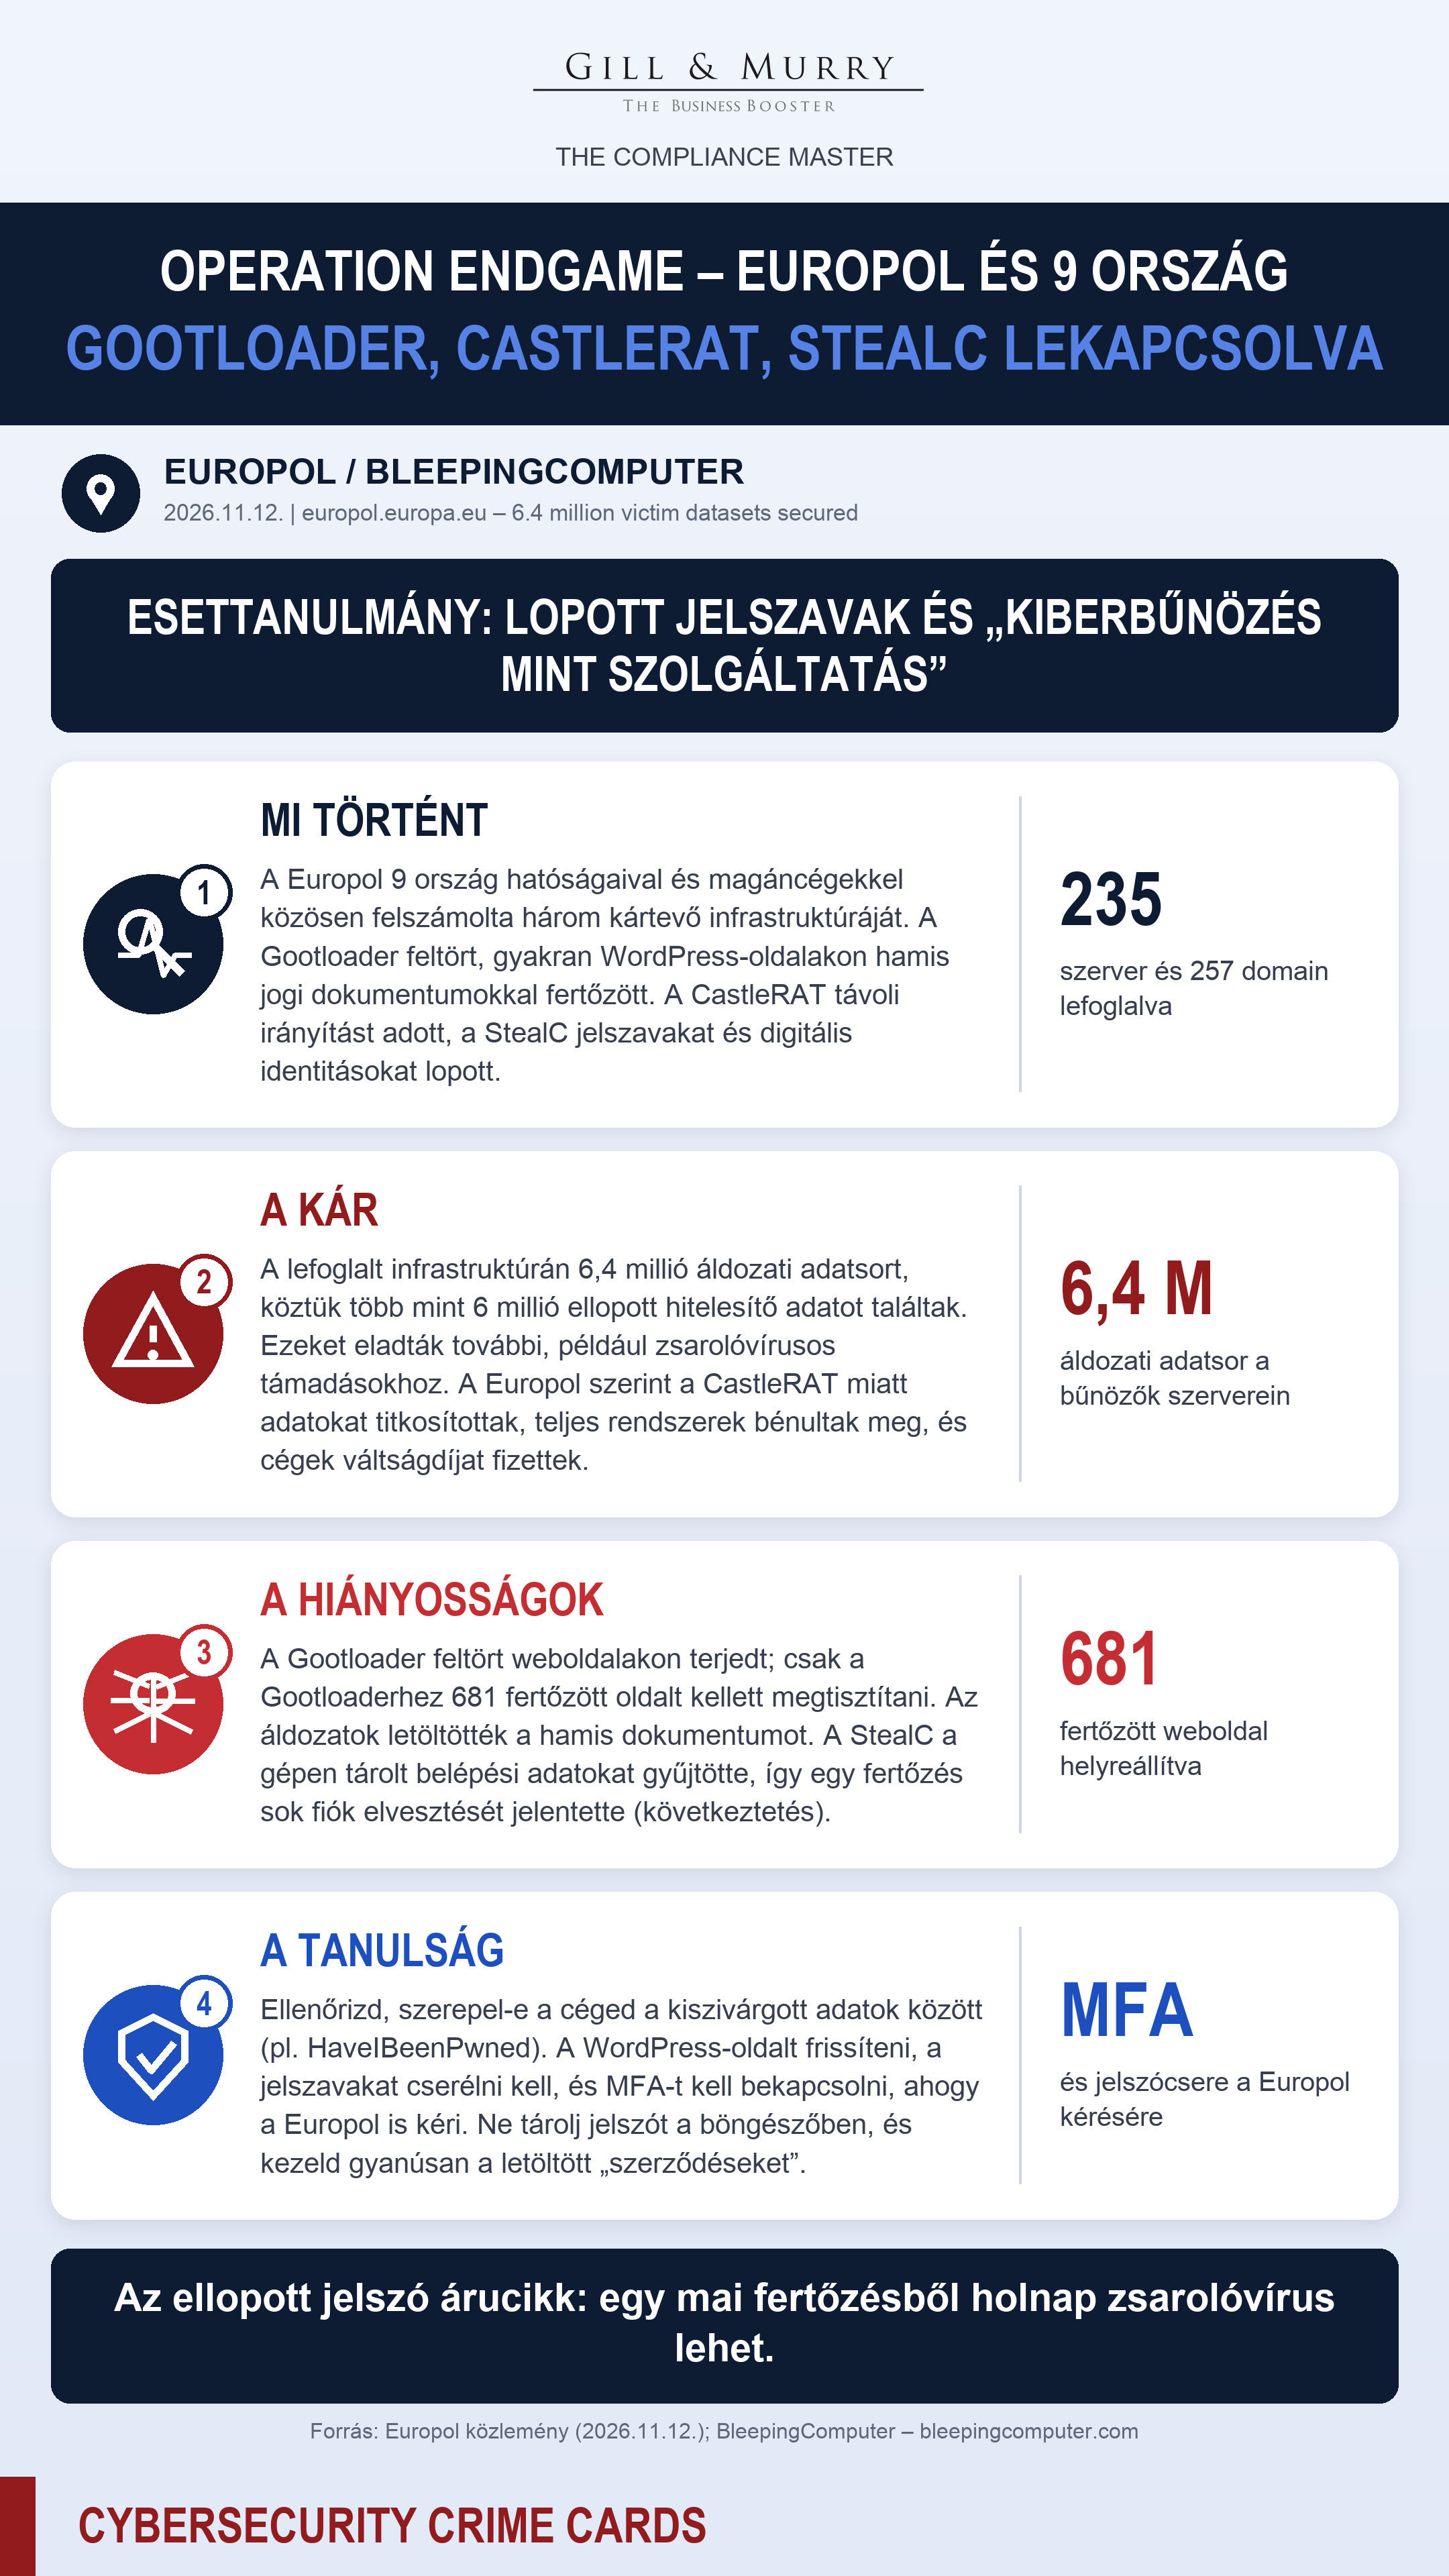
A Europol 2026. november 12-én jelentette be, hogy az Operation Endgame keretében 9 ország hatóságaival és magánpartnerekkel felszámolta három kártevőcsalád infrastruktúráját. Összesen 235 szervert és 257 domaint foglaltak le vagy kapcsoltak le.
- Gootloader (dropper/loader, 2020 óta aktív): feltört, gyakran WordPress-alapú weboldalakon hamis jogi dokumentumokat terjesztett. Aki letöltötte őket, megfertőződött, és ez gyakran zsarolóvírus telepítéséhez vezetett. 14 szervert és 218 domaint kapcsoltak le, 681 fertőzött weboldalt helyreállítottak.
- CastleRAT (távoli hozzáférést adó trójai, 2025 óta ismert): távolról irányíthatóvá tette a fertőzött gépet, és nehezen volt észlelhető. 120 szervert és 39 domaint foglaltak le.
- StealC (jelszólopó, dropper funkcióval): több úton terjedt, és jelszavakat, tárolt belépési adatokat, digitális identitásokat lopott, főleg adatkereskedelem céljára. 102 szervert számoltak fel; ez a 2026. júniusi akció folytatása.
Letartóztatásról sem a Europol, sem a BleepingComputer nem ír.
Milyen kár keletkezett
- Adat: a lefoglalt infrastruktúrán 6,4 millió áldozati adatsort, köztük több mint 6 millió ellopott hitelesítő adatot azonosítottak. Az elkövetők ezeket eladták további támadásokhoz, például zsarolóvírusos támadásokhoz.
- Működés és pénz: a Europol szerint a CastleRAT használata miatt számos adatállományt titkosítottak, teljes informatikai rendszerek bénultak meg, és érintett cégeket váltságdíj fizetésére kényszerítettek. Konkrét összeget vagy áldozati kört a források nem neveznek meg.
- Weboldalak: csak a Gootloaderhez 681 fertőzött weboldalt kellett megtisztítani.
Milyen biztonsági hiányosságok vezettek az esethez
A források a hatósági oldalról írnak, az egyes áldozatok hibáit nem részletezik. Ami kiolvasható belőlük:
- Feltört weboldalak: a Gootloader feltört (gyakran WordPress) oldalakat használt terjesztésre. A Europol a WordPress-felhasználóktól hitelesítő adataik frissítését, MFA bekapcsolását és a sérülékenységek javítását kéri. Ebből arra lehet következtetni, hogy az oldalakat gyenge vagy ellopott jelszavakon és javítatlan hibákon át törték fel (következtetés).
- Felhasználói letöltés: a fertőzéshez az kellett, hogy az áldozat letöltse és megnyissa a hamis „jogi dokumentumot”.
- Tárolt belépési adatok: a StealC a gépen tárolt hozzáférési adatokat gyűjtötte. Egyetlen fertőzés így sok fiók elvesztéséhez vezethetett (következtetés).
Mi a tanulság, mit kellett volna tenni
- Ellenőrizd, hogy a céges e-mail-címek szerepelnek-e a kiszivárgott adatok között. A Europol a HaveIBeenPwned, DIVD, CheckjeHack, NoMoreLeaks, Sekoia, Shadowserver és NL-NCSC útján értesíti az érintetteket. Ha igen, azonnal cseréld a jelszót.
- WordPress és más CMS: rendszeres frissítés, erős, egyedi admin jelszó és MFA. A Europol kifejezetten ezt kéri.
- MFA minden külső elérésű fiókon, hogy az ellopott jelszó önmagában ne legyen elég.
- Jelszavakat ne a böngészőben, hanem céges jelszókezelőben tároljatok, és a letöltött, nem várt „szerződéseket” vagy „jogi dokumentumokat” kezeljétek gyanúsan.
- Végpontvédelem (EDR) és figyelés: a loader és a RAT csak az első lépés, a zsarolóvírus később érkezik.
Egysoros tanulság: Az ellopott jelszó árucikk: egy mai fertőzésből holnap zsarolóvírus lehet.
Megjegyzések a forrásokról
- Minden szám a Europol-közleményből származik, amelyet a BleepingComputer cikke is megerősít.
- Letartóztatásról, gyanúsítottakról és konkrét áldozati cégekről egyik forrás sem ír.
- A 3. szakasz root cause-állításai részben következtetések, ezeket a szövegben jelöltem.
- Magyar érintettségről a források nem szólnak.
Hivatalos források
Europol: 6.4 million victim datasets secured in international operation against malware networks (2026.11.12.)
BleepingComputer, Sergiu Gatlan: Police dismantle Gootloader, CastleRAT, StealC malware infrastructure (2026.11.12.)