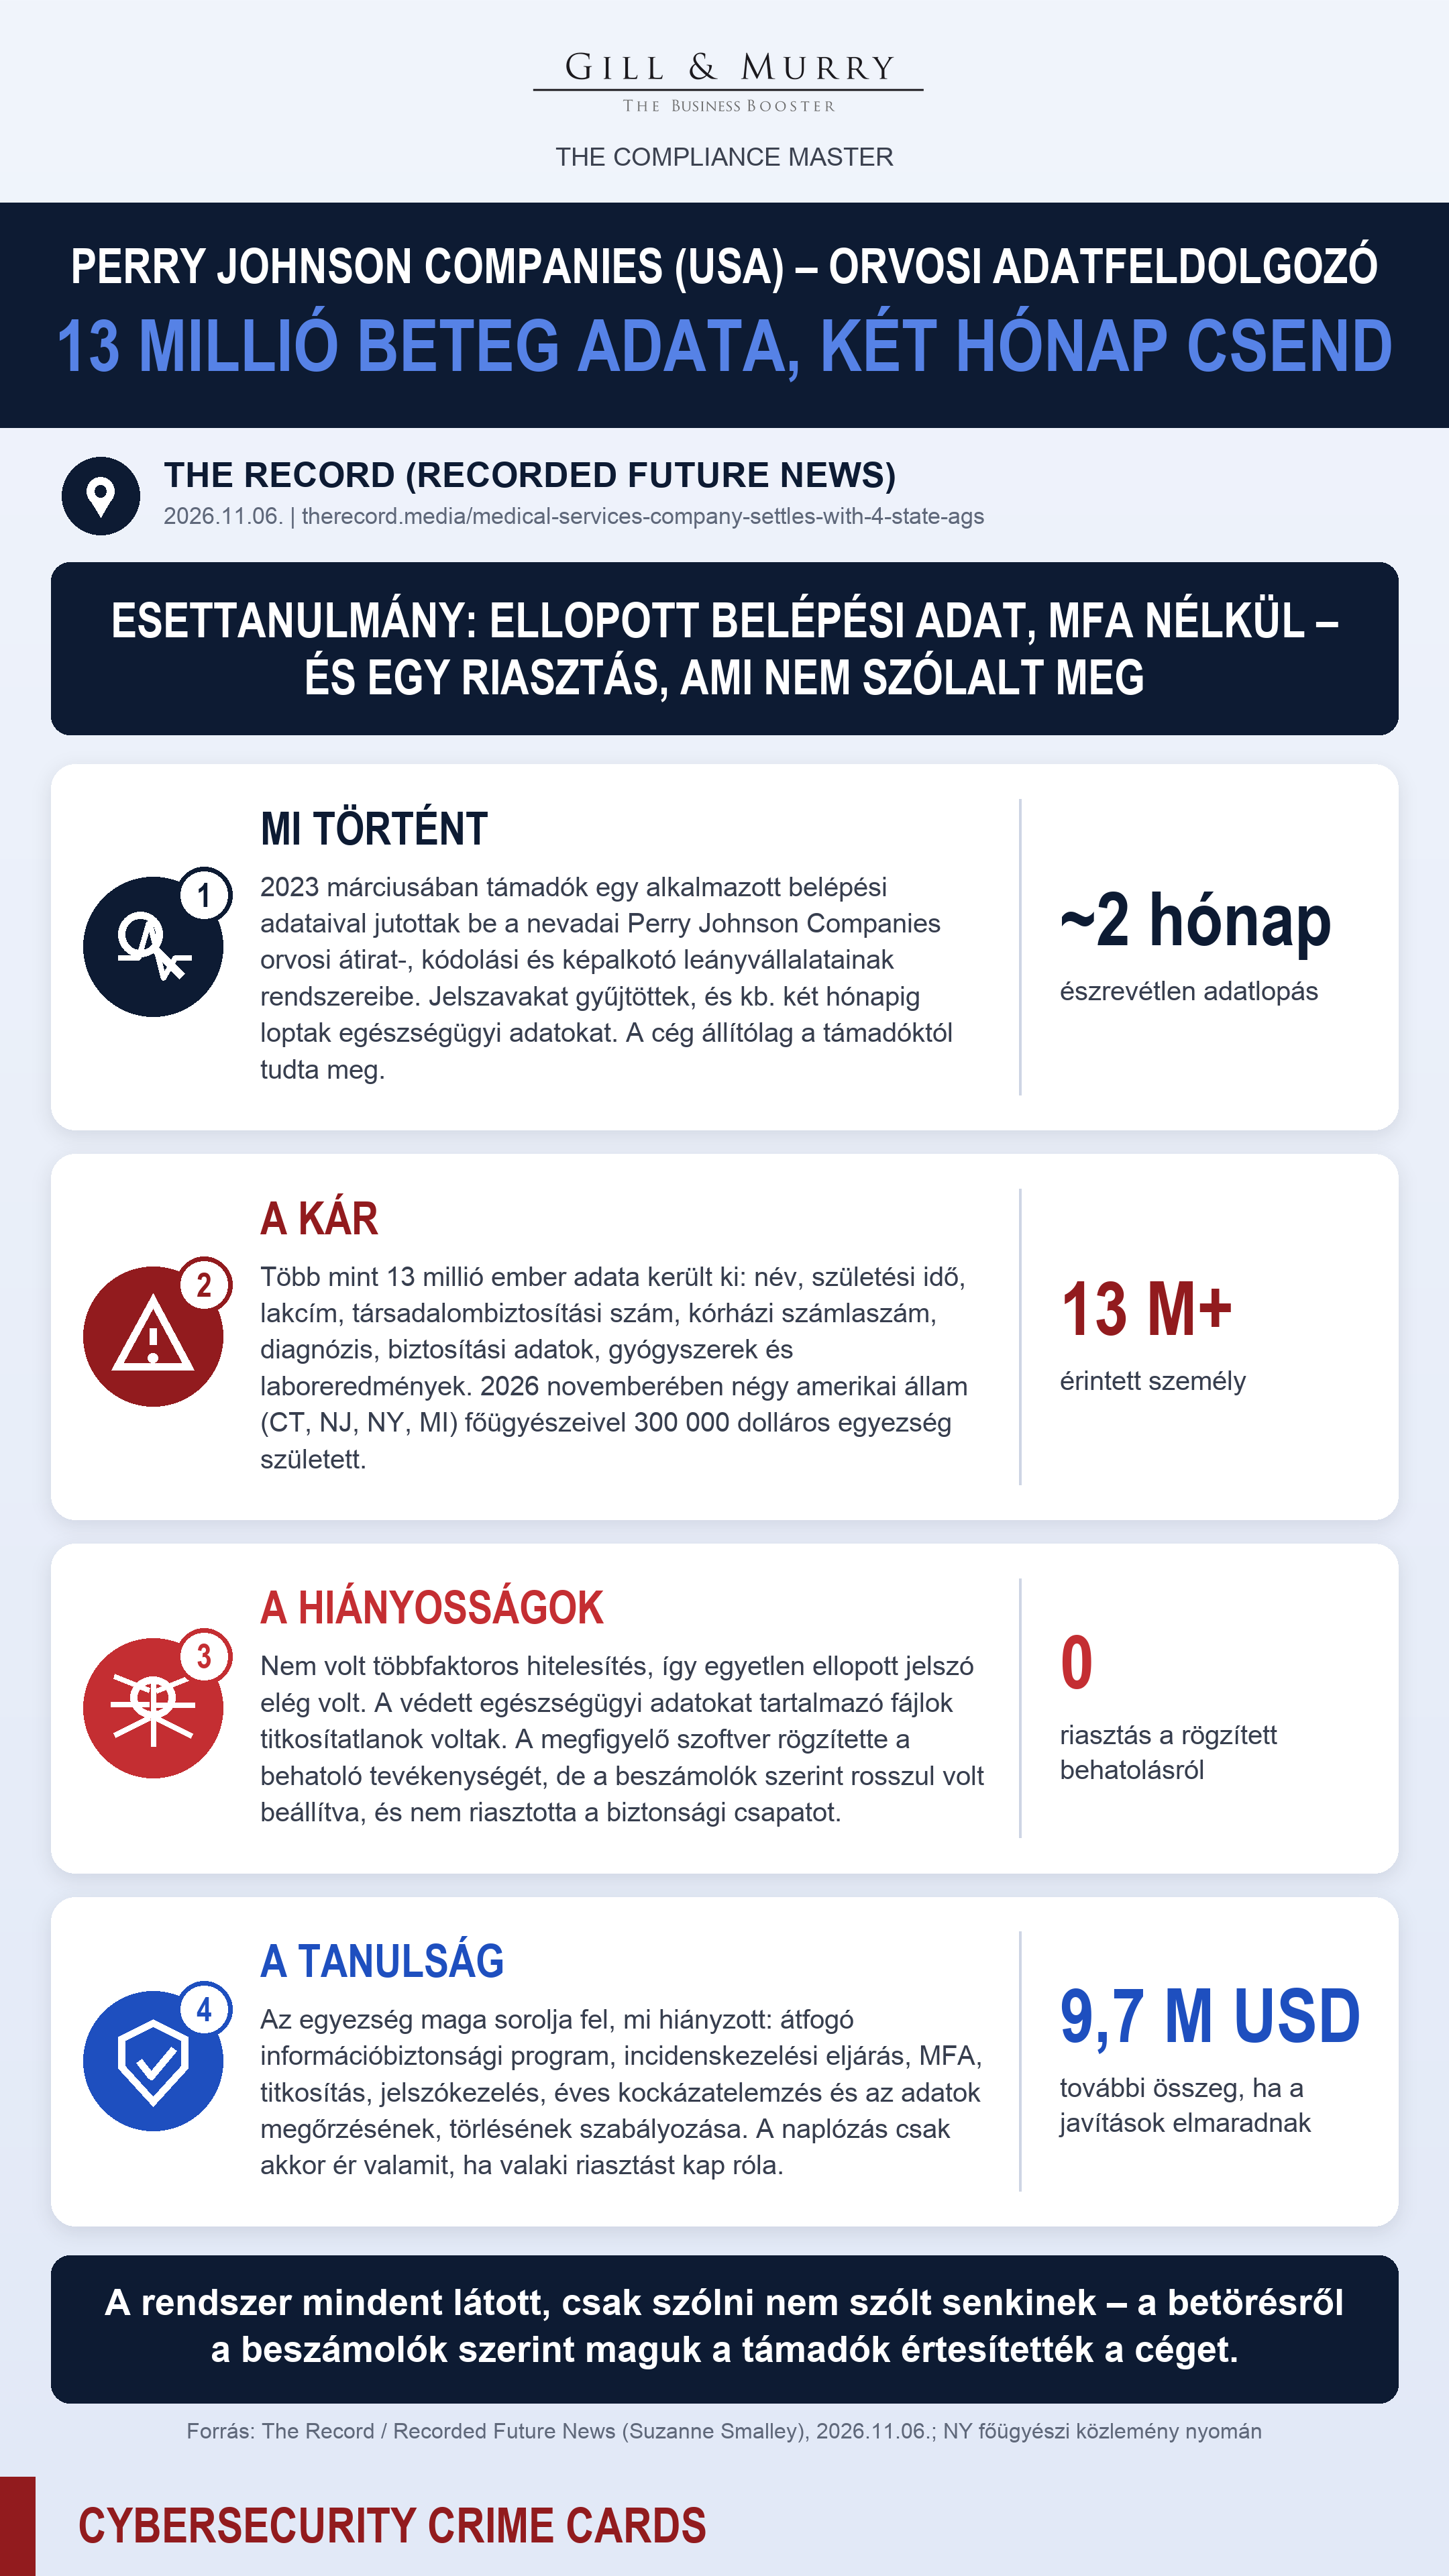
Áldozat: Perry Johnson Companies (Nevada, USA) orvosi átirat-, kódolási és képalkotó leányvállalatai
Incidens ideje: 2023. március, kb. két hónapig tartó adatlopás
Friss fejlemény: 2026. november: egyezség Connecticut, New Jersey, New York és Michigan főügyészeivel
Típus: Adatszivárgás (ellopott belépési adat)
Érintettek: Több mint 13 millió ember az USA-ban
Mi történt
2023 márciusában támadók egy alkalmazott belépési adataival jutottak be a nevadai Perry Johnson Companies orvosi átirat-, kódolási és képalkotó leányvállalatainak rendszereibe. Bent jelszavakat gyűjtöttek, és titkosítatlan, védett egészségügyi adatokat tartalmazó fájlokhoz fértek hozzá. Az adatlopás kb. két hónapig tartott. A beszámolók szerint a cég csak akkor szerzett tudomást a betörésről, amikor a támadók felvették vele a kapcsolatot.
Milyen kár keletkezett
- Adat: több mint 13 millió ember adata került ki: név, születési idő, lakcím, társadalombiztosítási szám (SSN), kórházi számlaszám, diagnózis, biztosítási adatok, gyógyszernevek, diagnosztikai és laboreredmények.
- Pénzügyi / jogi: 2026 novemberében négy állam főügyészeivel 300 000 dolláros egyezség született. Ha a cég nem hajtja végre a kötelező biztonsági reformokat, további 9,7 millió dollárt kell fizetnie.
- Működési: a cikk nem közöl adatot leállásról vagy helyreállítási költségről.
Milyen biztonsági hiányosságok vezettek az esethez
- Nem volt többfaktoros hitelesítés (MFA). Így egyetlen ellopott jelszó elég volt a belépéshez.
- Titkosítatlan egészségügyi adatok. A védett egészségügyi adatokat tartalmazó fájlok nem voltak titkosítva.
- Hibásan beállított monitoring. A megfigyelő szoftver rögzítette a behatoló tevékenységét, de a beszámolók szerint rosszul volt konfigurálva, és nem jelezte a biztonsági csapatnak. A rögzítés tehát megvolt, csak a riasztás maradt el.
- Hogyan jutottak a támadók a belépési adathoz (adathalászat, újrahasznosított jelszó stb.), azt a cikk nem nevezi meg.
Mi a tanulság, mit kellett volna tenni
Az egyezség kötelezettségei gyakorlatilag felsorolják, mi hiányzott:
- átfogó információbiztonsági program és incidenskezelési eljárás;
- kötelező MFA minden távoli és privilegizált hozzáférésen;
- az érzékeny (egészségügyi) adatok titkosítása;
- jelszókezelő rendszer;
- éves kockázatelemzés;
- az egészségügyi adatok gyűjtésének, felhasználásának, megőrzésének és törlésének szabályozása.
A legfontosabb gyakorlati tanulság: a naplózás és a monitoring csak akkor ér valamit, ha a riasztás eljut valakihez, aki reagál rá. A riasztási szabályokat rendszeresen tesztelni kell, például szimulált behatolással, hogy kiderüljön, valóban megszólalnak-e.
Egy mondatban: A rendszer mindent látott, csak szólni nem szólt senkinek. A betörésről a beszámolók szerint maguk a támadók értesítették a céget.
Megjegyzések a forrásokhoz
- Az egyetlen felhasznált forrás a The Record cikke, amely a New York-i főügyész (Letitia James) közleményére hivatkozik. A többi főügyészt és a leányvállalatokat a cikk név szerint nem nevezi meg.
- A „csak a támadóktól tudta meg” és a „rosszul konfigurált monitoring” a cikkben feltételes módban szerepel („reportedly”, „allegedly”), ezért itt is így szerepel.
- A cég a cikk szerint nem válaszolt a megkeresésre.
- A card „0 riasztás” statisztikája a cikk állítását összegzi (a monitoring nem jelzett a biztonsági csapatnak); ez nem a cikkben szereplő számadat (következtetés).
Hivatalos források