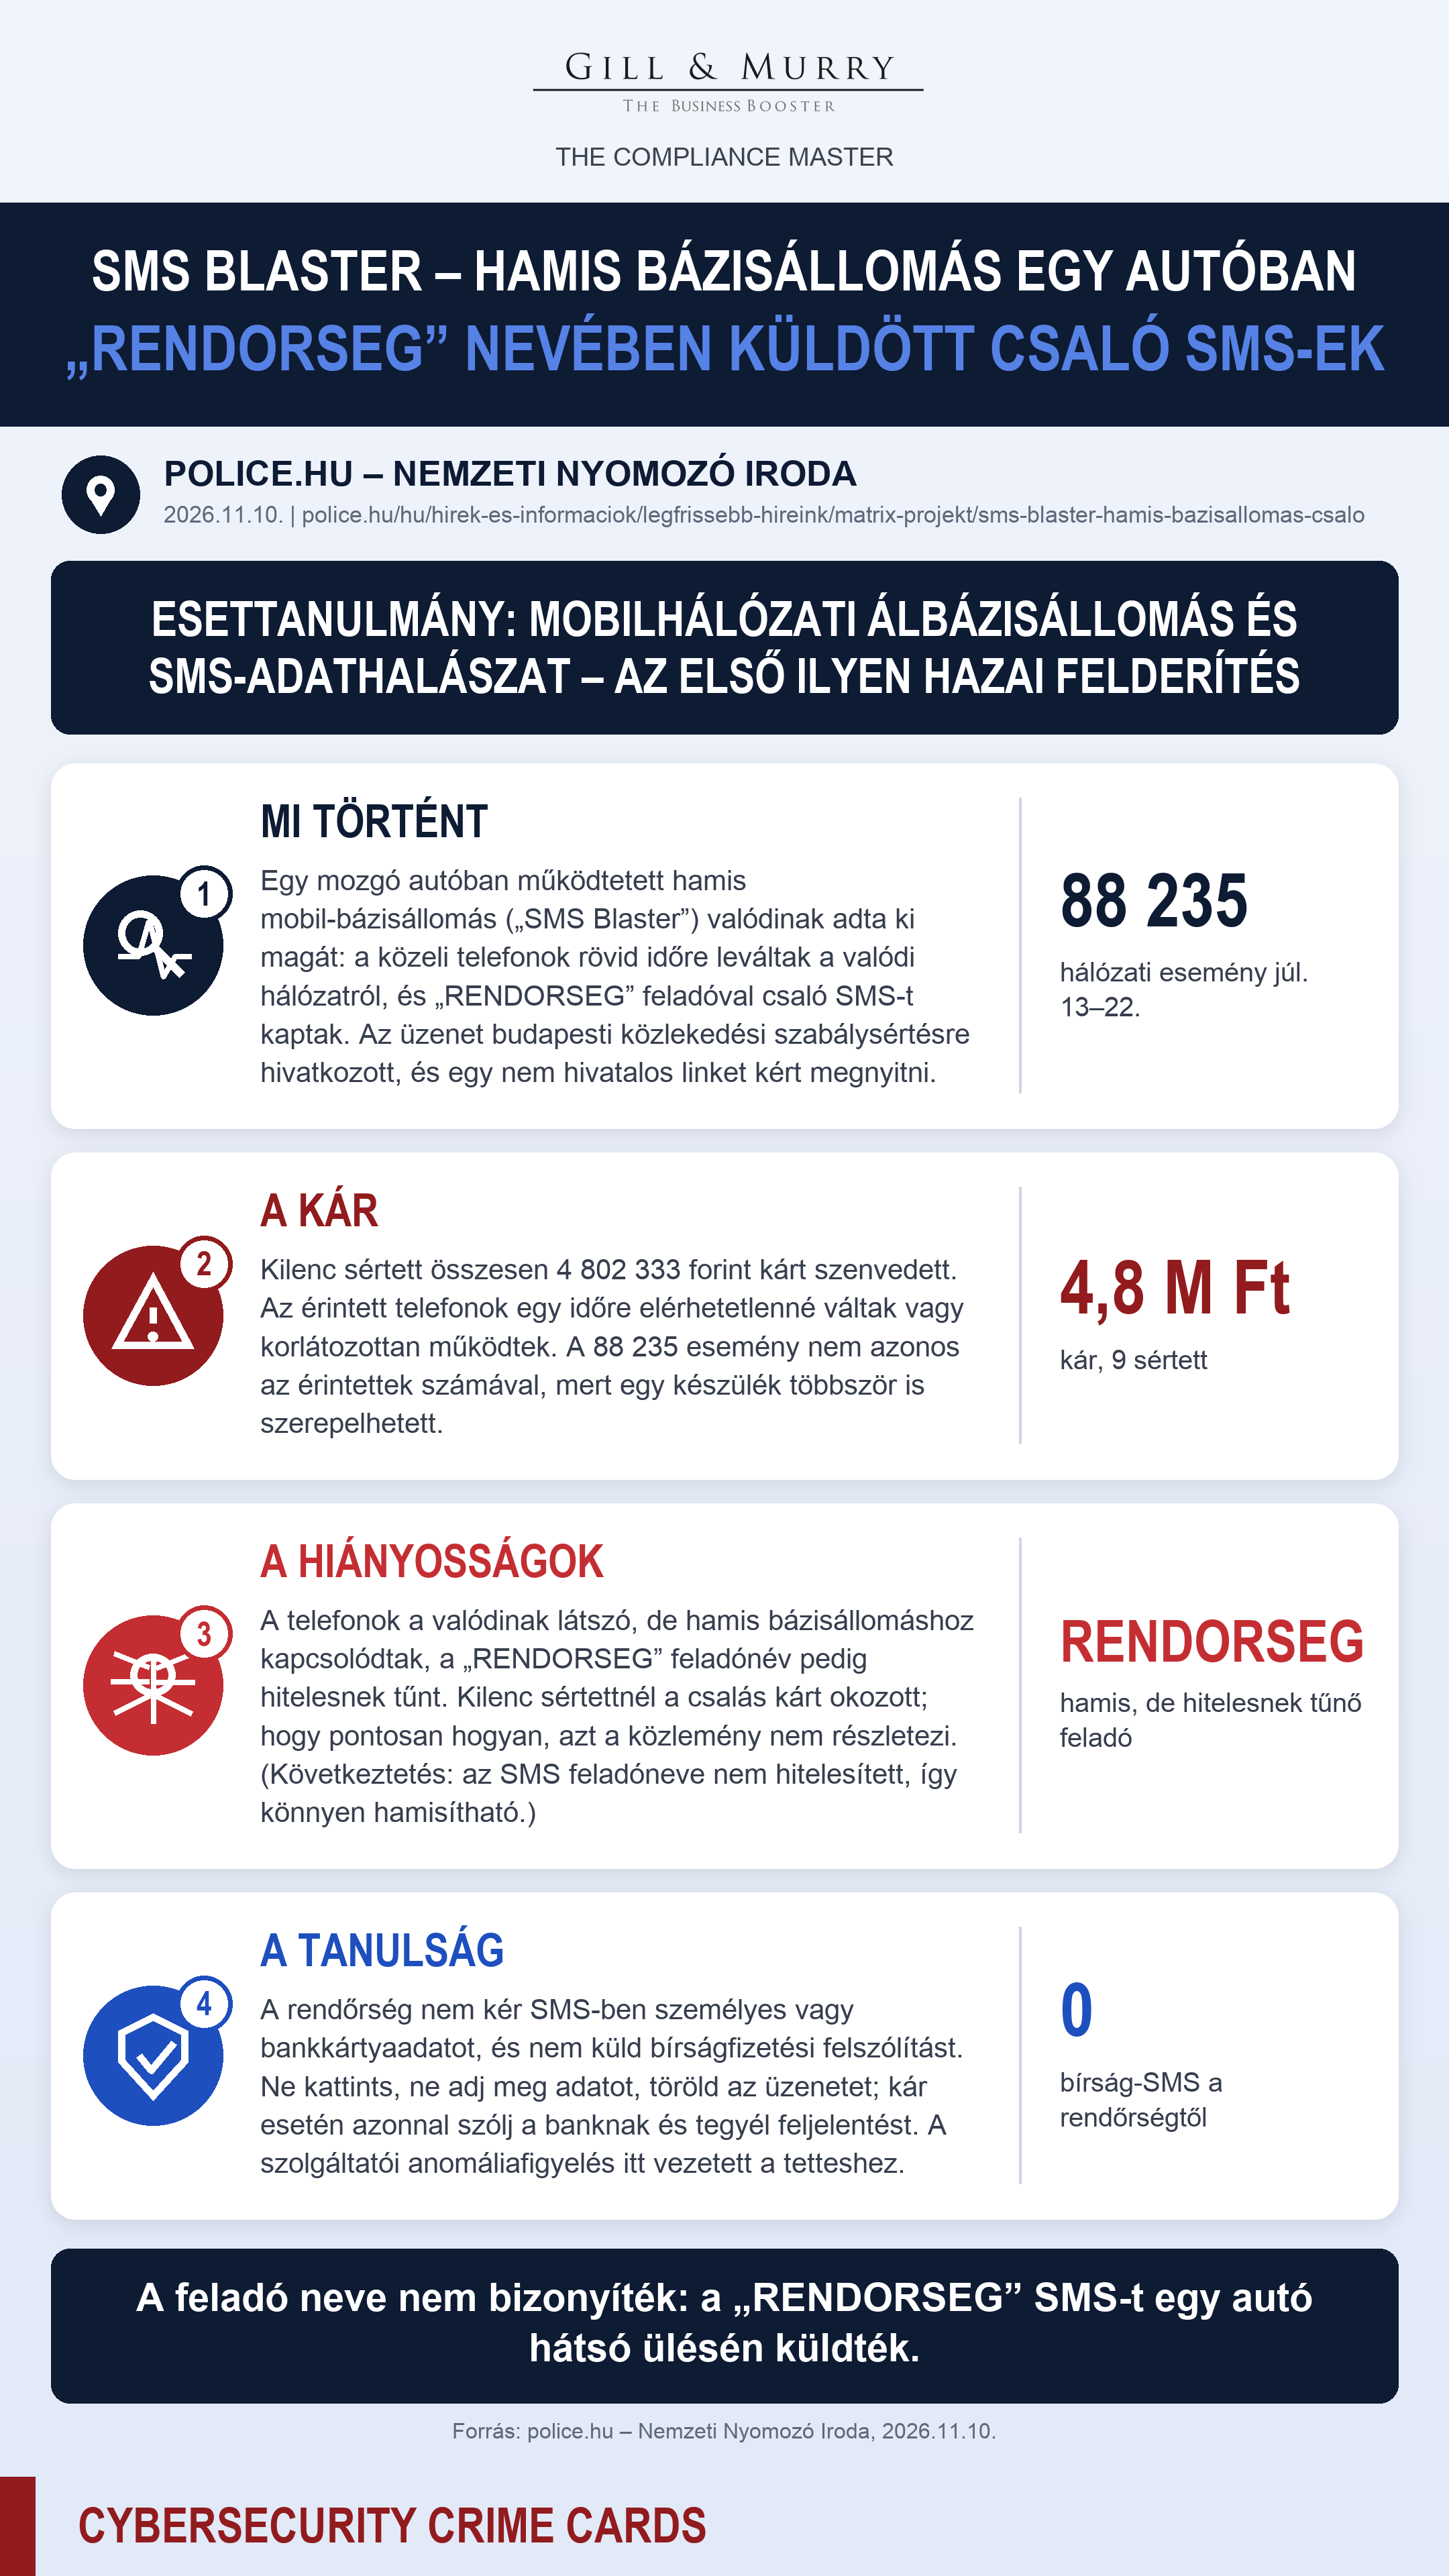
SMS Blaster: hamis bázisállomás egy autóban, „RENDORSEG” nevében küldött csaló SMS-ek

Áldozat? Magyarországi mobilelőfizetők (9 sértett, magánszemélyek – nem nevezzük meg)
Időszak: 2026. július 13–22. (elfogás: július 22., Pécs)
Típus: Hamis mobil-bázisállomás (Fake eNB, „SMS Blaster”), SMS-adathalászat (smishing) hatóság nevében
Nyomozó hatóság: Nemzeti Nyomozó Iroda (NNI)
Gyanú: Közérdekű üzem ellen elkövetett információs rendszer vagy adat megsértésének bűntette
Mi történt
Egy mozgó autóban hamis mobil-bázisállomást („SMS Blaster”) működtettek, amely valódi bázisállomásnak adta ki magát. A közelében lévő telefonok rövid időre leváltak a valódi hálózatról, és „RENDORSEG” feladóval SMS-t kaptak. Az üzenet budapesti közlekedési jogsértésre hivatkozott, és egy internetes link megnyitását kérte. A link nem a rendőrség hivatalos felületére vezetett.
Egy magyar mobilszolgáltató július közepén térben változó hálózati rendellenességeket észlelt, és július 17-én átadta az adatokat az NNI-nek. Július 22-én a jel forrását Budapesten azonosították. A járművet az M6-os autópályán és Baranya megyében követték, majd Pécsen megállították. A 27 éves, kínai állampolgárságú sofőrt elfogták. A hátsó ülésen talált rádiótechnikai berendezést a járművel együtt lefoglalták. A férfit őrizetbe vették, a bíróság elrendelte a letartóztatását. A rendőrség szerint ez az első ilyen jellegű hazai felderítés.
Milyen kár keletkezett
- Pénzügyi kár: 9 sértett, összesen 4 802 333 forint.
- Hálózati hatás: a közeli telefonok egy időre elérhetetlenné váltak, vagy korlátozottan működtek.
- Kiterjedés: július 13. és 22. között 88 235 hálózati eseményt rögzítettek. Ez nem azonos az érintettek számával, mert egy készülék többször is szerepelhetett.
Milyen biztonsági hiányosságok vezettek az esethez
- A telefonok kapcsolódtak a valódinak látszó, de hamis bázisállomáshoz, és fogadták az üzenetét.
- A „RENDORSEG” feladónév hitelesnek tűnt. (Következtetés:) Az SMS-ek betűs feladóneve nem hitelesített, ezért bárki hamisíthatja.
- Kilenc sértettnél a csalás kárt okozott. A közlemény nem részletezi, hogyan keletkezett a kár. (Következtetés:) Valószínűleg a linken megadott adatokkal, de ezt a forrás nem állítja.
- A forrás nem tér ki arra, hogy a hamis bázisállomás milyen technikai gyengeségen keresztül tudta magához csatolni a telefonokat. Ezért ezt nem írjuk le.
Mi a tanulság, mit kellett volna tenni
A rendőrség tanácsai:
- Ne kattints az üzenetben szereplő hivatkozásra.
- Ne adj meg személyes vagy banki adatot.
- Töröld az üzenetet.
- Ha adatot adtál meg, vagy pénzügyi kár ért, azonnal értesítsd a bankodat, és tegyél feljelentést.
- A rendőrség nem kér SMS-ben vagy e-mailben személyes vagy bankkártyaadatot, és nem küld közlekedési bírság fizetésére felszólító üzenetet.
Szervezeti tanulság (következtetés): ebben az esetben a mobilszolgáltató anomáliafigyelése vezetett a tetteshez. A munkatársak tudatosító képzésébe érdemes beemelni a hatóság nevében érkező SMS-ek felismerését.
Egymondatos tanulság: A feladó neve nem bizonyíték: a „RENDORSEG” SMS-t egy autó hátsó ülésén küldték.
Megjegyzések a forráshoz
- Egyetlen forrás: a police.hu NNI-közleménye (2026.11.10.).
- A mobilszolgáltató nevét a közlemény nem közli. A gyanúsított nevét nem közöljük.
- A gyanúsított külföldi kapcsolatrendszerét még vizsgálják, a nemzetközi szervezetekkel és külföldi hatóságokkal felvették a kapcsolatot. A nyomozók szerint Magyarországon nem volt segítője.
- A cardon a „0 bírság-SMS a rendőrségtől” a rendőrség azon közlésén alapul, hogy nem küld bírságfizetésre felszólító üzenetet.
Hivatalos források