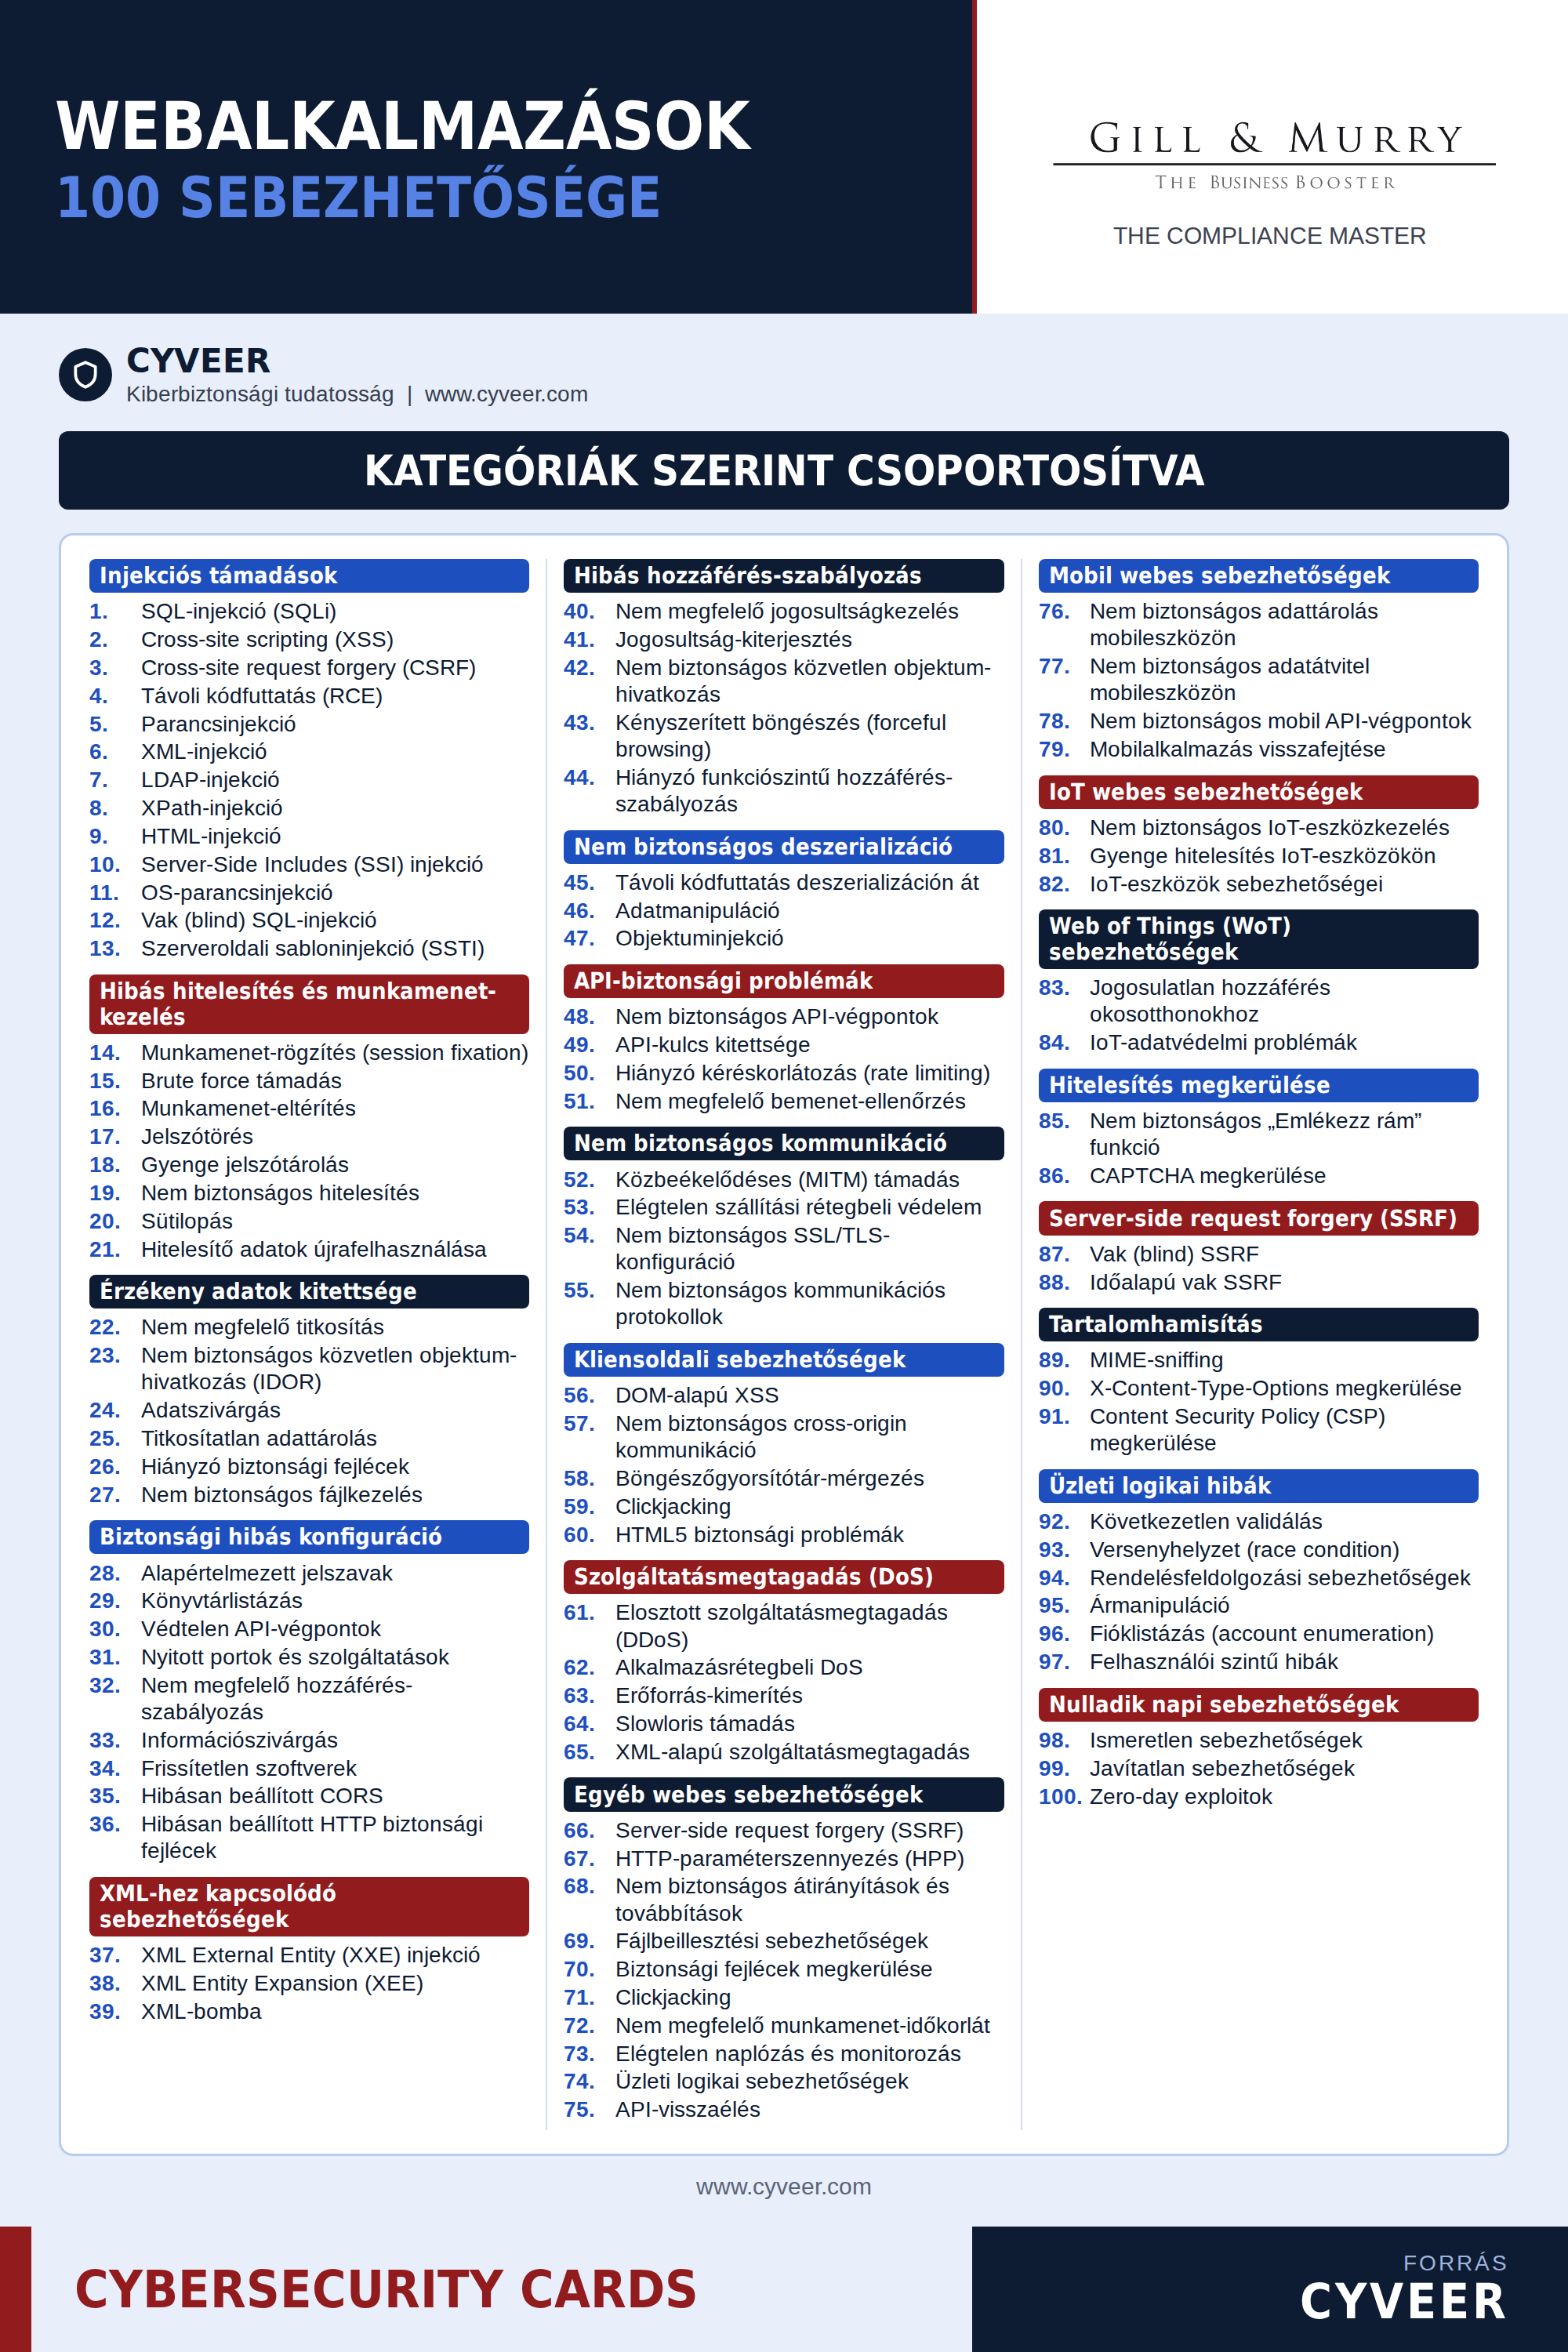
Injekciós támadások
- SQL-injekció (SQLi)
- Cross-site scripting (XSS)
- Cross-site request forgery (CSRF)
- Távoli kódfuttatás (RCE)
- Parancsinjekció
- XML-injekció
- LDAP-injekció
- XPath-injekció
- HTML-injekció
- Server-Side Includes (SSI) injekció
- OS-parancsinjekció
- Vak (blind) SQL-injekció
- Szerveroldali sabloninjekció (SSTI)
Hibás hitelesítés és munkamenet-kezelés
- Munkamenet-rögzítés (session fixation)
- Brute force támadás
- Munkamenet-eltérítés
- Jelszótörés
- Gyenge jelszótárolás
- Nem biztonságos hitelesítés
- Sütilopás
- Hitelesítő adatok újrafelhasználása
Érzékeny adatok kitettsége
- Nem megfelelő titkosítás
- Nem biztonságos közvetlen objektum-hivatkozás (IDOR)
- Adatszivárgás
- Titkosítatlan adattárolás
- Hiányzó biztonsági fejlécek
- Nem biztonságos fájlkezelés
Biztonsági hibás konfiguráció
- Alapértelmezett jelszavak
- Könyvtárlistázás
- Védtelen API-végpontok
- Nyitott portok és szolgáltatások
- Nem megfelelő hozzáférés-szabályozás
- Információszivárgás
- Frissítetlen szoftverek
- Hibásan beállított CORS
- Hibásan beállított HTTP biztonsági fejlécek
XML-hez kapcsolódó sebezhetőségek
- XML External Entity (XXE) injekció
- XML Entity Expansion (XEE)
- XML-bomba
Hibás hozzáférés-szabályozás
- Nem megfelelő jogosultságkezelés
- Jogosultság-kiterjesztés
- Nem biztonságos közvetlen objektum-hivatkozás
- Kényszerített böngészés (forceful browsing)
- Hiányzó funkciószintű hozzáférés-szabályozás
Nem biztonságos deszerializáció
- Távoli kódfuttatás deszerializáción át
- Adatmanipuláció
- Objektuminjekció
API-biztonsági problémák
- Nem biztonságos API-végpontok
- API-kulcs kitettsége
- Hiányzó kéréskorlátozás (rate limiting)
- Nem megfelelő bemenet-ellenőrzés
Nem biztonságos kommunikáció
- Közbeékelődéses (MITM) támadás
- Elégtelen szállítási rétegbeli védelem
- Nem biztonságos SSL/TLS-konfiguráció
- Nem biztonságos kommunikációs protokollok
Kliensoldali sebezhetőségek
- DOM-alapú XSS
- Nem biztonságos cross-origin kommunikáció
- Böngészőgyorsítótár-mérgezés
- Clickjacking
- HTML5 biztonsági problémák
Szolgáltatásmegtagadás (DoS)
- Elosztott szolgáltatásmegtagadás (DDoS)
- Alkalmazásrétegbeli DoS
- Erőforrás-kimerítés
- Slowloris támadás
- XML-alapú szolgáltatásmegtagadás
Egyéb webes sebezhetőségek
- Server-side request forgery (SSRF)
- HTTP-paraméterszennyezés (HPP)
- Nem biztonságos átirányítások és továbbítások
- Fájlbeillesztési sebezhetőségek
- Biztonsági fejlécek megkerülése
- Clickjacking
- Nem megfelelő munkamenet-időkorlát
- Elégtelen naplózás és monitorozás
- Üzleti logikai sebezhetőségek
- API-visszaélés
Mobil webes sebezhetőségek
- Nem biztonságos adattárolás mobileszközön
- Nem biztonságos adatátvitel mobileszközön
- Nem biztonságos mobil API-végpontok
- Mobilalkalmazás visszafejtése
IoT webes sebezhetőségek
- Nem biztonságos IoT-eszközkezelés
- Gyenge hitelesítés IoT-eszközökön
- IoT-eszközök sebezhetőségei
Web of Things (WoT) sebezhetőségek
- Jogosulatlan hozzáférés okosotthonokhoz
- IoT-adatvédelmi problémák
Hitelesítés megkerülése
- Nem biztonságos „Emlékezz rám” funkció
- CAPTCHA megkerülése
Server-side request forgery (SSRF)
- Vak (blind) SSRF
- Időalapú vak SSRF
Tartalomhamisítás
- MIME-sniffing
- X-Content-Type-Options megkerülése
- Content Security Policy (CSP) megkerülése
Üzleti logikai hibák
- Következetlen validálás
- Versenyhelyzet (race condition)
- Rendelésfeldolgozási sebezhetőségek
- Ármanipuláció
- Fióklistázás (account enumeration)
- Felhasználói szintű hibák
Nulladik napi sebezhetőségek
- Ismeretlen sebezhetőségek
- Javítatlan sebezhetőségek
- Zero-day exploitok
Hivatalos források